

OceanLotusとは
OceanLotus(別名:APT32)は、少なくとも2012年から活動している、サイバースパイグループです。同グループは、標的型の侵入やサプライチェーン侵害を行っており、最近では、東南アジアの特定国の株式取引プラットフォームにおける、署名を伴わない更新の仕組みを悪用しています。金融・株式取引にかかわる個人投資家および機関投資家を標的としています。
初期アクセスには、主に2つの経路が用いられます。1つは、外部に公開されたMicrosoft SQL Serverシステムにおけるリモートコード実行の脆弱性を悪用したとみられる経路であり、もう1つは、FireAnt MetaKitのソフトウェア更新・配信システムを侵害するサプライチェーン攻撃です。
サプライチェーン攻撃では、改ざんされた更新プログラムが正規の更新の仕組みを悪用し、不正なプログラムが組み込まれたインストーラ(setup[.]exe)を展開します。このインストーラは、感染したホストの情報収集を行い、システム情報を攻撃者が管理する中継用インフラに送信するとともに、標的の環境に合わせた追加のペイロードを取得します。
いずれの侵入経路でも、最終的には、正規の署名付きバイナリを悪用して「DtlCrashCatch.dll」などの悪意のあるコンポーネントを読み込む、DLLサイドローディングの手法が用いられます。このDLLは、「OneDrive.Sync.Service[.]exe」などの正規のシステムプロセスにコードを注入し、侵害したホスト上でステルス性を維持して検知を回避します。
その後、侵害後の活動に用いる主要なマルウェアとして、SPECTRALVIPERバックドアが展開され、継続的なC2通信を確立します。このバックドアは、侵害したホストから収集した情報を暗号化して外部に送信するほか、リモートコマンドの実行や追加のシェルコードの配信を可能にします。侵害後の活動には、ラテラルムーブメントや、特定の組織を優先的に標的とする長期的なスパイ活動が含まれます。
OceanLotusによる正規のソフトウェア更新機能と信頼されたバイナリの悪用は、ステルス性の高い検知回避手法を示しており、更新プログラムの安全性検証と継続的なエンドポイント監視の必要性を浮き彫りにしています。
推奨される対策
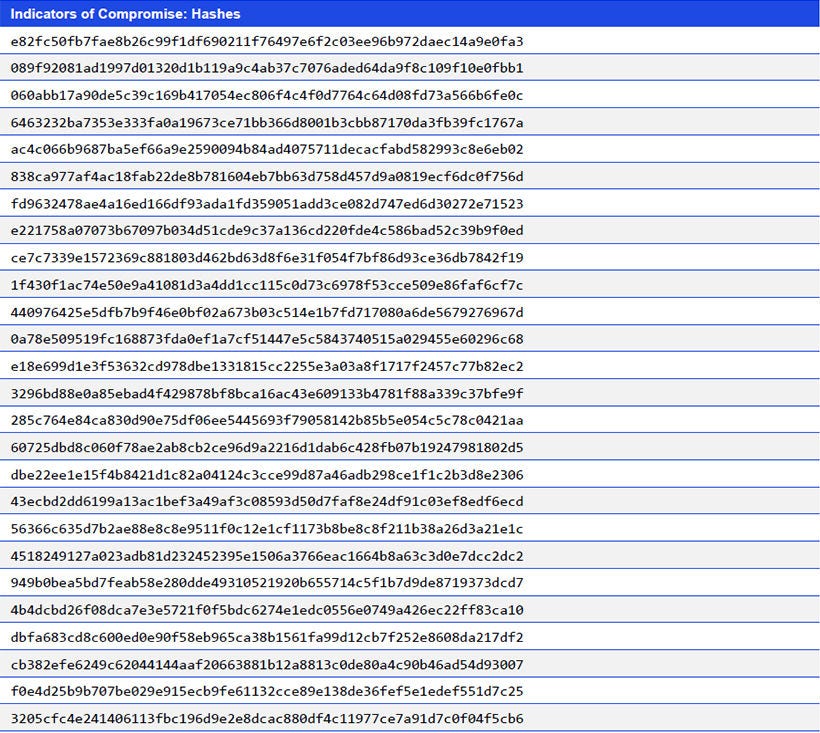
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
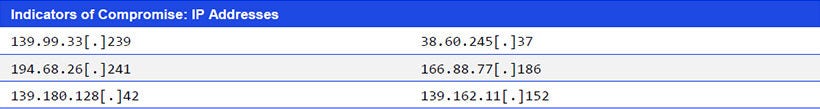
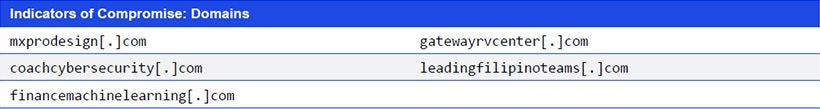
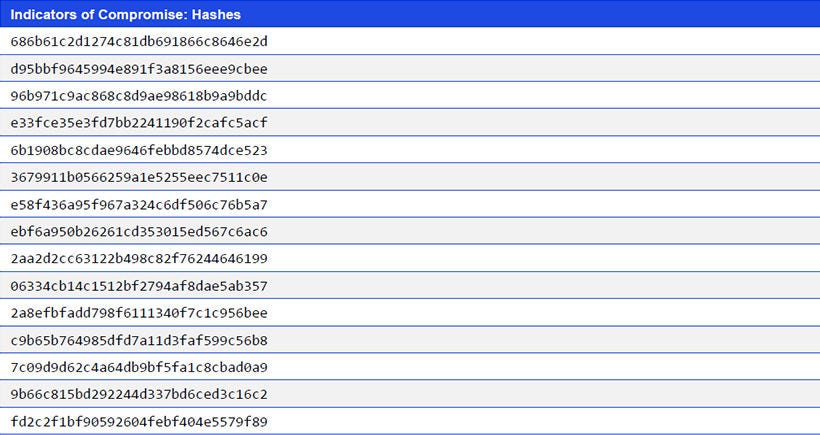
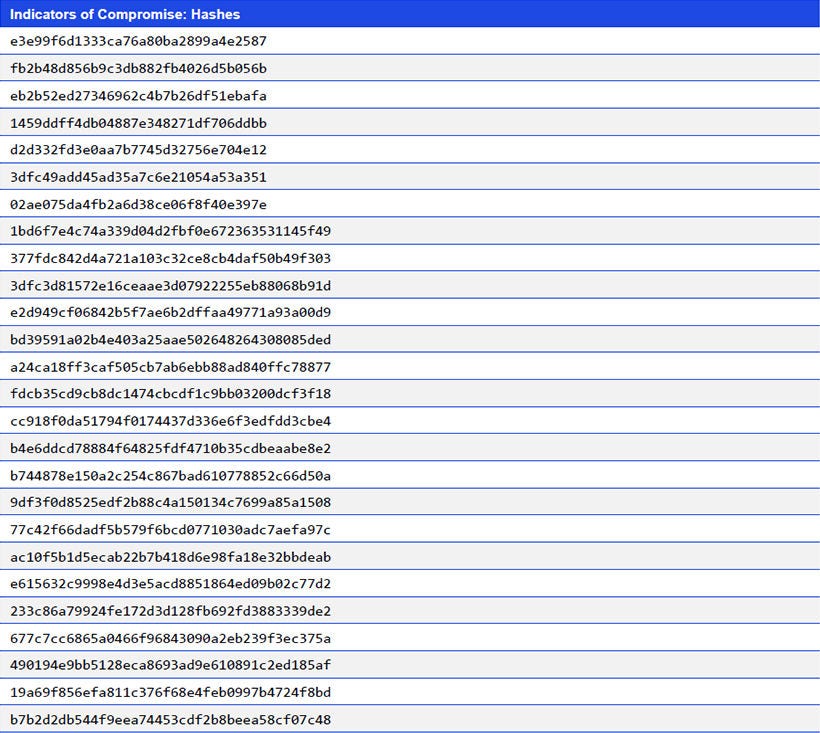
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


