

Nimbus Manticoreとは
Nimbus Manticore(別名:UNC1549、Smoke Sandstorm)は、2022年から活動している、サイバースパイグループです。同グループは、情報収集の目的を達成するため、作戦遂行能力を継続的に進化させています。イスラエル、アラブ首長国連邦(UAE)、サウジアラビア、オーストラリア、米国の航空、防衛、通信、ソフトウェア分野の組織を標的としています。
初期アクセスには、採用を装ったフィッシングメール、偽の会議招待、SEOポイズニングを施したウェブサイトが用いられます。ユーザは、攻撃用に細工されたZIPアーカイブ、トロイの木馬化されたZoomインストーラ、または悪意のあるSQL Developerインストーラのダウンロードへと誘導されます。
実行されると、Microsoftの署名が付いた正規のバイナリが、悪意のあるDLLおよび攻撃者が制御する.configファイルとともに起動します。これらはAppDomainハイジャッキングを悪用し、第1段階のローダーを読み込みます。このローダーは、疑いを避けるために正規のアプリケーションを起動する一方で、追加のペイロードを展開します。また、Zoomの正規のスケジュールされたタスクを乗っ取り、悪意のあるコンポーネントを実行することで、永続化を確立します。
MiniFastバックドアを展開する前に、第2段階のローダーは、実行チェーンの検証、解析を回避するためのチェック、実行時の文字列復号を行います。MiniFastは、システム、ユーザ、ドメインに関する情報を収集して偵察を行い、侵害したホストをC2サーバに登録して、一意のセッション識別子を受け取ります。
その後、バックドアはタスク処理ループに入り、C2サーバに継続的に問い合わせてBase64でエンコードされたコマンドを取得し、攻撃者が指示したタスクを実行します。また、ファイルのアップロードおよびダウンロード機能を備え、長期的なリモートアクセスを可能にします。実行結果と収集したデータはBase64でエンコードされ、C2インフラに送信されます。攻撃者は、正規の実行チェーン、コード署名証明書、SEOポイズニング、AIを活用した手法を組み合わせることで、ステルス性を高め、検知を回避します。
Nimbus ManticoreによるAIを活用した手法と信頼されたソフトウェアの悪用は、フィッシングへの耐性強化、徹底したパッチ管理、能動的な脅威監視の必要性を示しています。
推奨される対策
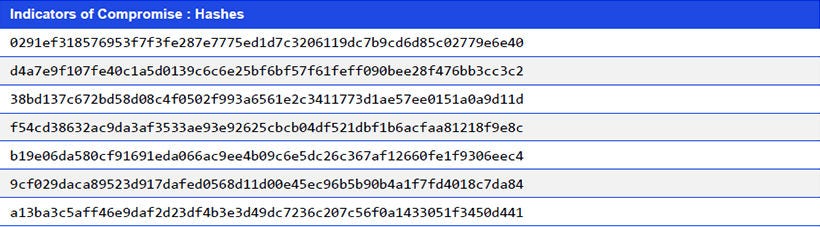
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
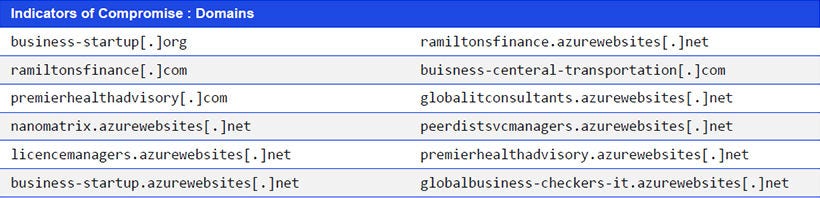
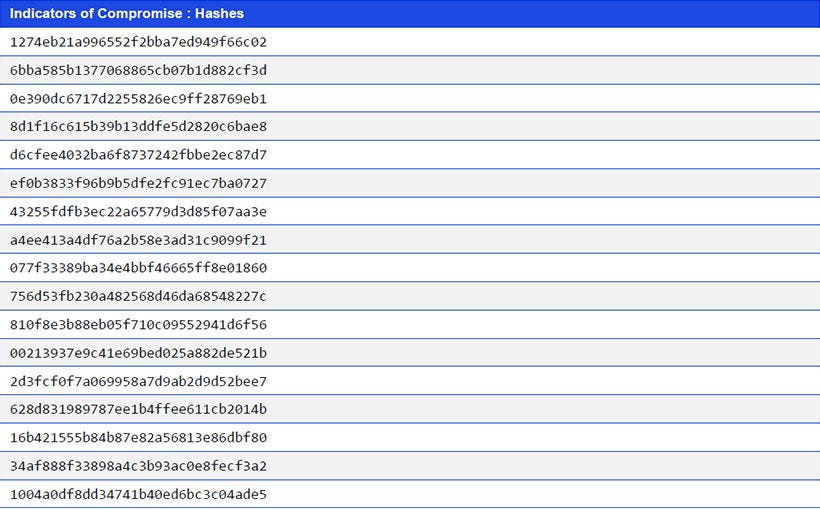
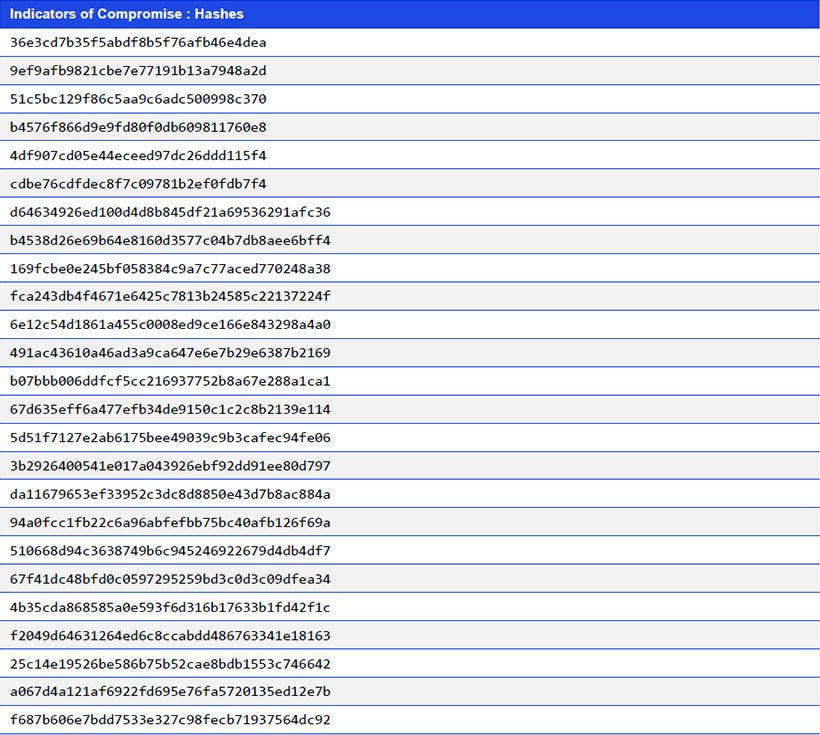
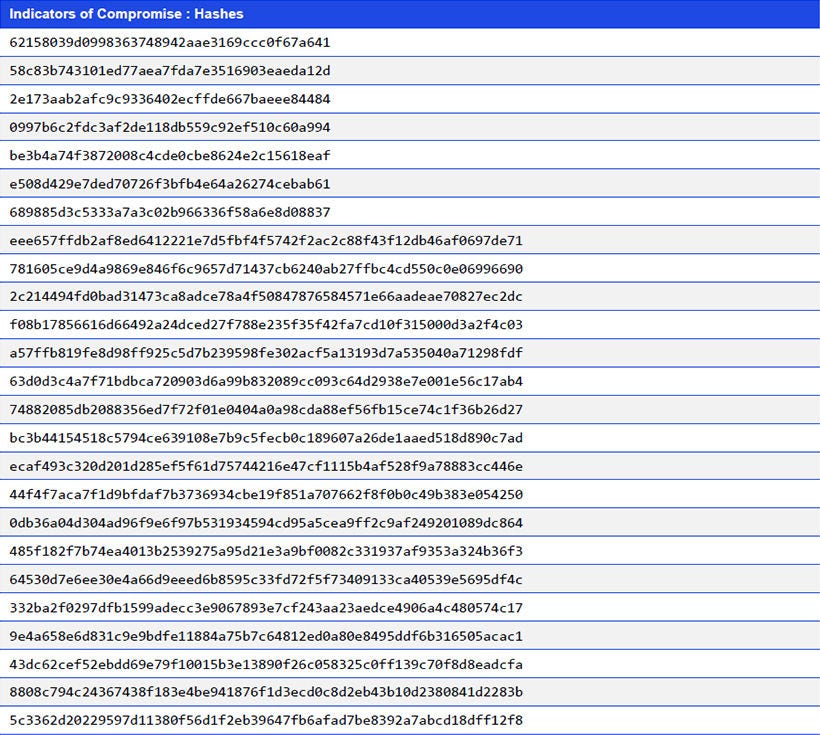
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


