

Lotus Blossomとは
Lotus Blossom(別名:Lotus Panda、Billbug、Bronze Elgin、Spring Dragon)は、2009年から活動している、持続的標的型攻撃(APT)グループです。国家の情報収集目的に基づき、長期的なサイバースパイ活動を行っています。同グループは、Notepad++などの信頼されたソフトウェアの更新の仕組みを悪用し、トロイの木馬化されたペイロードを配信します。主に東南アジア、中米、オセアニアの政府、通信、航空、金融、メディア分野を標的としています。
初期アクセスには、Notepad++の更新の仕組みが悪用されます。notepad++[.]exeおよびGUP[.]exeの実行を通じて、更新リクエストが攻撃者の管理するインフラに転送され、外部のIPアドレスから、トロイの木馬化されたNSISベースのupdate[.]exeが配信されます。このインストーラは、%AppData%内に隠しディレクトリを作成してペイロードを配置し、名前を変更した正規のBitdefender Submission Wizardバイナリを実行することで、侵入の足掛かりを確立します。
攻撃の検知を回避するため、攻撃者はDLLサイドローディングを悪用し、正規の実行ファイルと同じ場所に悪意のあるlog.dllを配置します。このDLLは、別のファイルに格納された暗号化済みのシェルコードを復号して実行します。シェルコードは、独自のバックドア「Chrysalis」を展開します。このバックドアは、難読化、独自の復号処理、APIハッシュ化、リフレクティブローディングの手法を用いて、静的な検知や解析を回避します。
永続化には、WindowsサービスまたはレジストリのRunキーが用いられます。また、ミューテックスを使用して、同じマルウェアが重複して実行されることを防ぎます。マルウェアはホストの情報を収集し、暗号化したうえで、HTTPSを通じてC2サーバに送信します。
同時に、名前を変更したTiny C Compilerがconf[.]cのシェルコードを実行し、補助的なC2通信経路としてCobalt Strike Beaconを展開します。さらに、Warbirdを悪用するローダーを利用し、署名付きのMicrosoftモジュールのメモリ領域からシェルコードを実行することで、検知を回避します。
Lotus Blossomの最近の活動は、信頼された更新の仕組みの悪用と高度なステルス技術が組み合わされるリスクを示しており、厳格な制御と防御の堅牢性を確保する必要性を浮き彫りにしています。
推奨される対策
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
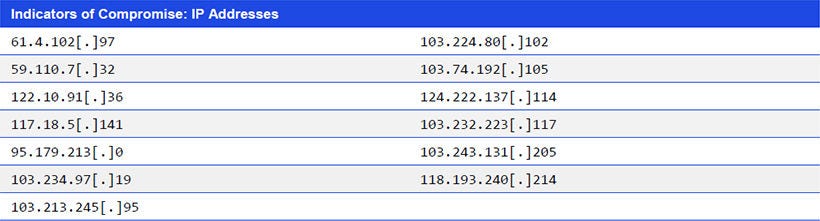
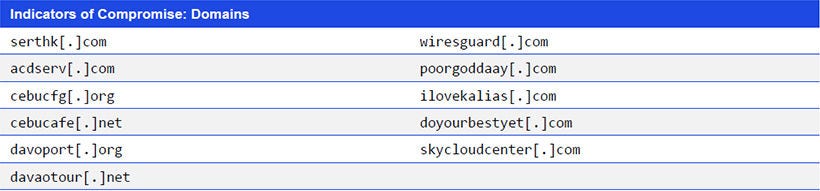
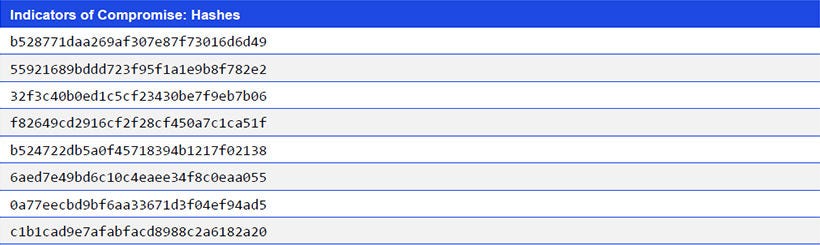
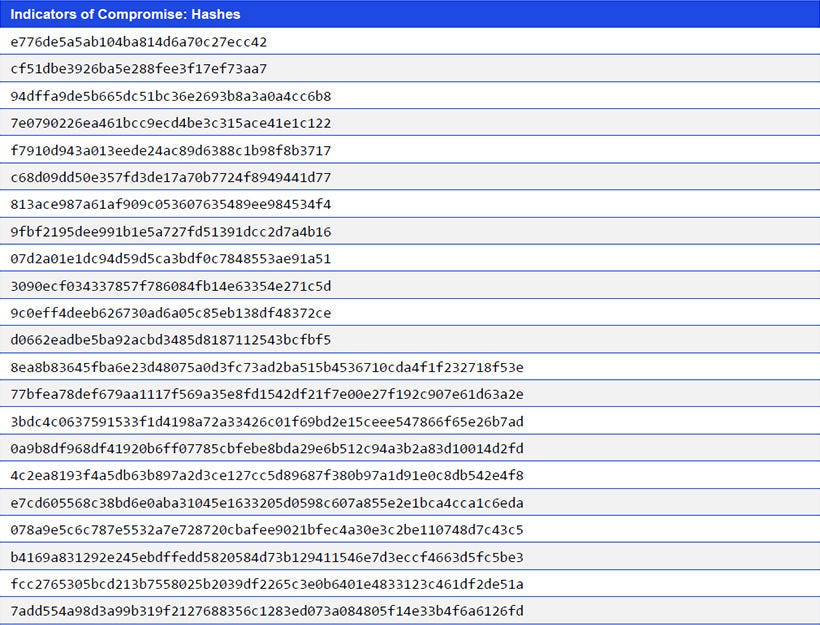
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


