

Armored Likhoとは
Armored Likho(別名:Eagle Werewolf)は、2023年5月から活動している持続的標的型攻撃(APT)グループです。同グループは、AIで生成されたマルウェアのコンポーネントとBusySnake Stealerファミリーを活用し、標的環境への侵入、機密情報の窃取、長期的な永続化を行います。主な標的は、ロシア、カザフスタン、ブラジルの政府、電力、防衛、無人航空機(UAV)製造分野の組織です。
初期アクセスには、EXEファイルまたはLNKファイルを含む悪意のあるアーカイブを配信する、標的型のスピアフィッシングメールが用いられます。EXEファイルを用いた感染経路では、偽のアンケート文書をおとりとして使用する一方で、悪意のあるローダーを実行します。このローダーは、GitHubのリポジトリから追加のペイロードをダウンロードし、「%APPDATA%\WindowsHelper」ディレクトリに展開します。
攻撃の検知を回避するため、VBScriptファイルが初期ローダーを削除し、フォレンジック調査に利用される痕跡を減らします。また、情報窃取プログラムを5分ごとに実行するスケジュールされたタスクによって、永続化を確立します。
LNKファイルを用いた感染経路では、脆弱性「CVE-2025-9491」を悪用してコマンドライン引数を隠蔽し、難読化されたPowerShellコマンドを実行します。これにより、ローダーとおとりの文書をダウンロードし、EXEファイルを用いた感染経路と同じペイロードおよび永続化の仕組みを展開します。
情報窃取プログラムは、難読化と実行時の復号技術によって検知を回避し、バックグラウンドプロセスとして密かに動作します。ロックファイルを使用して複数のインスタンスの同時実行を防ぎながら、クリップボードのデータ収集、ファイルシステムの列挙、ブラウザーに保存された認証情報の窃取を行います。
C2通信には、Go2TunnelとリバースSSHトンネルが用いられます。攻撃者はこれらを利用して暗号鍵を取得し、暗号化された通信を確立するとともに、データを外部に送信します。
Armored Likhoが用いる2つの感染経路に対しては、メールセキュリティの強化、24時間365日の監視、多要素認証(MFA)および最小権限の原則を含むアクセス制御の徹底によって、リスクを軽減できます。
推奨される対策
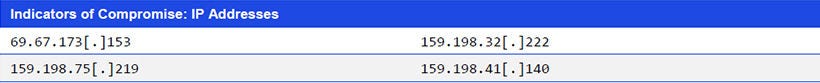
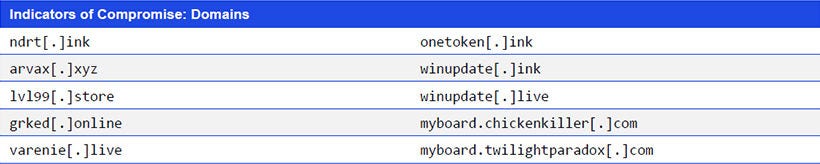
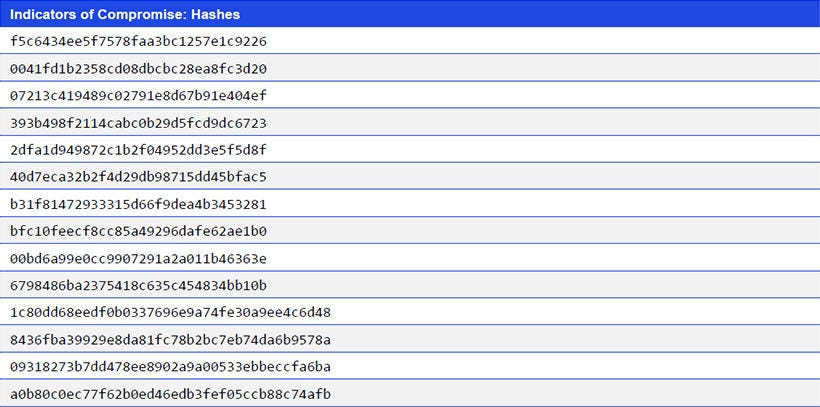
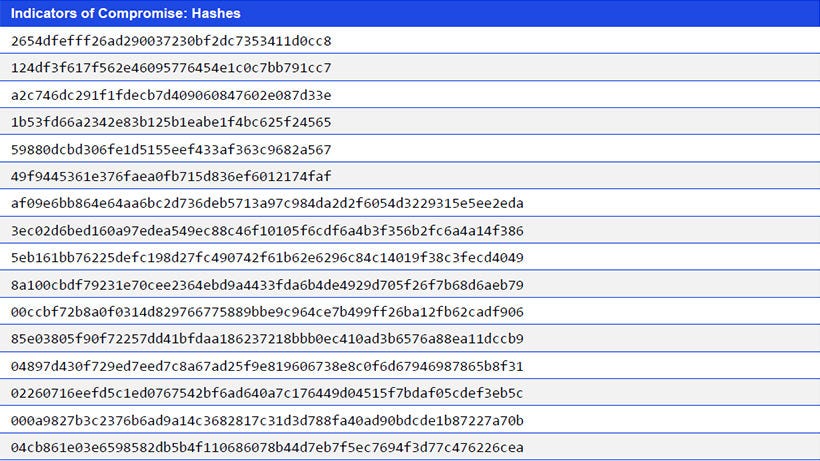
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


