

Gamaredon Groupとは
Gamaredon(別名:Primitive Bear、ACTINIUM、Shuckworm、UAC-0010)は、少なくとも2013年から活動している、サイバースパイグループです。同グループは、スクリプトを多用したフィッシングから、独自のマルウェアや自己増殖型ワームを活用した積極的なデータ窃取へと、その手法を進化させてきました。主に政府、軍、法執行機関、重要インフラなど、複数の分野の組織を標的としています。
初期アクセスには、攻撃用に細工されたXHTMLファイルを添付したスピアフィッシング(GammaPhish)が用いられます。この添付ファイルは、HTMLスマグリングによって、脆弱性「CVE-2025-8088」を悪用する悪意のあるRARアーカイブを配信します。アーカイブは、おとりのPDFを表示する一方で、隠されたHTAファイルをスタートアップフォルダに配置し、次回のログオン時に実行させます。
HTAファイルはmshta[.]exeを起動し、BBCを装ったURLからGammaLoadを取得します。GammaLoadは、ホストの識別情報を収集し、Dead Drop Resolver(DDR)を用いた通信情報を更新するとともに、追加のVBScriptペイロードをダウンロードします。その後、高度に難読化されたVBScriptであるGammaWormを展開します。GammaWormは、NTFSの代替データストリーム(ADS)にコンポーネントを格納し、スケジュールされたタスクおよびRunOnceレジストリエントリを通じて永続化します。
GammaWormは、USBドライブやネットワーク共有に「~.gif」というワームファイルを配置し、正規のフォルダを非表示にしたうえで、悪意のあるLNKショートカットに置き換えることで増殖します。これらのショートカットは、mshta[.]exeを利用してワームを実行します。
このマルウェアは、TelegramやTeletypeなどを利用したDDRインフラを通じて、C2サーバのアドレスを動的に取得・更新します。GammaWormは、ランダム化されたHTTPヘッダを介してホストの識別情報を外部に送信するとともに、C2サーバからメモリ内での実行に用いる設定更新を受信します。
GammaSteelやGammaWipeなどの追加モジュールは、データ窃取や破壊活動に利用される可能性があります。また、攻撃の各段階で独立したリモートコード実行機能を維持することで、アクセスを継続的に確保します。
Gamaredonが用いる、攻撃用に細工された添付ファイルと自己増殖型のVBScriptローダーは、広範な侵害を可能にします。そのため、徹底したパッチ管理と、エンドポイントにおける振る舞いの監視が求められます。
推奨される対策
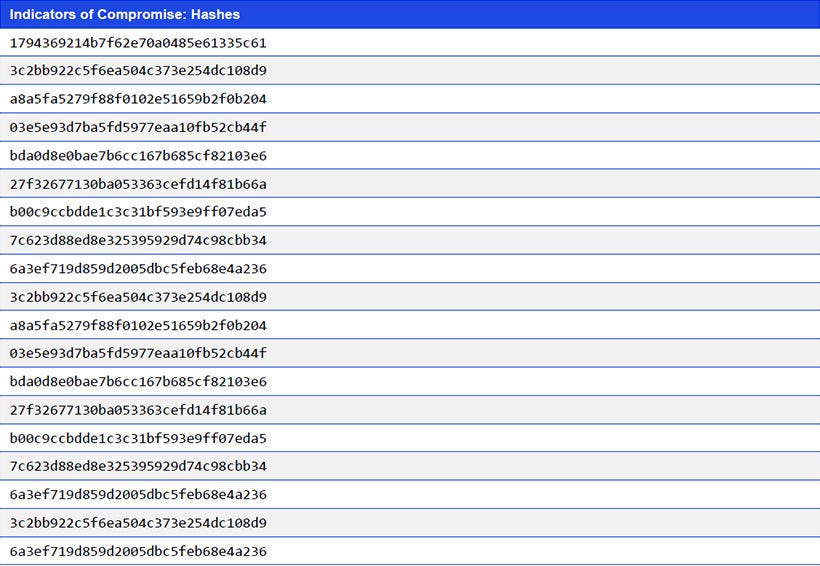
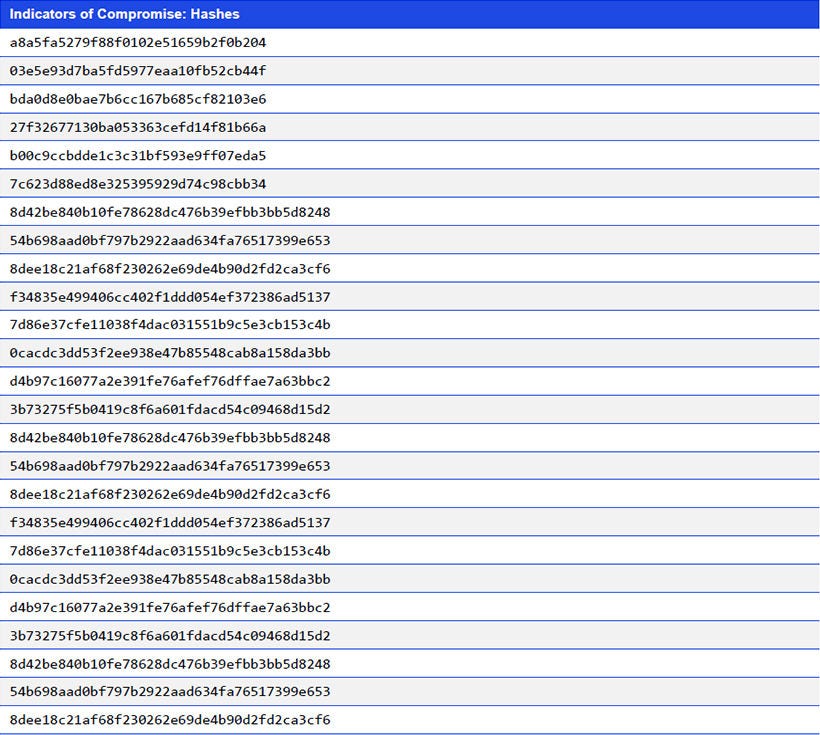
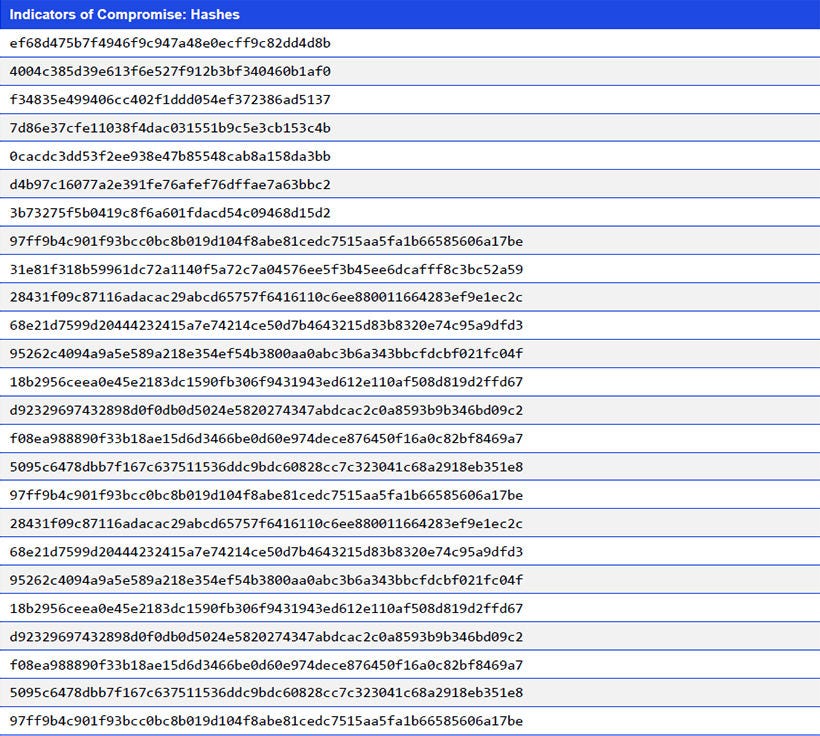
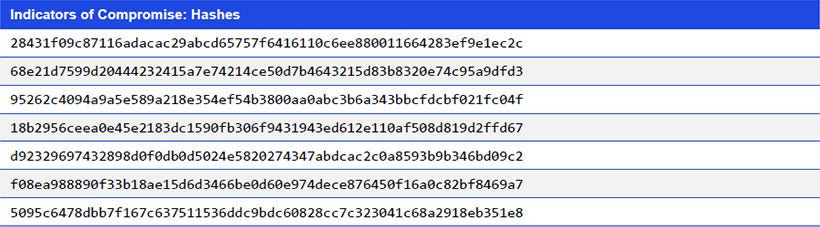
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。


※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


