

開発者を取り巻くサプライチェーン侵害とは
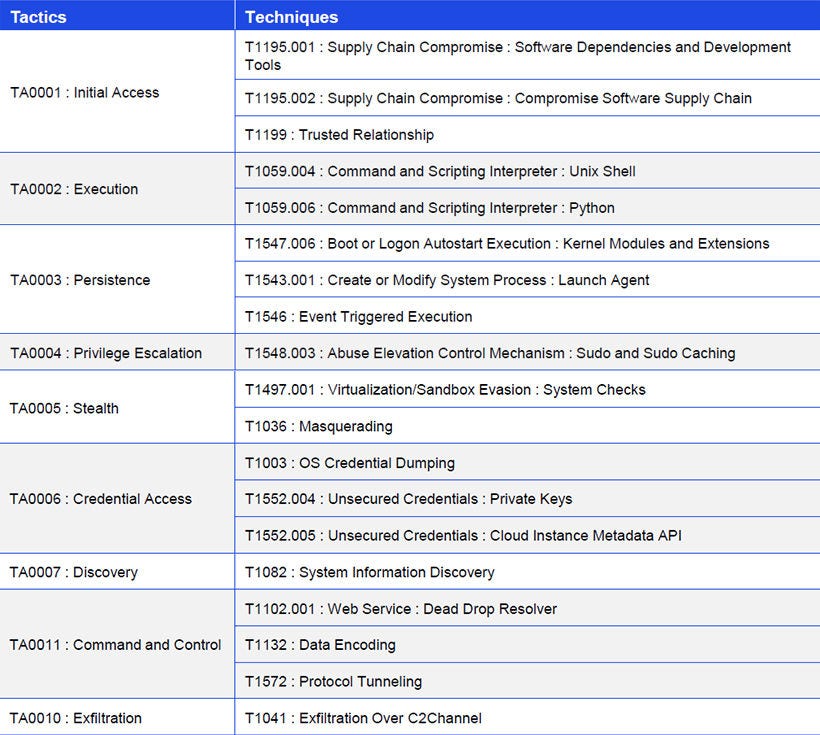
2026年5月20日、GitHubは、攻撃者が悪意のあるVisual Studio Code(VS Code)拡張機能を通じて内部リポジトリを窃取した、大規模なサプライチェーン侵害を公表しました。この侵害はTeamPCPによるものと確認されており、LAPSUS$が恐喝および収益化に協力していました。窃取されたリポジトリには、Copilot、CodeQL、Dependabot、Codespacesなどの機密性の高いプロジェクトが含まれており、その後、ダークウェブのフォーラムで売りに出されました。
この攻撃は、拡張機能マーケットプレイスに対する暗黙の信頼を悪用したものです。VS Codeマーケットプレイスでは、手動レビューを経ずに拡張機能が自動更新されるため、TeamPCPはNx/NxConsole拡張機能の悪意のあるバージョンを公開することができました。インストールされた拡張機能は、攻撃者のインフラではなく、正規の「nrwl/nx」リポジトリに埋め込まれた孤立コミット(orphan commit)からペイロードを取得しました。つまり、GitHub自身のCDNが悪意のあるコードを配信していたことになります。
信頼されたインフラを、そのインフラ自体に対する攻撃に転用するこの手法は、TeamPCPが以前に実行したTrivyおよびCheckmarxのCI/CDパイプラインへの侵害と共通しています。実行されたペイロードは、GitHubの個人用アクセストークン、npmの公開用トークン、AWS IAMキー、Kubernetesのシークレット、Vaultトークンなど、複数の種類の認証情報を収集しました。さらに、ロックが解除されたパスワード保管庫も収集対象となりました。
これらの認証情報によって、内部リポジトリの一括クローンが可能になりました。また、自動化された悪意のあるコミットにより、さらに多くの公開リポジトリが侵害され、企業環境およびクラウド環境全体に攻撃対象が拡大しました。
2026年5月20日、侵害された拡張機能がマーケットプレイスに一時的に公開され、削除されるまで約11分間にわたり入手可能な状態となっていました。GitHub従業員の端末でワークスペースが初期化された際、埋め込まれたペイロードが実行され、認証情報窃取プログラムが起動しました。その後、攻撃者は窃取したトークンを同日中に使用し、数千件の内部リポジトリをクローンしました。これには、GitHub Actions、Copilot、CodeQL、Codespaces、Dependabotに関連する資産のほか、インフラコードやその他の内部コンポーネントが含まれていました。
公表に先立ち、TeamPCPは窃取したデータセットをダークウェブのフォーラムで売りに出しました。GitHubは後にXでこのインシデントを認めていますが、顧客のリポジトリには影響がなかったと説明しています。なお、TeamPCPによる攻撃と同じ日に、LazarusのTelegramグループがGitHubに関するレコードをアップロードしたと主張しましたが、この主張は確認されていません。
今回のGitHubへの侵害は、2026年3月から5月にかけて観測された、より広範な攻撃キャンペーンとの関連も指摘されています。このキャンペーンでは、Nx Console拡張機能への悪意のあるコードの混入、TrivyおよびCheckmarxのCI/CDインフラへの侵害、PyPI上のMicrosoftのDurableTaskパッケージの乗っ取りなど、関連する攻撃経路が悪用されました。さらに、開発者のサプライチェーン内で自己増殖するShai-Huludワームの亜種が展開され、GitHubへの侵害による影響と波及範囲が一層拡大しました。
また、2026年5月には、Laravel-langのPHPパッケージおよびPackagistのリポジトリを標的とする、別の2件のサプライチェーン侵害も報告されました。Laravel-langの事例では、攻撃者が言語翻訳パッケージに悪意のあるコードを挿入し、認証情報の窃取およびリモートコード実行を可能にしました。Packagistへの攻撃では、広く利用されている少なくとも8つのPHPライブラリが、シークレットを窃取し、侵害をさらに拡大するよう設計されたマルウェアに感染しました。
これらのインシデントは、サプライチェーンを悪用する一連の広範な攻撃の一部ですが、PHPエコシステムへの攻撃にTeamPCP、LAPSUS$、Lazarus Groupが直接関与したことは確認されておらず、攻撃主体は依然として不明です。
推奨される対策
- すべてのGitHubトークン、AWS IAMキー、npmの公開用トークン、およびVaultの認証情報を新しいものに更新する。
- インストール済みのVS Code拡張機能について、発行元の正当性を検証し、不審なプラグインを削除する。
- 開発環境の特性に合わせたエンドポイントファイアウォールおよびヒューリスティック検知機能を導入する。
- 通常の履歴から参照されていない不審なコミット、またはソフトウェア公開用の認証トークンの不正使用を監視する。
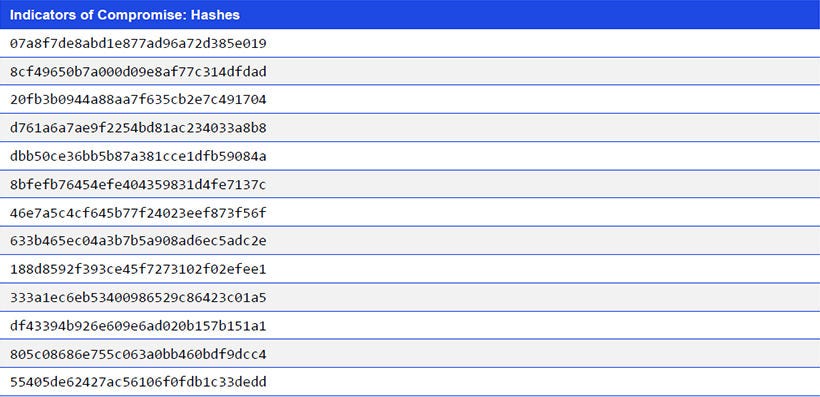
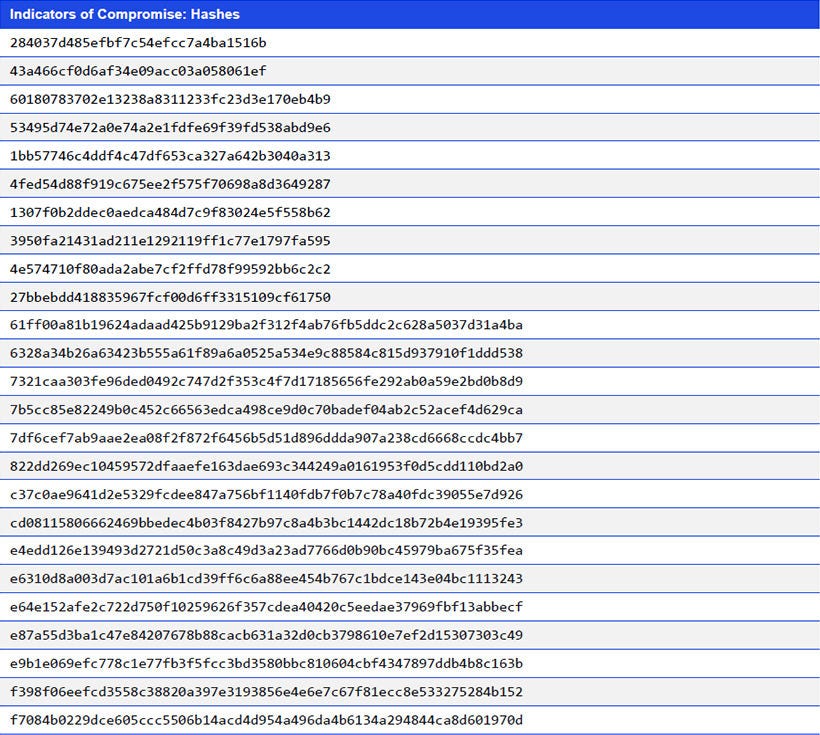
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


