

ShinyHuntersとは
ShinyHunters(別名:UNC6240)は、2019年から活動している、金銭目的の恐喝グループです。最近では、Oracle PeopleSoftに確認されたゼロデイ脆弱性を攻撃に利用し、組織に侵入して恐喝活動を行っています。高等教育分野を中心に、主に米国の組織を標的としていますが、英国やその他の地域でも被害を受けた組織が確認されています。
初期アクセスには、Oracle PeopleSoftの環境管理コンポーネント(PSEMHUB)に関するリモートコード実行脆弱性「CVE-2026-35273」が悪用されます。悪用後、攻撃者はカスタマイズしたMeshCentralのリモート管理エージェントを展開します。このエージェントは正規のMicrosoft Azureサービスを装い、正規のものに似せたドメインと通信して、リモートアクセスを確立します。
永続化のため、攻撃者はPSEMHUBアプリケーションのwarディレクトリに悪意のある.jspファイルを直接書き込み、JSPウェブシェルを展開します。また、内部環境の探索にはMeshCentralユーティリティを利用して管理用のクエリを実行するとともに、PeopleSoftおよびWebLogicの設定ファイルを調べます。これにより、ホスト名やIPアドレスを取得し、内部のアプリケーションインフラの構成を把握します。
ラテラルムーブメントには、一時ディレクトリに書き込まれ、リモートで実行される独自のbashスクリプトが用いられます。このスクリプトは、sshpassと埋め込まれた認証情報のリストを利用し、ローカルの設定情報から特定した内部ホストに対して、SSH認証を自動的に試行します。
同グループは、「README-IF-YOU-SEE-THIS-YOUVE-BEEN-HACKED[.]TXT」というマーカーファイルを配置して侵害の拡大を確認します。その後、窃取したデータをzstdで圧縮し、SSH接続を通じて攻撃者のインフラに転送します。これらのデータは、ShinyHuntersのデータリークサイトを通じた恐喝に利用されます。
PeopleSoftの悪用は、継続的なアクセス、ラテラルムーブメント、恐喝を目的とした機密データの窃取を可能にします。一方で、監視の強化と、システムおよびネットワークにおける異常な活動の早期検知によって、影響を大幅に軽減できます。
推奨される対策
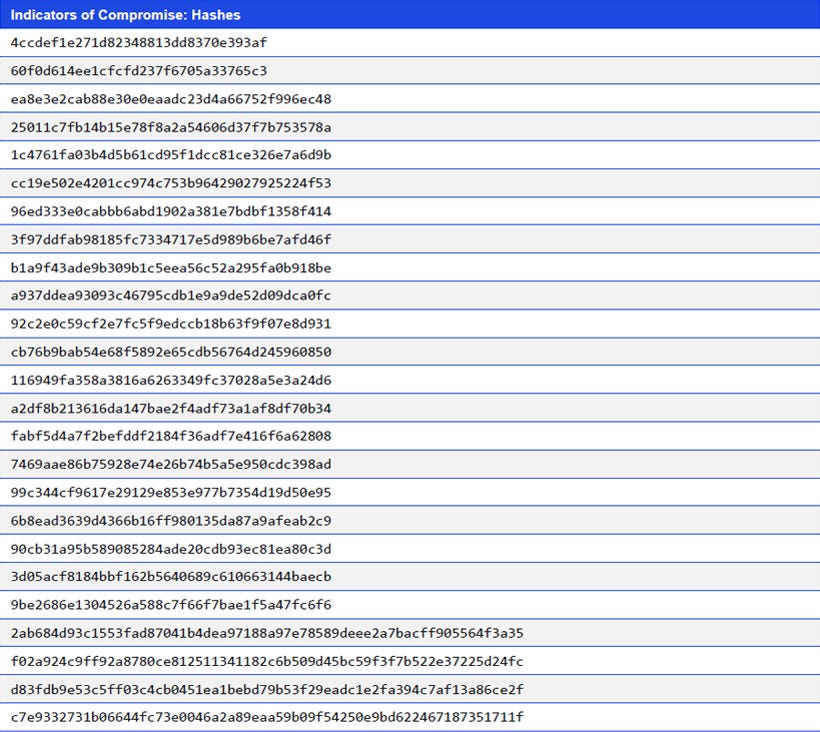
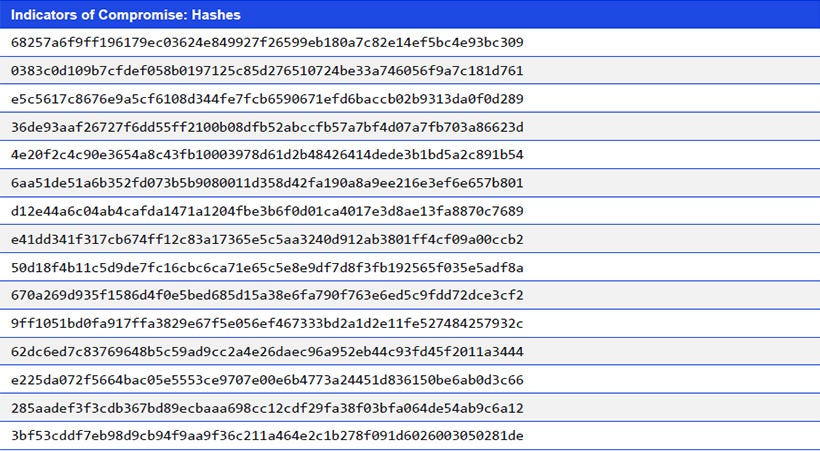
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
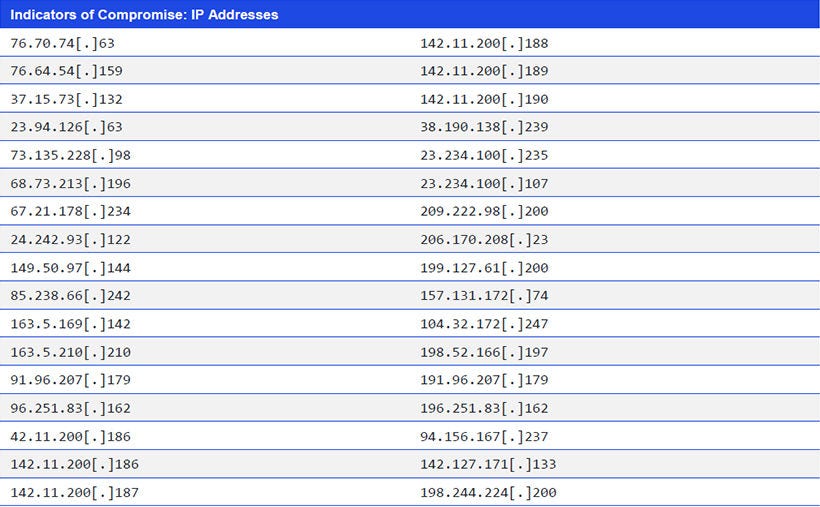
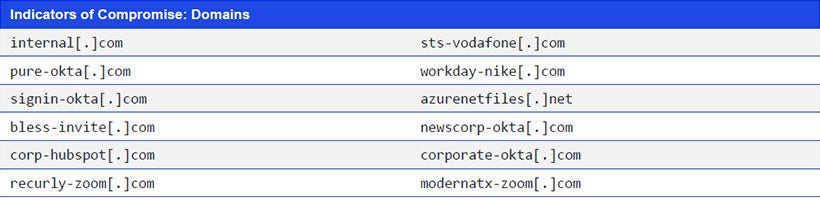
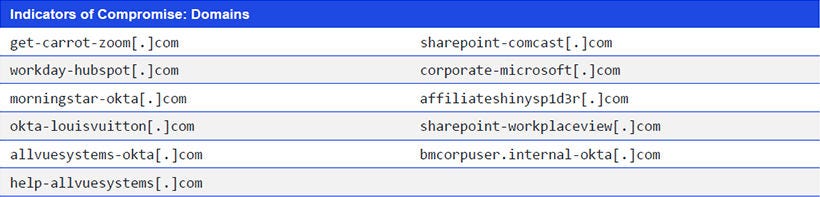
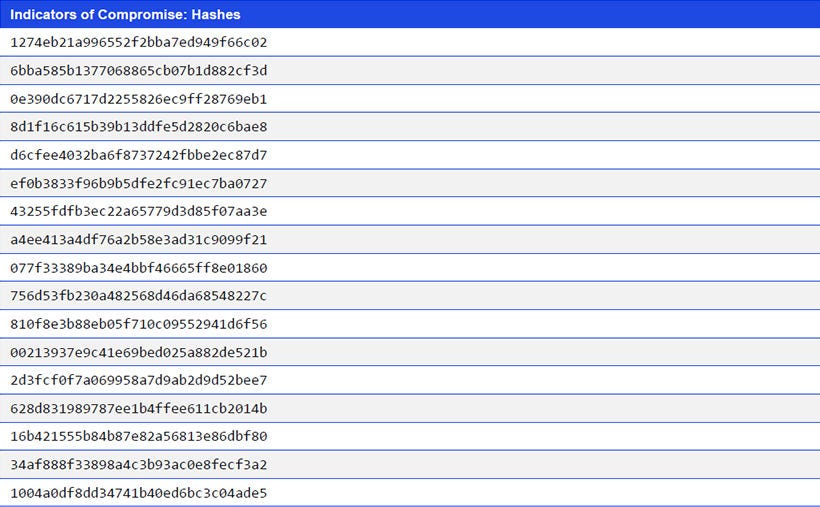
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


