

LucidRookマルウェアとは
LucidRookは、脅威クラスターUAT-10362に起因する新たに確認されたマルウェアフレームワークであり、主に東アジアの特定国のNGOおよび教育機関を標的としています。このマルウェアは、LuaおよびRustのコンポーネントを組み込んだDLLベースのステージャーを介して動作します。LucidRookは、LucidPawnドロッパーおよび別の偵察コンポーネントであるLucidKnightも含む、より広範なモジュール型ツールキットの一部を構成しており、これらはすべて同一の侵入エコシステム内で動作します。
初期アクセスは、悪意のあるLNKファイルまたはトロイの木馬化されたEXEドロッパーを、デコイファイルとともにパスワード保護されたアーカイブに格納して配信するスピアフィッシングメールを通じて獲得されます。実行されると、LNK感染チェーンはPowerShellベースのLOLBAS手法と、正規のDeployment Image Servicing and Management(DISM)関連バイナリ(index.exe)を悪用してDLLサイドローディングを行い、LucidPawnドロッパーおよびLucidRookステージャーの実行に至ります。EXEベースのチェーンは、.NETドロッパーを使用して埋め込まれたペイロードを抽出し、LucidPawnを介さずに直接LucidRookステージャーのサイドローディングを呼び出します。
永続化は、msedge.exeに偽装するようリネームされたDISMバイナリを実行するスタートアップフォルダ内のLNKファイルを通じて確立されます。DLLサイドローディングは、LucidRookステージャー(DismCore.dll)を読み込む正規のDISM関連実行ファイルを使用して行われます。このステージャーは、標的国の言語システムを対象とした地域判定チェックを行った後、ホスト偵察を実行します。
収集されたデータは、標的国の正規の組織が運用する侵害されたFTPサーバを通じて窃取される前に、RSAおよびZIPアーカイブを用いて暗号化されます。ステージャーは、C2として機能するFTPインフラストラクチャから第2段階のペイロードを取得し、Luaバイトコード署名を用いてこれを検証したうえで、組み込みのLuaインタープリタを使用して実行し、モジュール型の侵害後活動を支援します。
LucidRookによる正規バイナリの悪用はステルス性の高い実行を可能にしており、高度な振る舞い監視および事前対応型の低減戦略が必要とされます。
推奨される対策
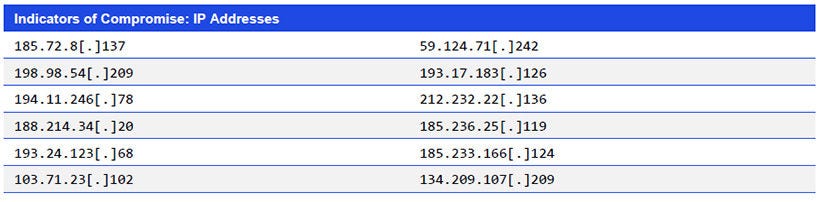
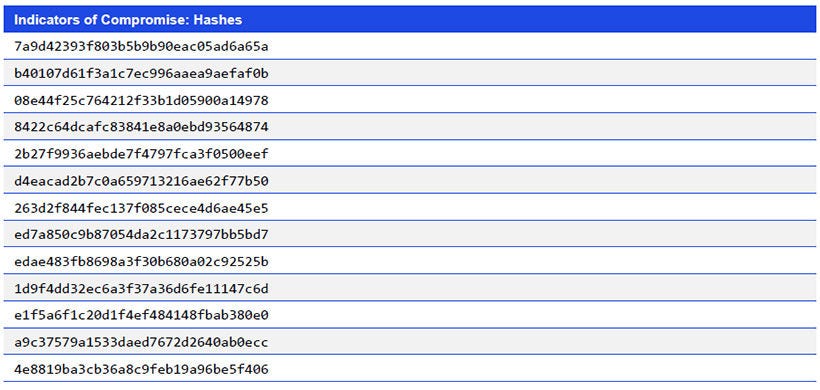
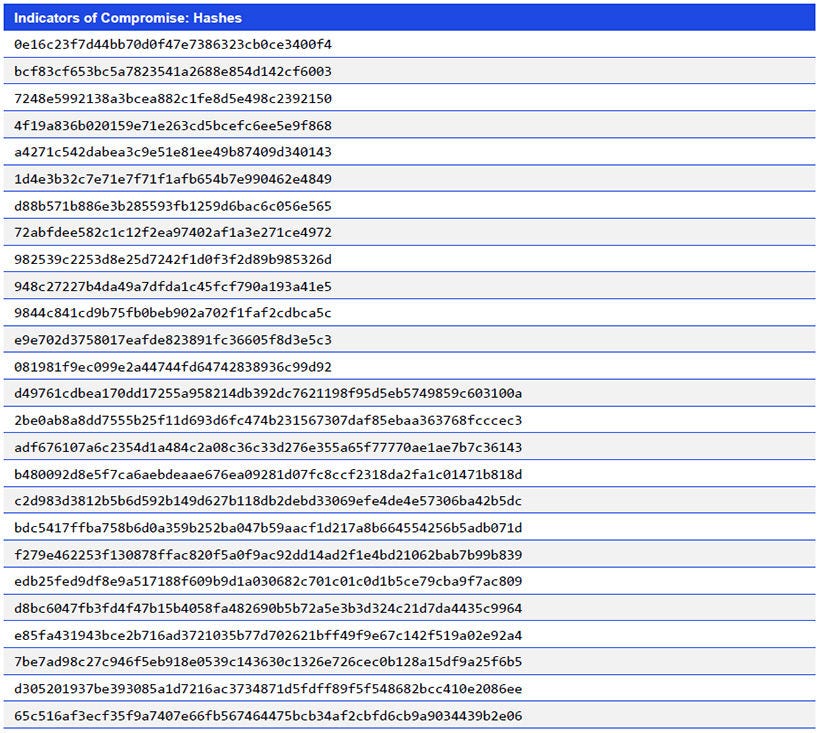
- 自組織の環境内でIndicators of Compromise(IoC)を監視し、異常を特定する。
- OEMが提供する最新バージョンに従ってWindows環境にパッチを適用し、多要素認証によって保護する。
- 死角および改善領域を洗い出すため、包括的かつ全方位的な脅威評価演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


