

Chaos Ransomwareとは
Chaosは極めて破壊的なランサムウェアであり、近年、より高速かつ攻撃的なC++ベースの亜種へと進化しました。2021年以降に活動が確認されており、その現代的な変種は2025年に登場しています。同ランサムウェアの手法は、高速なファイル暗号化と大容量ファイルに対する不可逆的なデータ消去を組み合わせているほか、クリップボードハイジャック機能による、被害者がコピーした暗号資産ウォレットアドレスを攻撃者のアドレスにすり替えることで資金を不正に取得する仕組みも持っています。Chaosは広範な企業セクターを標的としており、主に米国、英国、ニュージーランド、インドの組織に対して攻撃活動を行っています。
初期アクセスは、正規のシステムユーティリティを装ったトロイの木馬型ダウンローダーを通じて取得され、過去には「System Optimizer v2.1」といった名称で配布されていました。このプログラムが実行されると、ペイロードはsvchost.exeとして偽装され、コンソールウィンドウのタイトルを改ざんして正規プロセスの振る舞いを模倣するとともに、複数インスタンスの実行を防止する制御も行われます。
さらに、自動化されたサンドボックス解析を回避するために、悪意のある活動を開始する前に意図的な遅延が挿入されています。実行後にはまず、Windowsシステムディレクトリ内でファイル作成を試行することで管理者権限を検証します。権限が確認されると、シャドウコピーの削除、復元オプションの無効化、バックアップカタログの削除を行うリカバリ抑止処理を実行します。ファイル処理はサイズに応じて異なる方式が採用されています。50MB未満のファイルはWindowsのCryptoAPIを用いたAES-256-CFB方式(フォールバックとしてXOR)で暗号化、50MBから1.3GBのファイルは処理対象から除外、1.3GBを超える大容量ファイルは不可逆的に削除されますが、重要なシステムディレクトリは対象外とされます。暗号化されたすべてのファイルはその場で上書きされ、「.chaos」拡張子が付加されます。
このマルウェアはさらに、クリップボードハイジャックモジュールを展開し、暗号資産ウォレットのパターンを監視して、検出された場合はWindowsのクリップボードAPIを利用して攻撃者管理のアドレスに置き換えます。一般的なランサムウェアとは異なり、暗号化処理が完了した後も持続的な監視状態で稼働を継続します。最終的に、%AppData%内にランサムノートを配置し、MessageBoxWによるアラートを表示して被害者を支払い手順へ誘導します。
推奨される対策
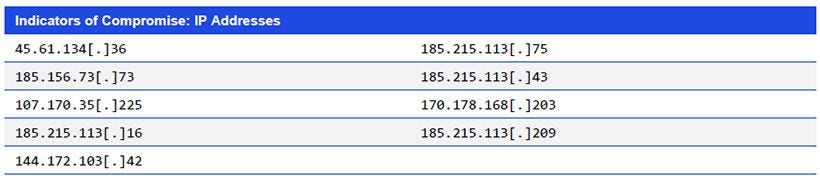
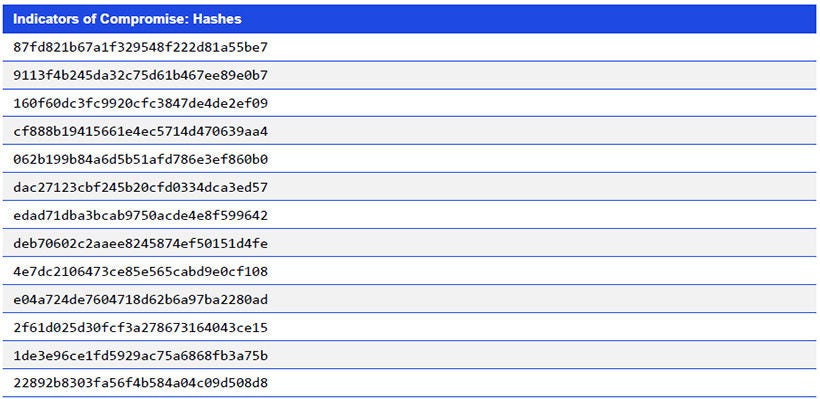
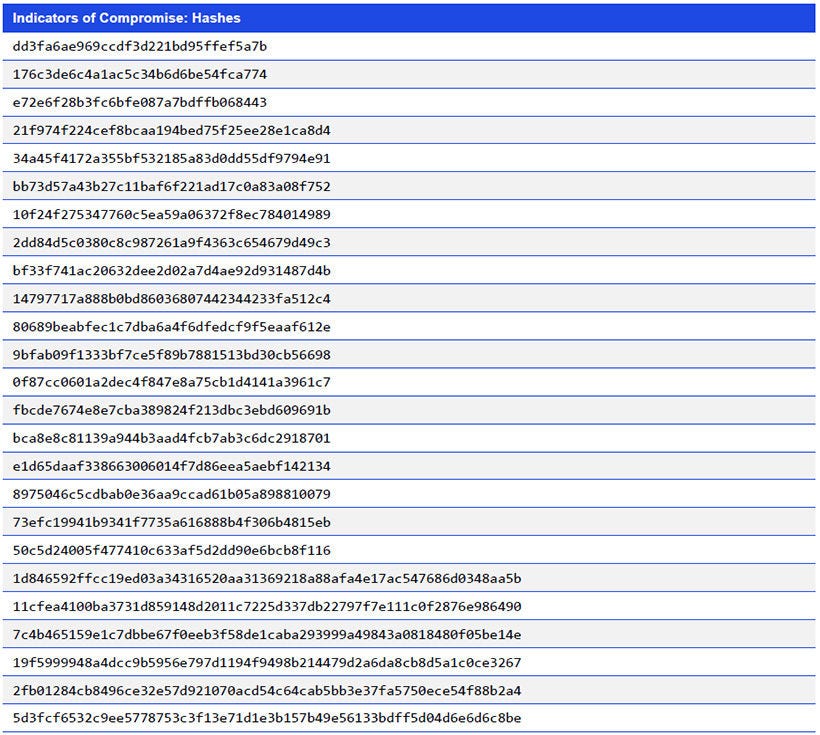
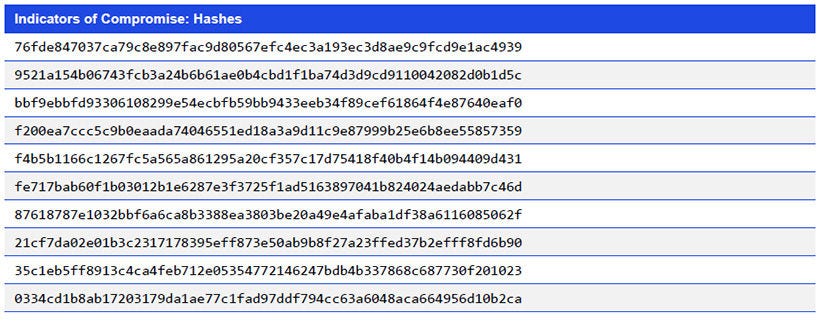
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


