

Blackmoonマルウェアとは
Blackmoon(別名:BanbraおよびKRBanker)は、2010年代初頭に初めて確認されたローダー機能を備えたバンキング型トロイの木馬(銀行系マルウェア)であり、現在では多段階型のスパイ活動ツールへと進化しているマルウェアです。本マルウェアは、フィッシング手法と正規ソフトウェアの悪用を組み合わせることにより、侵害システムへの隠密なアクセスを維持します。主な標的は、金融機関や政府機関に関連する個人および企業組織であり、韓国やインドをはじめとする地域において活動が確認されています。
Blackmoonは、SendGridを悪用したスピアフィッシングメールや、政府の税通知を装ったフィッシングサイトを通じて、悪意のあるZIPファイルを配布し、初期侵入を実現します。ユーザーがZIPファイルを開くと、署名済みのMicrosoft製バイナリが実行され、DLLサイドロードの手法によって悪意のあるMpGear.dllが読み込まれます。このDLLは、デバッグ検知やタイミング測定、インターネット時刻の検証といった解析回避機能を実行した後、コマンド&コントロール(C2)サーバーに接続し、暗号化されたシェルコードをダウンロードしてメモリ上で実行します。シェルコードは第2段階のペイロードを展開し、この過程でAPIハッシュ化が実装されます。さらに、プロセス環境ブロック(PEB)を改ざんすることでexplorer.exeを装うとともに、COMベースの手法によってユーザーアカウント制御(UAC)を回避し、管理者権限を取得します。
権限昇格後には、180.exeと呼ばれる、他のマルウェアを展開する役割を持つプログラム(ドロッパー)がダウンロードおよび実行されます。このドロッパーは、ファイルの展開やバッチスクリプトの実行を通じて、その後の感染プロセスを制御します。また、Avastなどのセキュリティソフトが検出された場合には、自動的なUI操作によって自身を除外リストに追加します。
その後、署名付きのSyncFutureTSMツールがインストールされ、サービスを利用することにより、セーフモードを含めた永続化が確立されます。さらに、アクセス制御リスト(ACL)の変更やテスト署名の有効化により、システムのセキュリティは意図的に低下させられます。最終的に、本マルウェアはC2サーバーとの通信を確立し、ユーザーの操作監視、データ収集、ログの保持、さらには遠隔操作を通じて、長期的なスパイ活動を可能とします。
Blackmoonは、政府機関を装った誘導手法と自動化されたセキュリティ回避機能を備えた高度な脅威であり、その対策には強固なメールフィルタリングおよびDLLの整合性監視が求められます。
推奨される対策
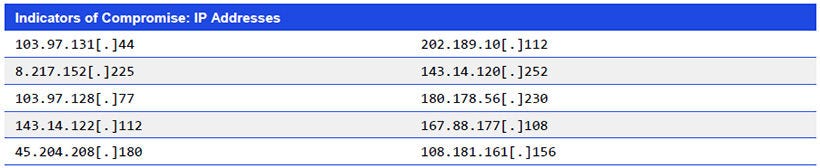
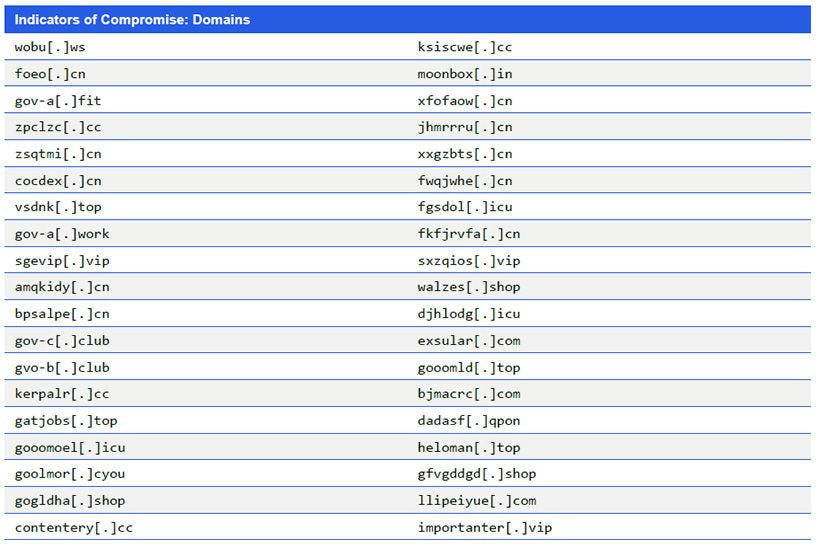
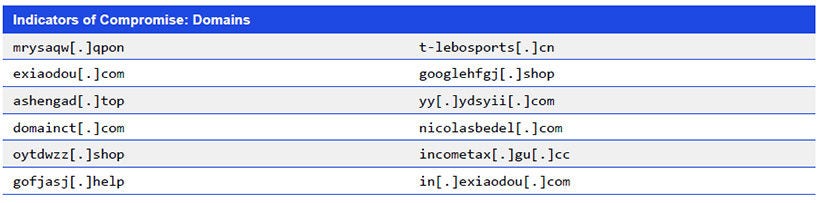
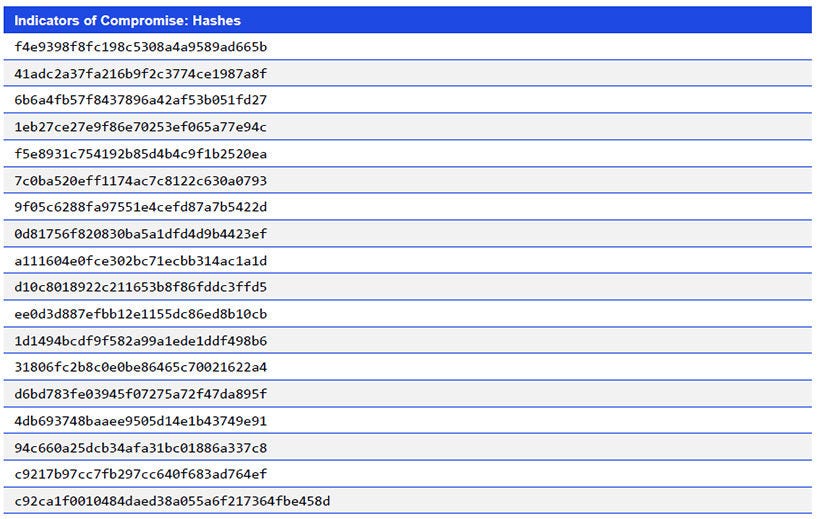
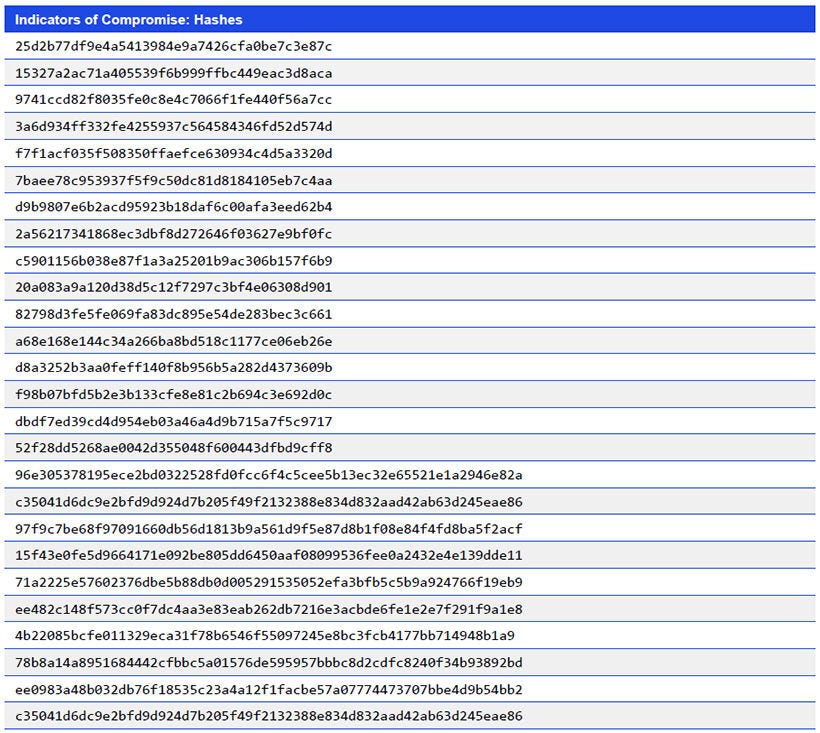
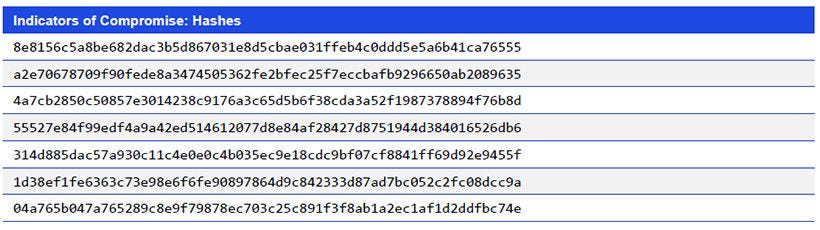
- 自社環境における侵害指標(IoCs)を監視し、異常を特定する。
- OEMの推奨に従ってWindows環境を最新の状態にパッチ適用し、多要素認証で保護する。
- 包括的かつ全方位的な脅威アセスメントを実施し、盲点や改善点を洗い出す。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


