

Warlock Ransomwareとは
Warlock(別名:Water Manaul)は、2024年後半に初めて確認された金銭目的の脅威グループです。本グループは近年、脆弱なドライバを悪用して多くのセキュリティ製品を無効化する「防御無力化」技術を導入し、活用するツール群を強化しました。Warlockは主に外部に公開された企業インフラ、特にパッチ未適用のインターネット接続型SharePointサーバを標的とし、米国、ドイツ、ロシア、英国におけるテクノロジー、製造、政府、教育分野の組織に影響を与えています。
Warlockは、パッチ未適応のインターネット接続型Microsoft SharePointサーバの脆弱性を悪用することで初期アクセスを取得します。侵入後、DLLサイドロードを通じてCobalt Strikeビーコンが展開されるか、クラウド上でホストされたMSIによってVelociraptorがインストールされ、コマンド&コントロール(C2)基盤が構築されます。侵入後には、ASPX形式のウェブシェルが展開され、攻撃者は侵入環境への持続的なアクセスを確保します。認証情報の取得は、Mimikatz、レジストリハイブのダンプ、DCSync攻撃によって実施され、その後ドメイン管理者パスワードのリセットや新規特権アカウントの作成が行われます。
対話型制御のためにPsExec経由でTightVNCが展開される一方、YuzeによるSOCKS5トンネル構築で通信が秘匿化されます。また、リモートコマンド実行にはPSRemotingが、複数同時のリモートデスクトップ接続のためにはRDP Patcherが使用されます。Visual Studio CodeやCloudflare Tunnelも隠密なC2手段として悪用されます。エンドポイント防御はBYOVD(Bring Your Own Vulnerable Driver)手法によって無効化され、グループポリシーを通じて脆弱なNSecKrnl.sysドライバが展開されます。データは正規サービスに偽装されたRcloneを使用して攻撃者管理のS3バケットへ流出させられます。最終的には、SYSVOLやNETLOGONといった共有領域にランサムウェアコンポーネントが配置され、グループポリシーの悪用により大規模に展開されます。
Warlockは、ステルス性と防御回避能力を重視したランサムウェアであり、迅速なパッチ適用、厳格なアクセス制御、継続的監視の必要性を浮き彫りにしています。
推奨される対策
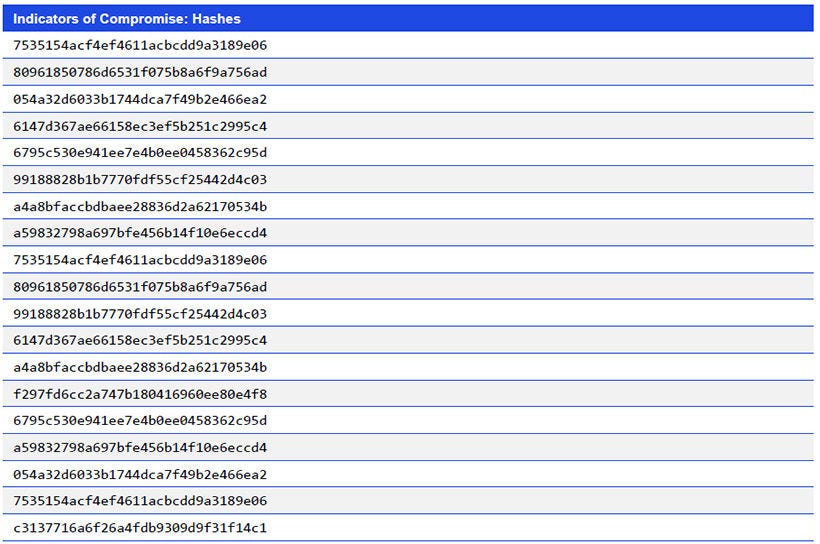
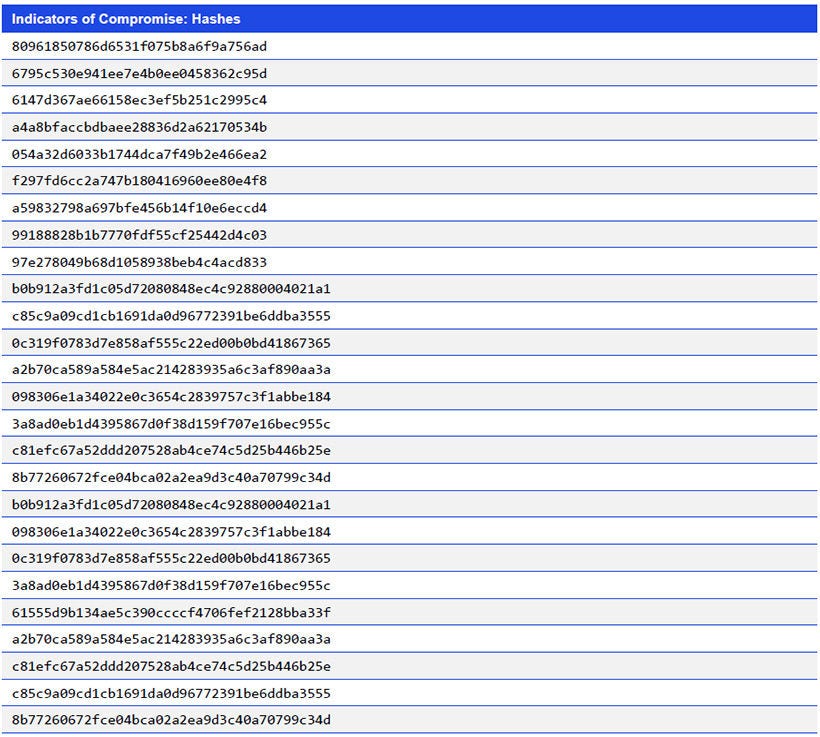
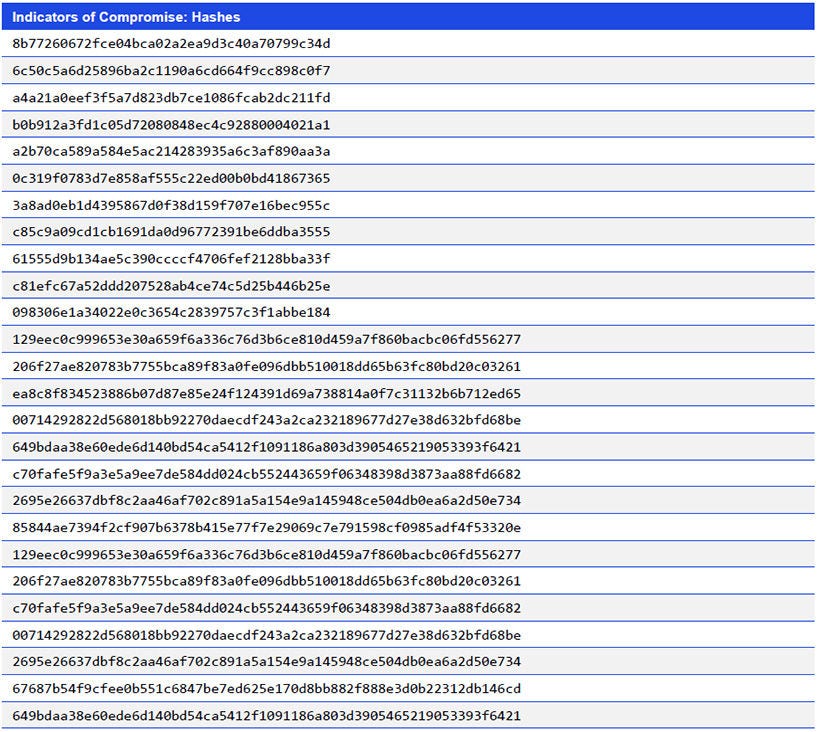
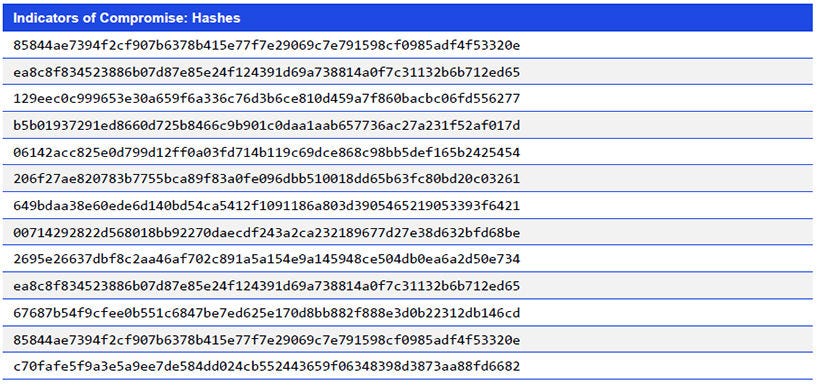
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。


※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


