

Amaranth Dragonとは
Amaranth Dragonは、東アジアに関連するサイバースパイ活動を行う脅威アクターであり、2025年に初めて特定され、APT41との実質的な関連を維持しているとみられています。当該グループは、Amaranth Loader、TGAmaranth RATおよびHavoc Frameworkのメモリ内実行といった独自ツールを使用します。主な標的は、東南アジア諸国(タイ、ラオス、カンボジア、インドネシア、シンガポール、フィリピン)の政府・法執行機関です。
初期アクセスは、Dropboxなどの正規クラウドプラットフォーム、あるいは攻撃者の管理するインフラ上にホストされた、武器化されたZIPアーカイブ(.LNKおよび .BATファイルを含む)を配布するスピアフィッシングメールによって行われる可能性が高いと考えられています。その後、RARアーカイブを使用し、悪意のあるファイルが配布され、WindowsのWinRARの脆弱性「CVE-2025-8088」が悪用されます。この脆弱性は、任意コードの実行を可能にし、持続性の確立およびペイロード展開を可能にします。
実行後、悪意のあるアーカイブは通常、Amaranth Loaderを展開します。これは64ビットDLLであり、正規署名済み実行ファイルを通じてサイドロードされます。このローダーは、ハードコードされたURLからAESキーを取得し、メモリ上で暗号化されたペイロードを復号・実行します。 さらに、Havoc C2フレームワークが完全にメモリ内で実行され、遠隔操作、情報収集、データ抽出が可能となります。
一部のケースでは、ローダーの代わりにパスワード保護されたTGAmaranth RATが配布されることがあります。このRATは、ハードコードされたTelegramボットをC2として使用し、プロセス一覧取得、スクリーンショット取得、シェル実行、ファイル転送などのコマンドをサポートします。 C2インフラはCloudflareにより保護され、標的国のIPアドレス範囲からの通信のみを受け付けるジオフェンシングが実装されています。この構成は、段階的に取得されるAESキーおよびペイロードのホスティングと組み合わさることで、精密なターゲティングを実現するとともに、運用上の露見リスクを最小化しています。
Amaranth Dragonによる素早い脆弱性悪用と制御されたC2エコシステムには、迅速なセキュリティパッチ適用、不審なアーカイブの監視、および多層防御の強化による対策が必要です。
推奨される対策
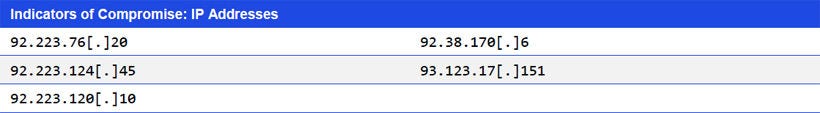
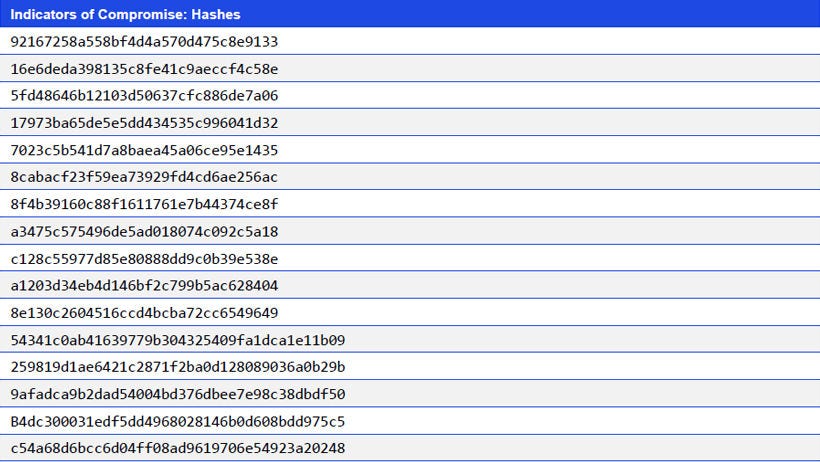
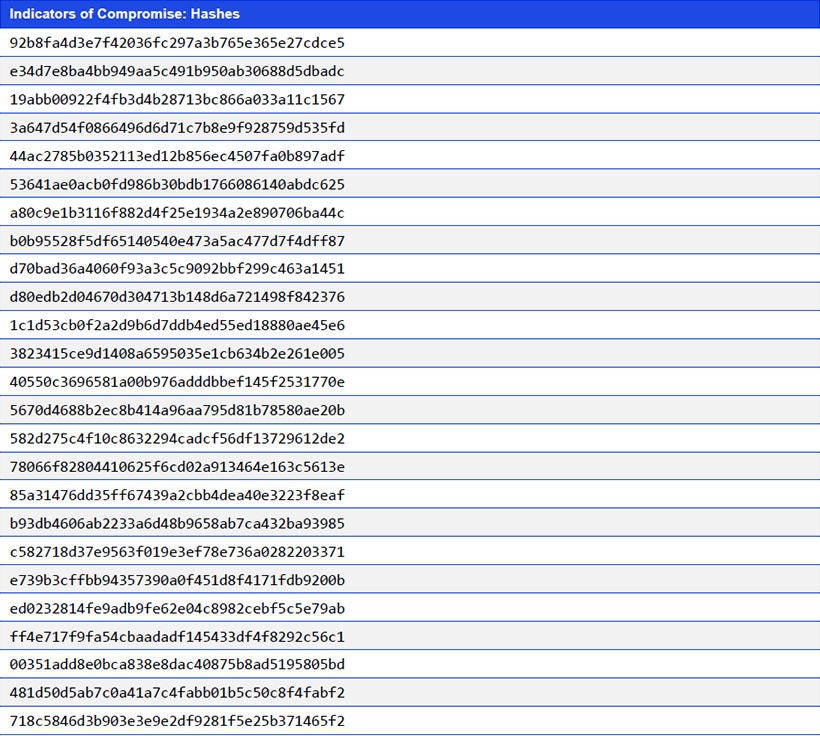
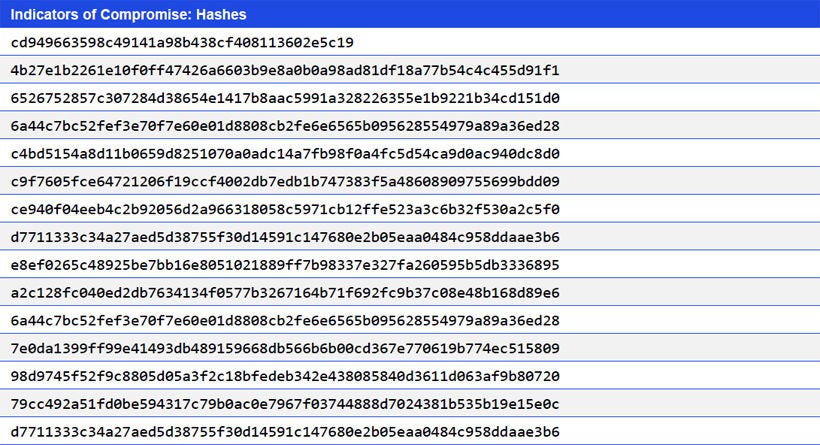
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


