

APT28とは
APT28(別名:Fancy Bear、Sofacy、UAC-001)は、東ヨーロッパに関連するサイバースパイ活動グループであり、GRUの第26165部隊とつながりがあるとされています。同グループは2000年代半ばから活動しており、GooseEggやJaguar Toothといった多数のカスタムマルウェア群に加え、近年ではBeardShellやNotDoorと呼ばれるOutlook VBAバックドアといったツールを使用しています。
APT28は一貫して、政府、軍事、防衛、エネルギー、物流、学術機関、NGOなどを標的としており、特に欧州、北米、さらに親ウクライナ関連組織に対して活動しています。
APT28は、スピアフィッシングメールを通じて侵入し、武器化されたMicrosoft Office文書ファイルを配布します。これらの文書は、「CVE-2026-21509」と識別される脆弱性を悪用しており、被害者がファイルを開くと、LNKファイルおよび初期段階のローダーであるSimpleLoaderが取得されます。このローダーは内部に隠されたペイロードを復号し、NotDoorバックドアの展開や、画像ファイル内に隠蔽されたシェルコードを読み込んで「explorer.exe」プロセスにBeardShellインプラントを注入する動作を実行します。
感染後の持続性確保のために、APT28はCOMハイジャッキングや一時的なスケジュールタスクの作成といった手法を利用し、マルウェアの継続的な実行を可能にします。また、検知を回避する目的で、暗号化されたペイロードの使用や動的なAPI呼び出し、アンチアナリシス技術、ミューテックスによる実行制御、PNGファイル内のステガノグラフィ、さらにファイルレスでのメモリ内実行といった複数の高度な技術が組み合わされています。
これらの手法により、フォレンジック調査による検出は非常に困難になります。通信においては、マルウェアは正規のクラウドストレージサービスを利用し、HTTPSによる暗号化通信を用いてC2サーバと接続します。このため、BeardShellやEhStoreShellによる通信は通常のクラウドトラフィックに紛れ込み、検知が困難となります。NotDoorはメールアカウントへの不正アクセスを実現し、軍事、外交、輸送に関連する機密性の高いローカルファイルを収集する機能を持っています。盗取されたデータは、信頼されたクラウドインフラ上で暗号化されたC2チャネル(Covenant Grunt)を通じて送信され、長期にわたる秘匿性の高いスパイ活動と持続的なアクセスを可能にします。
APT28のモジュール型の感染チェーンは高い適応力を示しており、迅速なパッチ適用や、Microsoft OfficeおよびOLE機能に対する制御強化、多層防御の実装といった対策が必要です。
推奨される対策
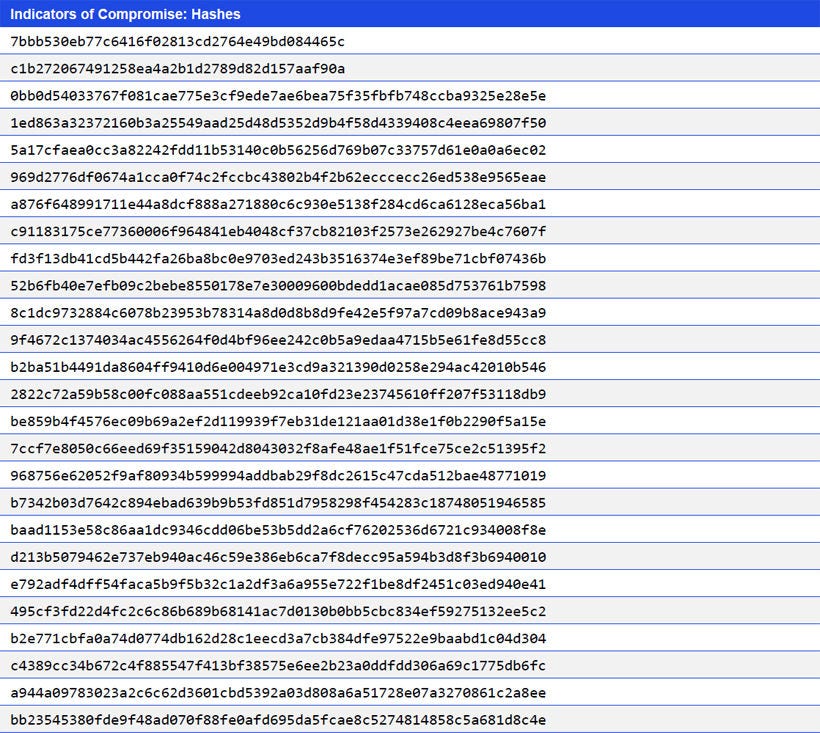
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
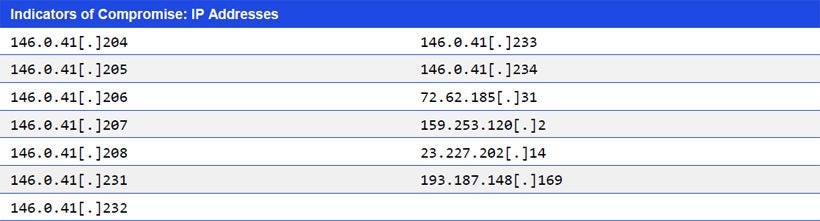
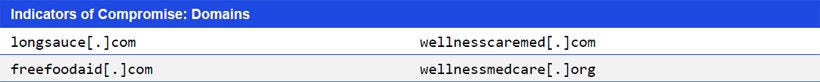
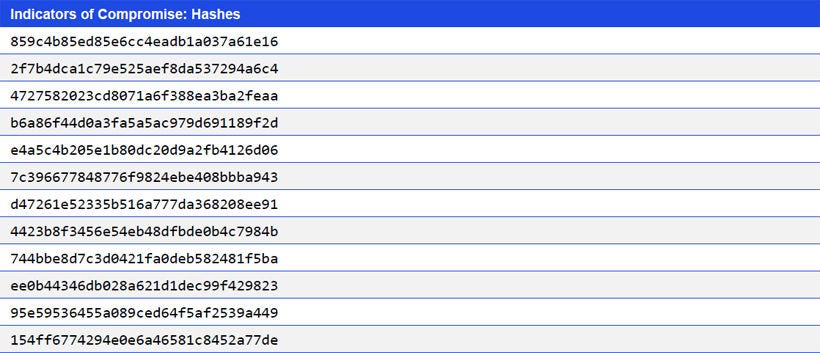
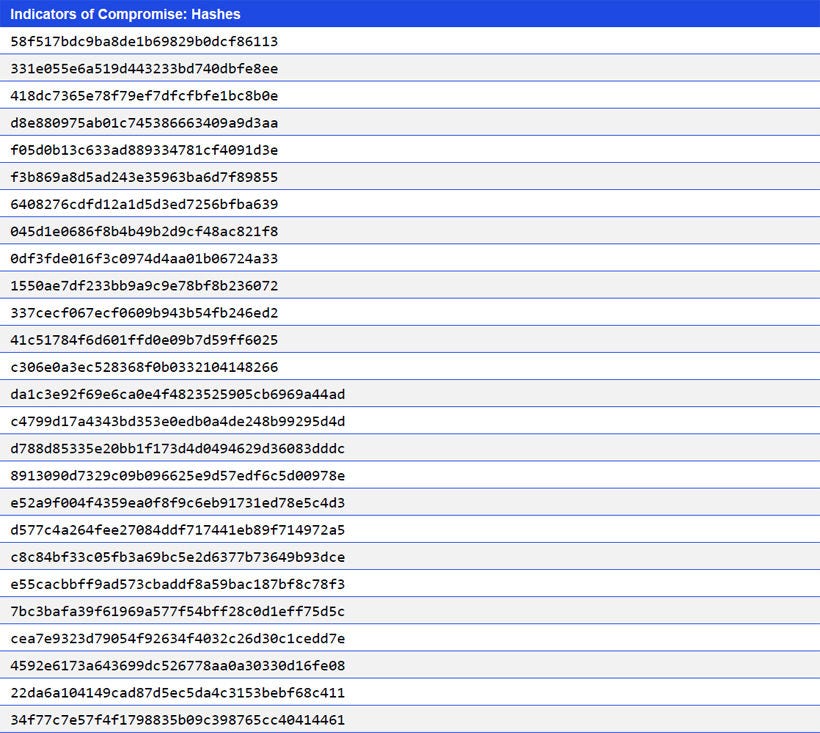
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


