

Makop Ransomwarとは
Makopは2020年頃に初めて確認された金銭的動機を持つランサムウェアの一種であり、一般的にはPhobosランサムウェアファミリーの一部とみられています。このグループは特定の業界を狙うことなく、業種横断的に機会を捉えて攻撃を行っています。2025年のMakopによる被害事例はブラジルやドイツで確認されていますが、被害の多くはインドに集中しています。影響を受けた分野は、医療、製造、物流、プロフェッショナルサービスなど多岐にわたり、攻撃はしばしば業務の中断や評判の低下を引き起こしています。
Makopは、インターネット上に公開されたRDPを介して初期アクセスを獲得し、セキュリティの甘い、または使い回された管理者アカウントに対して、大規模な資格情報推測攻撃を実施します。この際、最も一般的にNLBruteが使用されます。アクセス獲得後、攻撃者はユーザーがアクセス可能なディレクトリ内にツールを配置し、正規の活動に溶け込ませるため、「Bug」や「Exp」といった名称のフォルダを使用することが多くあります。ネットワーク探索はNetScan、Advanced IP Scanner、Advanced Port Scanner、Masscanを用いて実施され、ホスト、サービス、および高価値システムの列挙が行われます。
一方、資格情報の窃取およびアクセス拡大には、Mimikatz、LaZagne、NetPassが使用されます。エンドポイント防御は、Defender ControlおよびDisable Defenderを用いてMicrosoft Defenderを無効化することで抑制され、さらにカスタムのアンインストーラを展開してサードパーティ製セキュリティソフトウェアを削除します。
Makopはローカル権限昇格エクスプロイトを悪用してSYSTEMレベルまたは管理者権限を取得し、加えてBYOVD(Bring Your Own Vulnerable Driver)技術を用いてカーネルレベルのアクセス権限を獲得し、EDRプロセスを終了させます。暗号化に先立ち、Process HackerおよびIObitUnlockerを使用してサービスを停止させ、ロックされたファイルを解放します。場合によっては、GuLoaderが展開され、暗号化プログラムを含む追加のペイロードを取得および実行します。防御機構が無力化された場合には暗号化プログラムが実行され、防御が依然として有効である場合には侵入が放棄されます。
Makopは、低労力で高い影響を与えるランサムウェアの攻撃手法であり、強固な認証、適時のパッチ適用、ならびに継続的な監視による対策が必要です。
推奨される対策
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
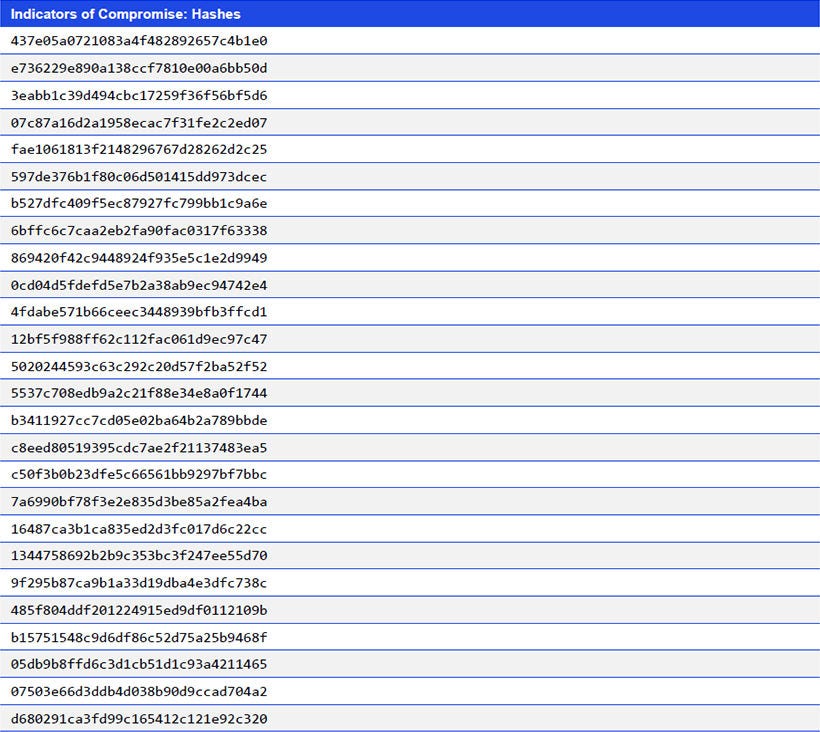
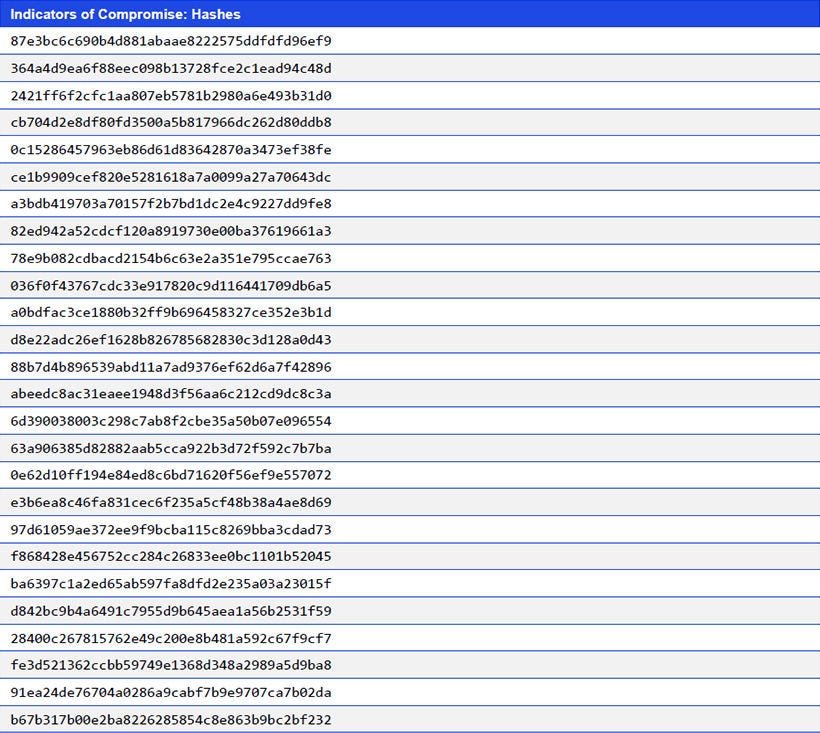
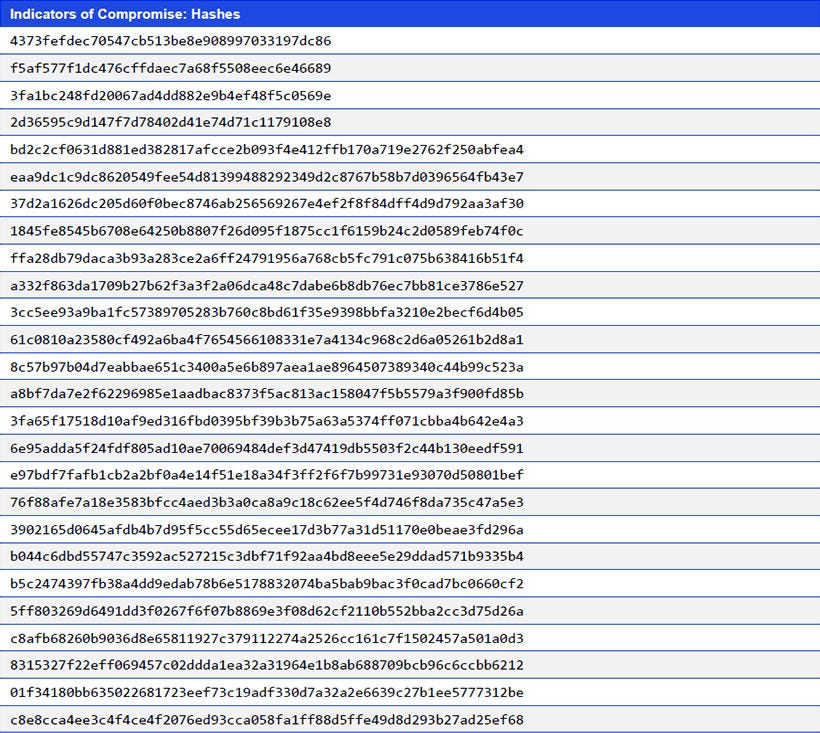
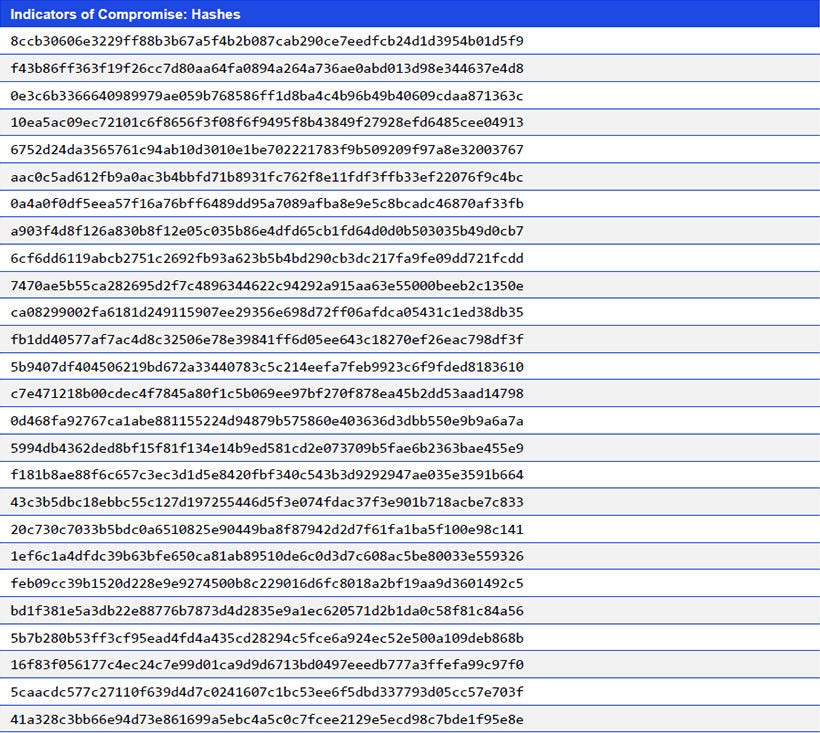
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


