

PeckBirdyとは
PeckBirdyは、2023年に初めて確認されたスクリプトベースのコマンド・アンド・コントロール(C2)フレームワークであり、東アジアに関連するAPTアクターによって多段階のサイバー攻撃に利用されています。このフレームワークはJScriptを基盤とした環境非依存型の設計を特徴としており、動的にモジュール型バックドアを配布する能力を備えています。このフレームワークは、SHADOW-VOID-044およびSHADOW-EARTH-045と呼ばれる2つの連携したキャンペーンにおいて観測されており、東南アジアを含むアジア諸国のゲーミング産業関連組織、政府機関、民間企業などを標的としています。
PeckBirdyは、正規のウェブサイトに不正アクセスし、そのページに悪意のあるJScriptを埋め込むことで初期アクセスを確立します。このスクリプトはローダーとして機能し、フレームワーク本体の実行を可能にします。また、実行時にはMSHTA、WScript、Node.js、Classic ASP、.NET ScriptControl、さらにコンパイル済みHTMLといった、信頼されたWindowsのLiving-off-the-landバイナリ(LOLBins)やスクリプトホストを利用することで、従来型の実行ファイルを使用することなく秘匿性の高い実行を実現します。実行後、PeckBirdyはその動作環境を評価し、ブラウザ、Node.js、ASP、HTAといった複数の実行環境に関連するオブジェクトの有無を確認することで、多様なプラットフォームにおいて柔軟に動作することが可能となります。
侵入基盤を確立した後、攻撃者はHOLODONUTやMKDOORといったモジュール型バックドアを展開します。HOLODONUTは持続的なリモートアクセスを可能にするカスタムの.NETバックドアであり、MKDOORは追加モジュールの配信や長期的なプレゼンス維持を担います。C2通信については、主にウェブSocketプロトコルが使用されますが、旧式環境に対してはFlash ActiveXのTCPソケットがフォールバックとして利用されるほか、必要に応じてHTTP(S)およびAJAXを用いたComet通信またはLocalComet通信も利用されます。
さらに、防御回避のためにAMSI(Antimalware Scan Interface)のバイパス、ETW(Event Tracing for Windows)の改ざん、Donutなどを用いたメモリ内実行といった技術が併用され、検知の難易度が高められています。持続性はレジストリ変更やスケジュールタスクの作成、スクリプトホストベースの手法などにより確立され、段階的なペイロードの配信やデータ窃取、あるいは金銭目的の活動を継続します。
PeckBirdyは小規模ながらも非常に強力なスパイ活動の技術が用いられており、ブラウザのセキュリティ強化、スクリプト実行機能の制御、ウェブベースのコマンドチャネルの監視による対策が必要です。
推奨される対策
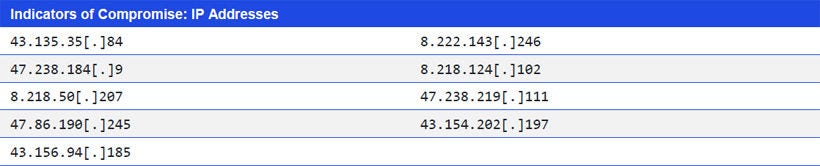
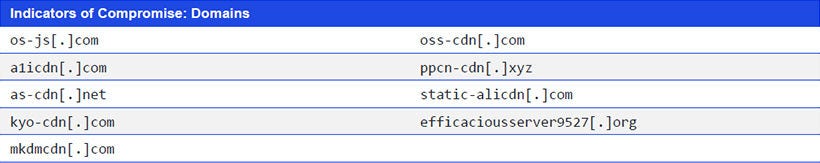
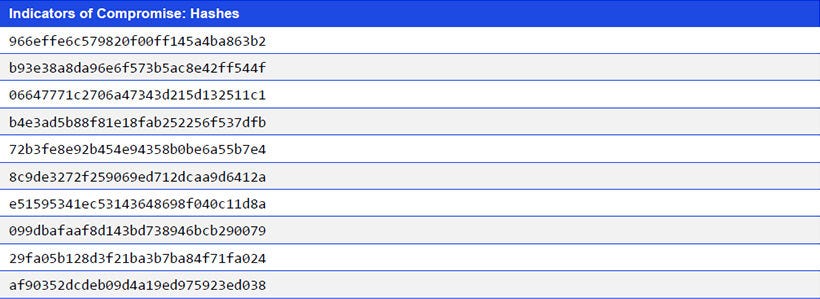
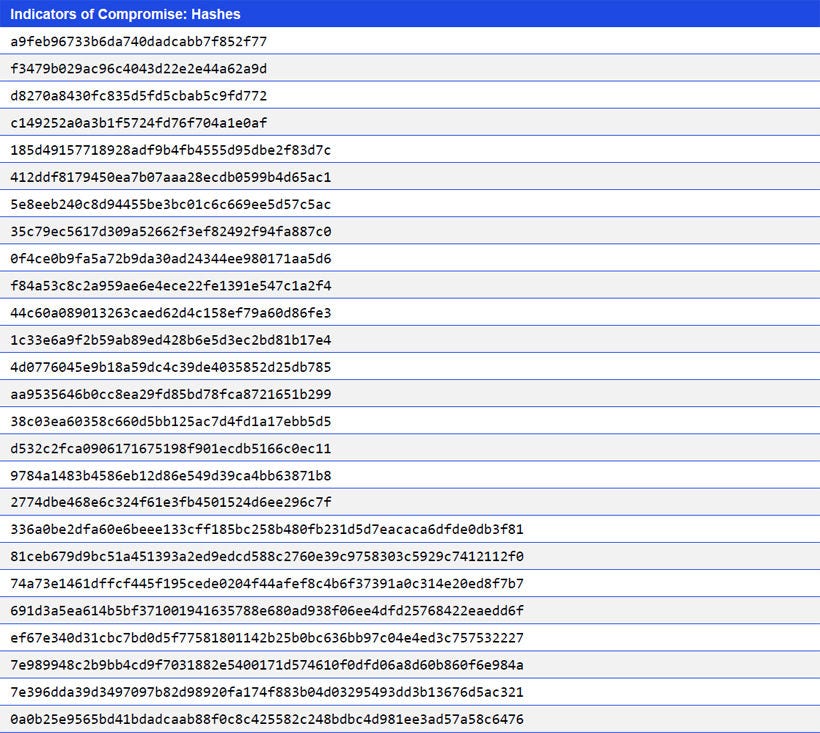
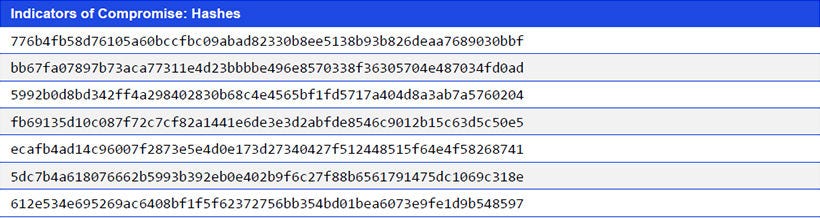
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


