

UAT-8837とは
UAT-8837は、少なくとも2025年以降に活動が確認されている高度持続的脅威(APT)クラスターです。同グループはCMSプラットフォームの脆弱性を悪用し、カスタムバックドアであるWeepSteelを他のオープンソースツールとともに展開しました。現在の標的傾向からは、北米における高価値の企業および政府セクターに明確に焦点を当てていることがうかがえます。
UAT-8837は、インターネット公開サーバーの脆弱性を悪用することで初期アクセスを獲得しており、ゼロデイ脆弱性や侵害された認証情報の使用も確認されています。侵入後は、攻撃者が直接操作するハンズオンキーボード型の活動を開始し、Windows標準コマンドを用いてホストおよびネットワークの偵察を実施します。
認証情報の取得においては、RDPのRestrictedAdminを無効化し、Kerberos、トークンベース認証、Active Directory Certificate Servicesを悪用するとともに、Rubeus、GoTokenTheft、Certipyなどのツールを使用します。
同グループは、SharpHound、setspn、dsquery、dsgetを用いてActive Directoryのユーザー、グループ、SPN、信頼関係、証明書サービスを列挙し、環境マッピングを行います。さらに、Impacket、Invoke WMIExec、GoExecを使用してWMIやDCOM経由の横展開を実施し、頻繁にツールを切り替えることで検知を回避します。
持続性の確保のためにDWAgentの展開、ユーザーアカウントの作成・変更、および複数の冗長なアクセス経路の確立を行います。また、Earthwormを展開して攻撃者管理下のインフラストラクチャに対するリバースSOCKSトンネルを構築し、遠隔操作を可能にします。
長期的な活動においては、セキュリティポリシーを収集し、選択的にDLLを外部送信するとともに、一部のケースでは偵察用バックドアWeepSteelを利用します。
UAT-8837は、カスタムバックドアと動的なツール切り替えを組み合わせており、その運用上の機動性の高さを示しています。そのため、重要環境においてはアイデンティティ中心の対策が必要となります。
推奨される対策
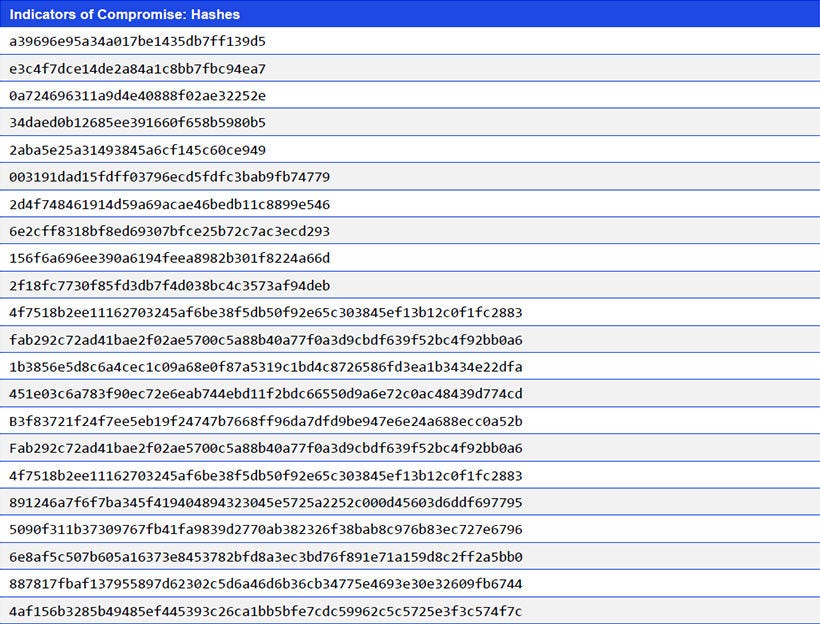
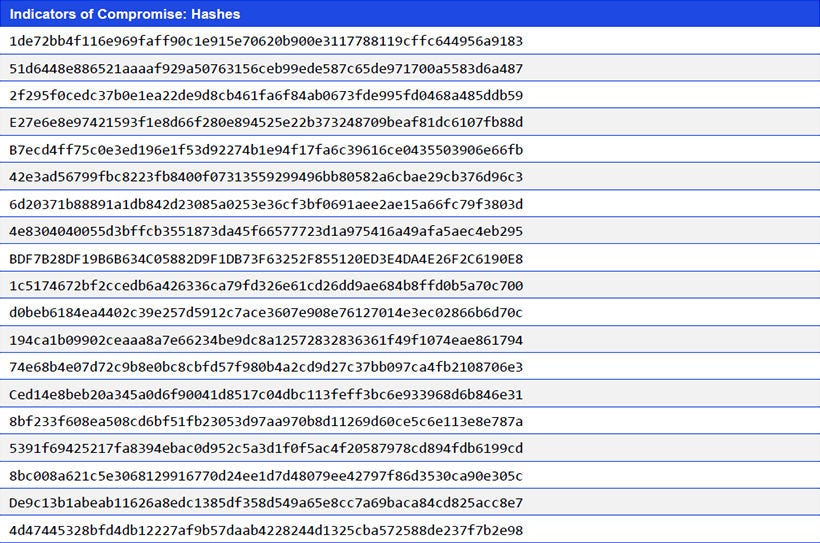
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMの指示に従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


