

Transparent Tribeとは
Transparent Tribe(別名:APT36、Mythic Leopard、PROJECTM)は、少なくとも2013年以降サイバー諜報活動を積極的に行っている脅威アクターグループです。
最近のキャンペーンでは、正規のPDF文書に偽装したWindowsショートカットファイル(LNK)を武器化し、ユーザーの疑念を回避しつつ攻撃者制御のコンテンツを実行します。このグループは、政府、教育、防衛分野を標的とし、アフガニスタン、インド、ネパール、スリランカ、米国、英国など複数の国にまたがって活動しています。
初期アクセスは、試験文書に偽装したZIPファイルを含むスピアフィッシングメールによって達成されます。ZIP内には二重拡張子のLNKファイルが含まれ、Windowsによって‘.lnk’拡張子が非表示になるため、標準的なPDFに見えます。LNKファイルは、リモートURLを指定してmshta.exeを実行し、難読化された攻撃者制御のHTAコンテンツを取得します。
HTAローダーは2つのコンポーネントを復号します。1つはランタイム環境のデシリアライズ保護を弱体化し、もう1つはメモリ内DLLです。メモリ内DLLは完全な機能を備えたリモートアクセスエージェントとして動作し、デコイPDFを開き、インストール済みのアンチウイルスソフトを確認し、スタートアップディレクトリの変更、バッチスクリプト作成、レジストリキー追加などの永続化メカニズムを展開します。
ディレクトリは再帰的にスキャンされ、流出準備された機密文書が収集されます。スクリーンショットは取得後、圧縮・エンコードされ、C2(コマンド&コントロール)サーバーに送信されます。クリップボードの内容も取得され、暗号通貨窃取を可能にする置換が行われる場合があります。C2通信はハードコードされたAESキーで暗号化され、基本的なホスト情報や実行中のプロセスリストがサーバーに送信されます。
Transparent Tribeは、LNKファイルとメモリ内マルウェアを悪用した多段階感染チェーンを通じて運用成熟度を高めており、メールフィルタリングや強固なデータ損失防止策による緩和が必要です。
推奨される対策
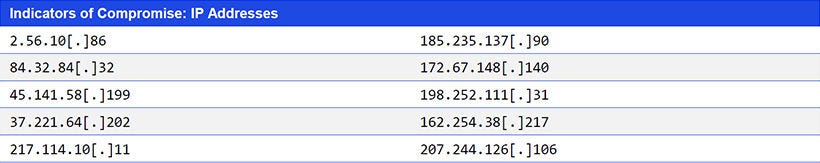
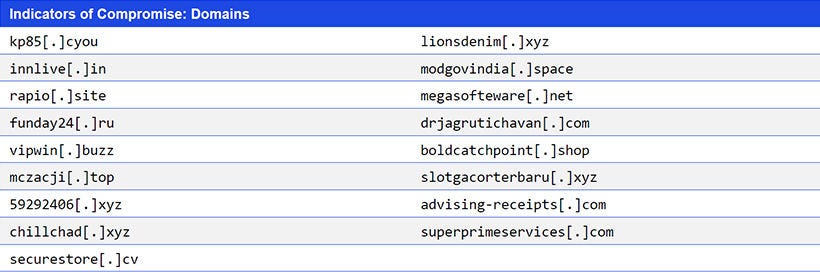
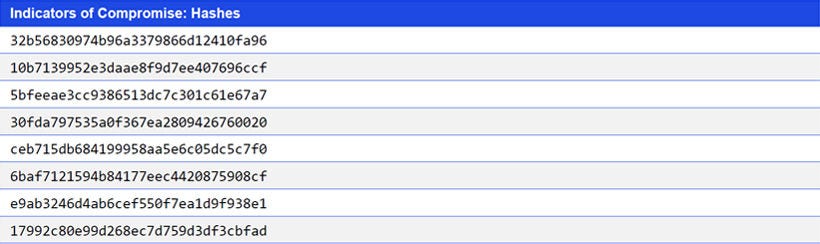
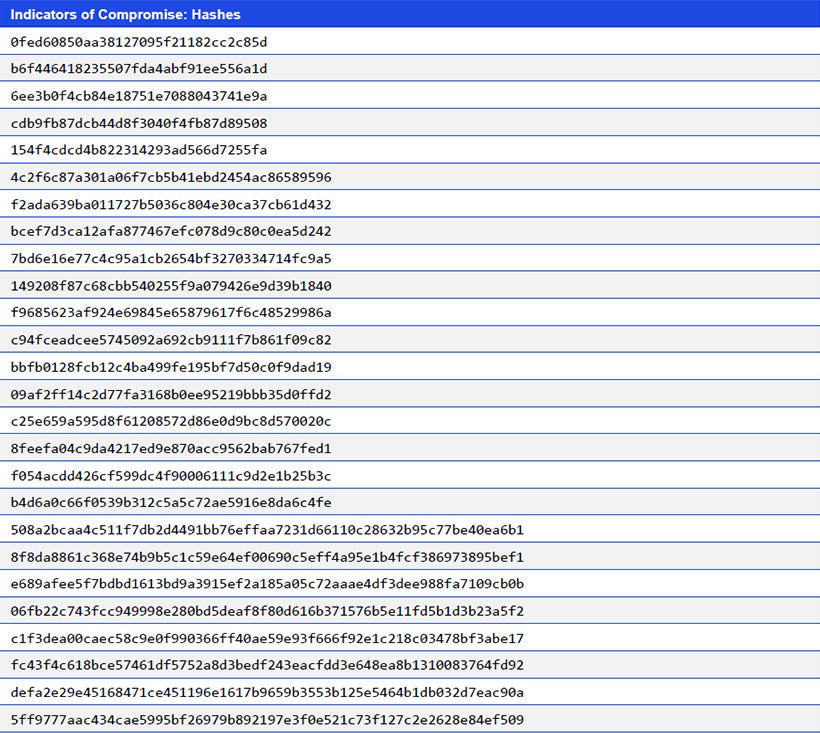
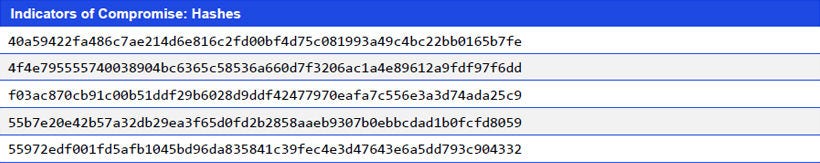
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威評価演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


