

CrazyHunter Ransomwareとは
CrazyHunterは、2025年初頭に初めて確認されたGoベースのランサムウェアファミリーで、二重恐喝モデルを採用しています。Prince ransomware frameworkを用いて構築されており、特にActive Directory(AD)を使用する企業のWindowsネットワーク内で動作するよう最適化されています。
CrazyHunterは主に医療、テクノロジー、製造といった業種の組織を標的としており、台湾や米国などの国や地域の組織に影響が確認されています。
脅威アクターは、Active Directoryの認証情報や設定不備のある環境を悪用して、企業システムへの初期アクセスを獲得します。アクセス直後に、攻撃者は署名済みでありながら脆弱なアンチマルウェアドライバ(zam64.sys)を悪用する一連のツールを展開します。このBring Your Own Vulnerable Driver(BYOVD)手法は、アンチウイルスやEDRソリューションを無効化してセキュリティ制御を回避するために用いられます。
バッチスクリプト(ru.bat)は複数のランサムウェアバイナリを順に実行して実行フローを制御し、前段のコンポーネントがブロックされた場合でも後続の実行が継続されるようにします。さらに、このグループはSharpGPOAbuseを用いてGroup Policy Objectsを改変し、企業全体のシステムにわたって持続的なペイロード展開を可能にするとともに、横展開を容易にします。
CrazyHunterの暗号化モジュールはChaCha20によるファイル単位の部分暗号化を用い、Elliptic Curve Integrated Encryption Scheme(ECIES)によって各ファイルのChaCha20キーとノンスを保護し、拡張子.Hunterを付与してファイルを暗号化します。
暗号化後、マルウェアは身代金メモ(例:Decryption Instructions.txt)をドロップし、被害者に恐喝要求を通知するとともに連絡手段を提示します。なお、一部の亜種は追加のGoベースのユーティリティ(例:file.exe)を展開し、ファイルの監視や暗号化段階以降のデータ処理を支援します。
CrazyHunterは、窃取したAD認証情報の悪用とBYOVDに基づくセキュリティ回避を組み合わせているため、非常に検知回避性が高く危険です。したがって、これを軽減するには、能動的な検知とユーザーのセキュリティ意識の向上が必要です。
推奨される対策
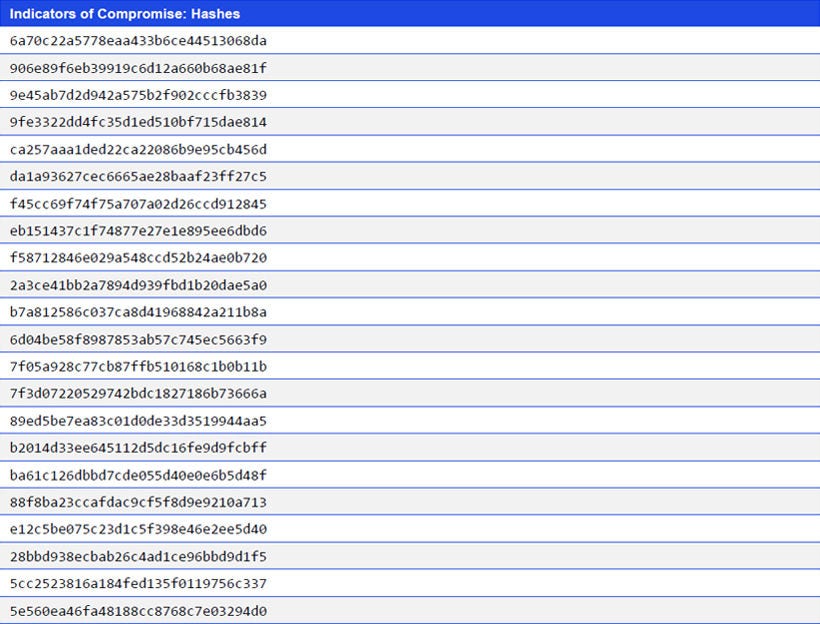
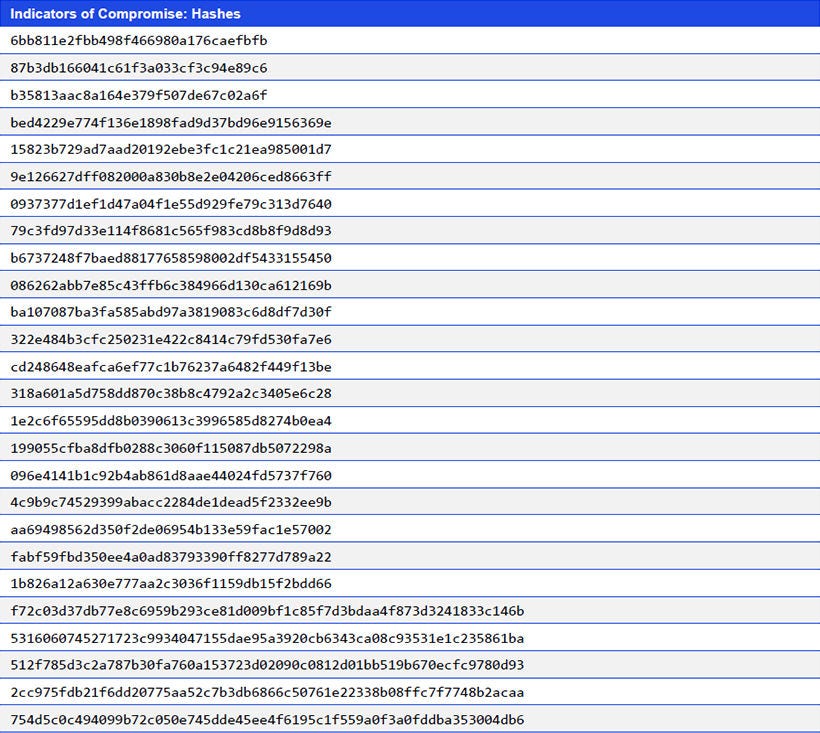
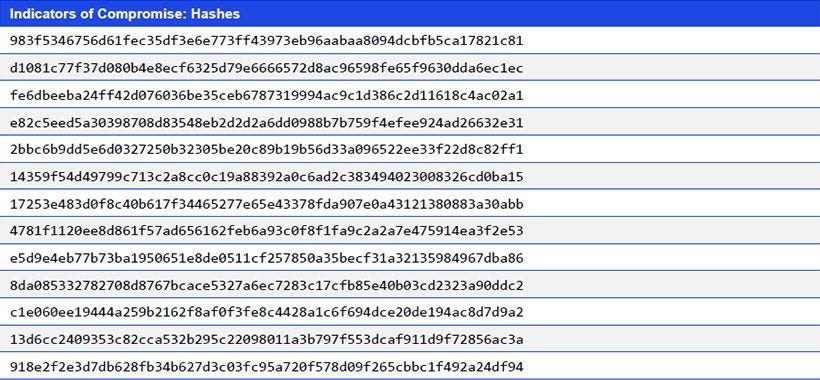
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMの指示に従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


