

SafePayランサムウェアとは
SafePayランサムウェアは2024年後半に初めて確認された急速に台頭する脅威アクターです。
二重恐喝型の攻撃で知られ、このグループは暗号化前に機密データを流出させ、被害者への圧力を最大化します。集中型モデルで運営されるSafePayは一貫した攻撃実行と迅速な運用成熟度を示しています。最近では、ヨーロッパ、北米、南米、オーストラリアの組織を標的とし、そのグローバルな拡大を裏付けています。
SafePayランサムウェアは、侵害された認証情報、公開されたRDPサービス、または悪意のある添付ファイルやリンクを含むフィッシングメールを介して初期アクセスを獲得し、標的環境への不正侵入を可能にします。アクセスを確立した後、攻撃者は軽量なローダーやスクリプトを展開し、SafePayランサムウェアのペイロードを実行する一方で、セキュリティ制御やバックアップサービスを無効化します。
SafePayは暗号化前に重要な資産、ネットワーク共有、バックアップリポジトリを特定するためにシステム調査を実施します。認証情報へのアクセスは、ダンピングツールやWindowsのネイティブユーティリティを使用してキャッシュされた認証情報を収集し、ネットワーク全体での横展開を促進することで達成されます。
SafePayは正規の管理ツールやSMB、RDPセッションを活用して横展開し、通常の管理活動に紛れながら制御を拡大します。検出回避には、Living-off-the-land技術、コマンド難読化、高価値システムの選択的標的化が使用されます。
永続化は、スケジュールされたタスクやレジストリの変更を介して維持され、複数段階の攻撃中に継続的なアクセスを確保します。盗まれたデータは暗号化前にローカルでステージングされ、標準的なネットワークプロトコルを使用して流出し、システム障害と並行してデータ漏えいを脅迫する二重恐喝を可能にします。
SafePayランサムウェアは、効果的な侵入、防御の無効化、データ流出と暗号化を組み合わせて組織を恐喝する、現代的なランサムウェアの特徴を示しています。
推奨される対策
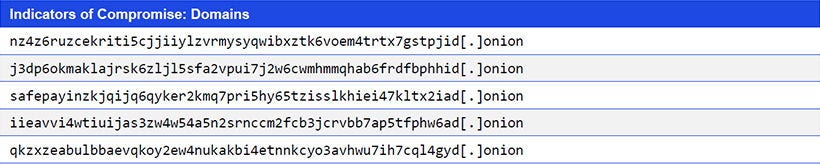
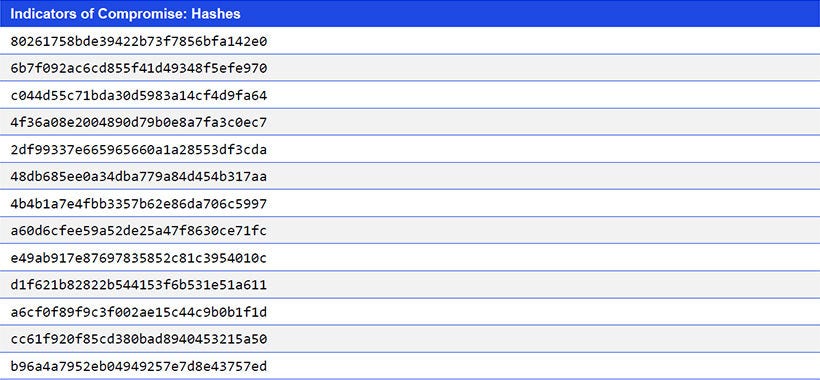
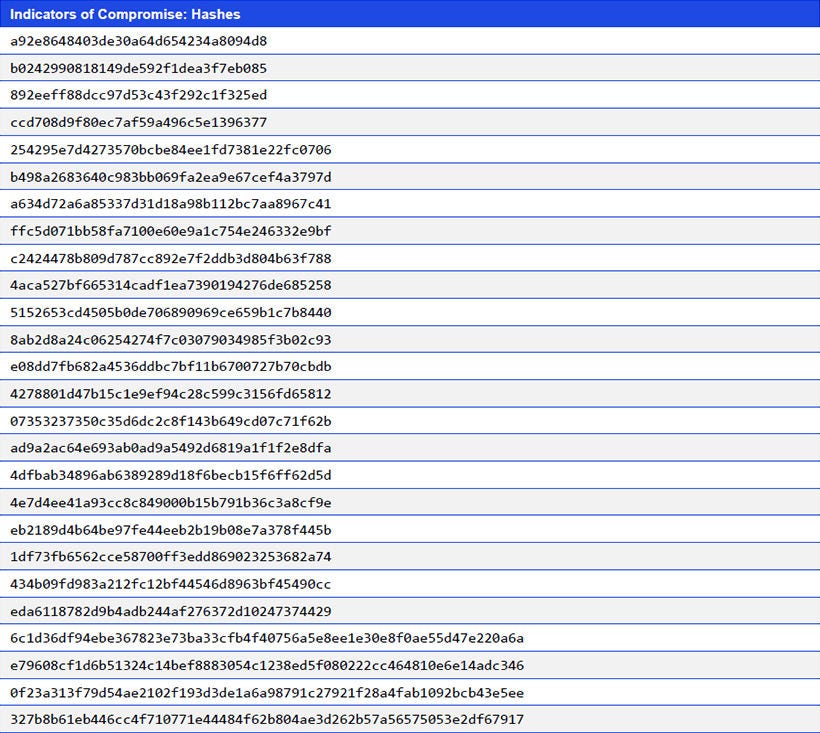
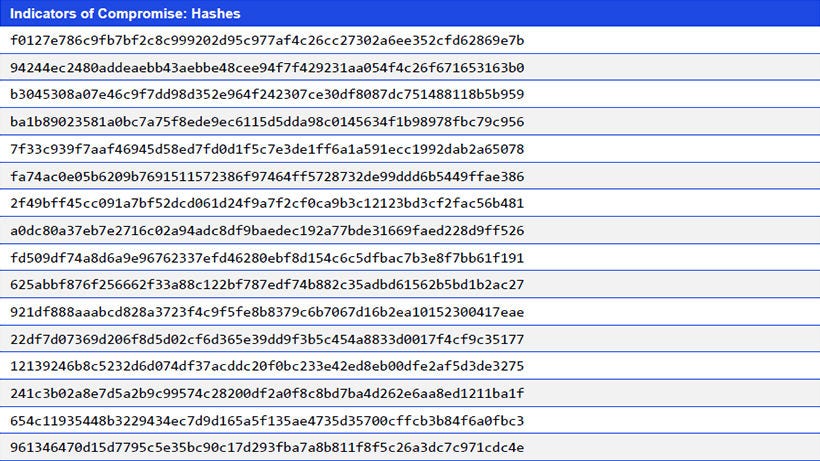
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- OEMに従ってWindows環境を最新バージョンにパッチ適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威評価演習を実施する。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


