

Storm-2561とは
Storm-2561は、2025年5月に初めて確認された金銭目的のサイバー攻撃グループであり、企業環境への初期アクセスの獲得を目的として、主に認証情報の窃取を行っています。同グループは、トロイの木馬化されたソフトウェアの配布や、検索エンジン最適化(SEO)ポイズニングといった手法を組み合わせ、認証情報の収集および不正アクセスを実行します。
Storm-2561は主に企業向けVPN基盤を利用する組織を標的としており、世界中の企業ユーザーに対する活動が確認されています。このことから、地域に依存しない広範な標的選定戦略を採用していると考えられます。
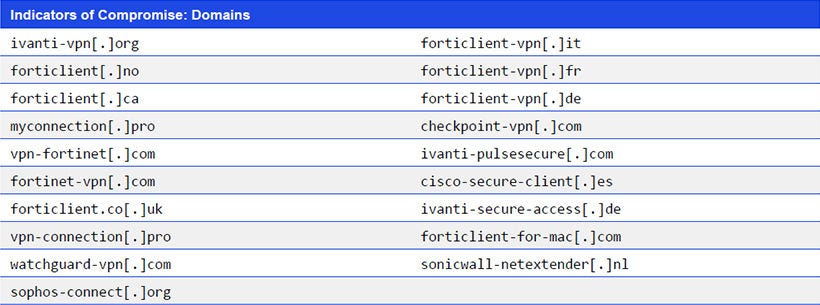
初期アクセスはSEOポイズニングによって実現されます。攻撃者は検索結果を操作し、FortinetやIvantiなどの正規ベンダーを装った偽のVPN関連サイトを上位に表示させます。これにより、Pulse Secure VPNなどのソフトウェアを検索するユーザーを偽サイトへ誘導します。これらの偽サイトは、GitHub上にホストされたリポジトリへリダイレクトし、トロイの木馬化されたMSIインストーラを含むZIPアーカイブを配布します。
配布されるインストーラは、正規のVPNクライアントを装って動作し、実際のインストールディレクトリに類似したパスにファイルを配置することで不審性を低減します。同時に、悪意のあるコンポーネントを展開します。これらのコンポーネントはDLLサイドロードを利用し、Hyraxインフォスティーラーを含むペイロードをメモリ上で実行します。
また、すべての悪意あるバイナリは有効なデジタル証明書で署名されており、Windows SmartScreenの警告を回避する設計となっています。実行後は、偽のVPNログイン画面が表示され、ユーザーの認証情報が窃取されます。さらに、端末内に保存されているVPN設定情報にもアクセスし、収集したデータは攻撃者が管理するC2インフラへ送信されます。
本マルウェアは、WindowsのRunOnceキー等レジストリを改ざんすることで持続性を確保し、システム再起動後も実行されるように設定されます。認証情報の窃取が完了すると、ユーザーには偽のエラーメッセージが表示され、その後、正規のVPNダウンロードページへリダイレクトされます。これにより、侵害が発生した事実を隠蔽し、ユーザーには通常の操作が行われたかのように見せかけます。
Storm-2561による攻撃は、SEOポイズニングとデジタル署名されたトロイの木馬化VPNインストーラを組み合わせた点に特徴があります。このような脅威に対抗するためには、ドメイン監視の強化、証明書の正当性検証、ならびにインストーラベースの脅威に対する検知能力の向上が求められます。
推奨される対策
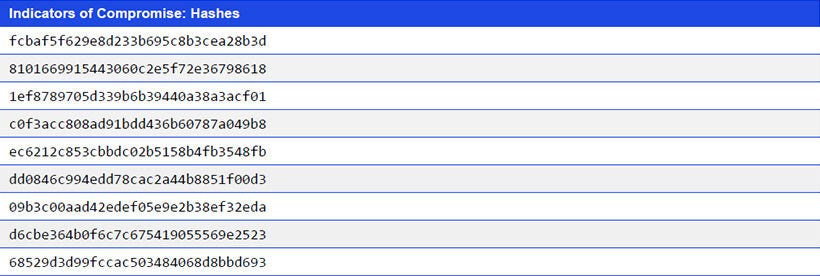
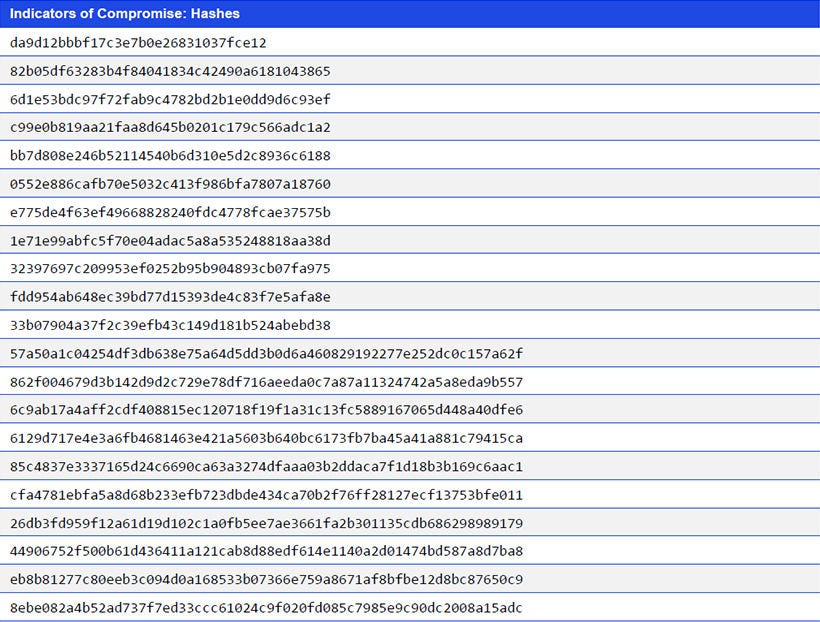
- 自社環境における侵害指標(IoCs)を監視し、異常を特定する。
- OEMの推奨に従ってWindows環境を最新の状態にパッチ適用し、多要素認証で保護する。
- 包括的かつ全方位的な脅威アセスメントを実施し、盲点や改善点を洗い出す。

※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


