

Silver Dragonとは
Silver DragonはAPT41に関連して活動するAPTグループであり、少なくとも2024年半ば以降に活動が確認されています。その活動は、従来のAPT41の活動と同様に、明確なサイバー諜報活動を中心としています。
近年、同グループは新たな能力を拡充しており、そのなかにはGoogle Driveを秘匿的なC2チャネルとして利用し、正規のクラウド通信に紛れてトラフィックを隠蔽するカスタムマルウェアが含まれています。Silver Dragonは主に政府機関や公共部門を標的としており、東南アジアおよび欧州の一部でその活動が確認されています。
Silver Dragonは複数の感染経路を組み合わせて初期アクセスを確立します。確認されている主な手法は以下のとおりです。
- フィッシングによるLNKファイルの配布
- AppDomainハイジャック
- WindowsサービスのDLLハイジャック
特に後者2つは、インストール用バッチスクリプトと暗号化されたペイロードを含むRARアーカイブを利用する点が特徴です。フィッシング攻撃では、PowerShellが埋め込まれたLNKファイルが用いられます。実行されると、悪意のあるペイロードが展開されると同時に、おとりのPDFが表示され、ユーザーの不審感を低減します。さらに、GameHook.exeを悪用したBamboLoaderのDLLサイドロードが実行されます。
AppDomainハイジャックでは、悪意のある dfsvc.exe.config とローダーDLLが配置され、正規のdfsvc.exeが.NETローダー「MonikerLoader」を読み込むように誘導されます。
MonikerLoaderは、ADD-XOR方式で暗号化された ComponentModel.dll を復号し、リフレクティブローディングによってメモリ上に展開、その後シェルコードを実行します。
また、サービスDLLハイジャックでは、スクリプトがレジストリを改ざんし、既存サービスを乗っ取る形でBamboLoaderをサービスDLLとして登録します。
これらすべての攻撃経路において、最終的に復号されたシェルコードはCobalt Strikeのビーコンを読み込み、C2通信およびネットワーク内での横展開を可能にします。
侵入後、攻撃者は目的に応じて複数のツールを展開します。
- SilverScreen:画面キャプチャを密かに取得
- SSHcmd:SSH経由でコマンドを実行
- GearDoor(Google Driveを利用した.NET製バックドア):暗号化されたタスク配信、プラグイン実行、ファイルの外部送信
これらのツールにより、長期間にわたる情報収集と持続的な侵入が可能となります。
Silver Dragonは、高度にモジュール化された設計とローダー中心の実行フローを特徴とし、成熟した攻撃能力を備えています。このような脅威に対抗するためには、振る舞いベースの検知や多層防御(Defense in Depth)の強化が不可欠です。
推奨される対策
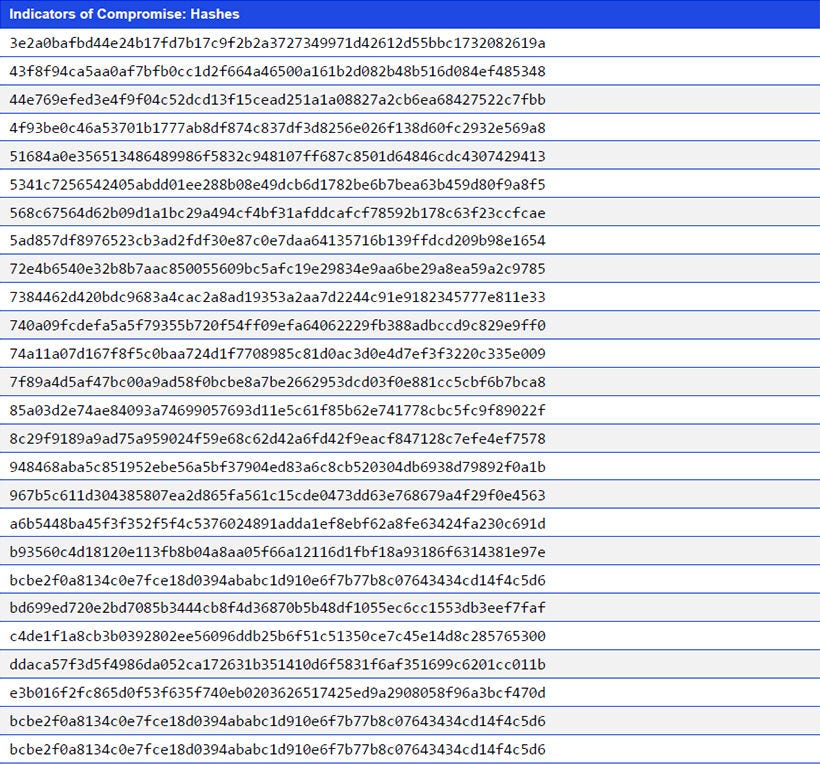
- 自社環境における侵害指標(IoCs)を監視し、異常を特定する。
- OEMの推奨に従ってWindows環境を最新の状態にパッチ適用し、多要素認証で保護する。
- 包括的かつ全方位的な脅威アセスメントを実施し、盲点や改善点を洗い出す。
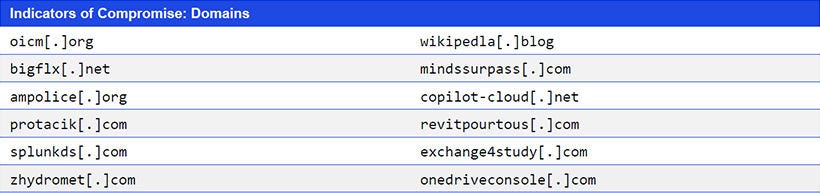
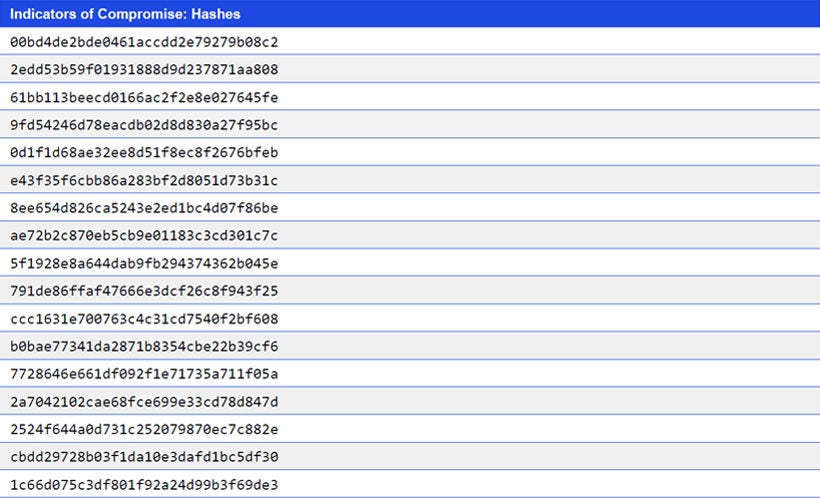
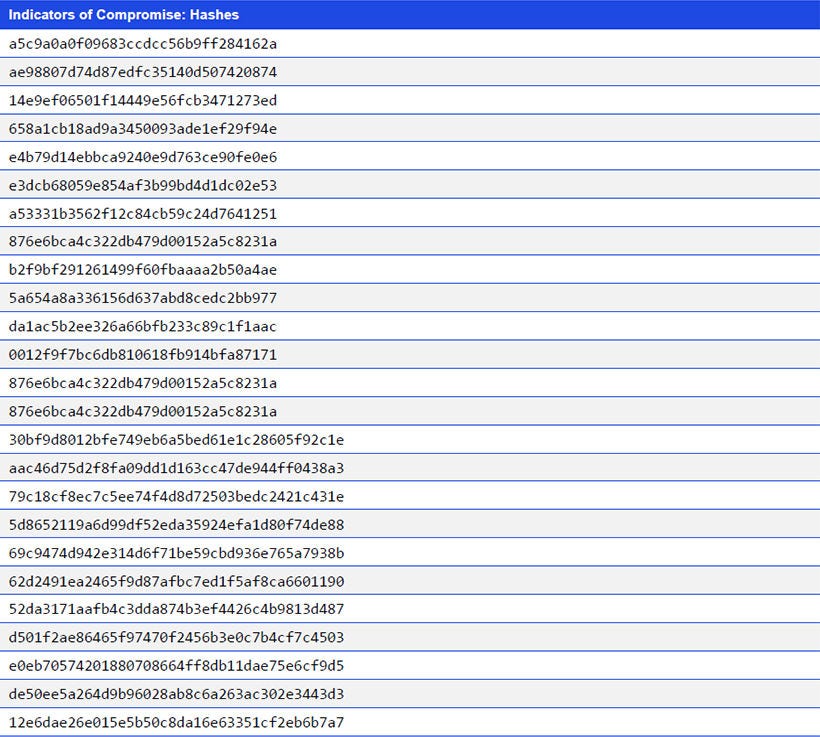
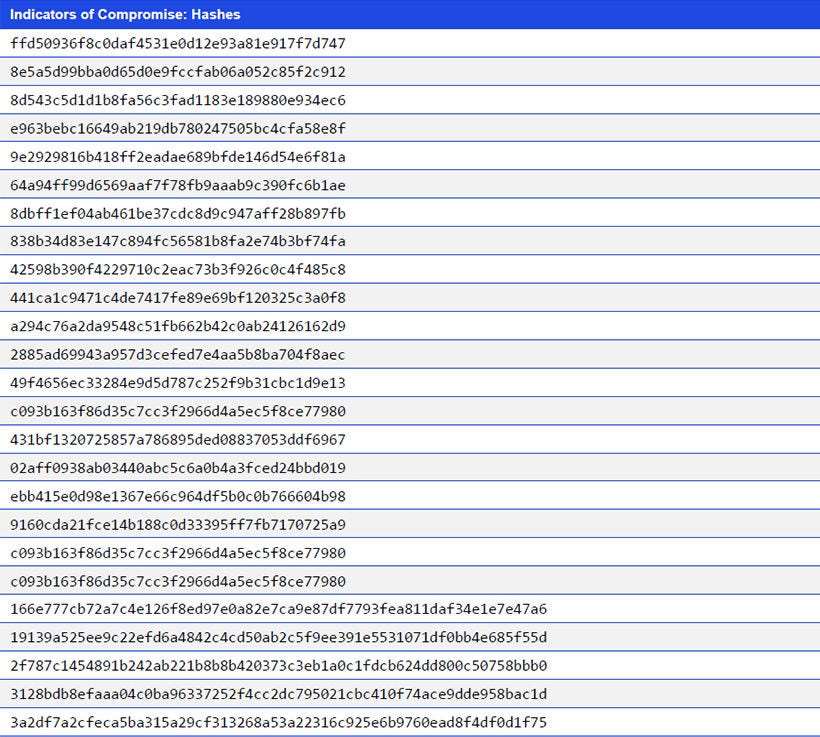
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


