

Handalaとは
2026年3月、米国において大規模かつ破壊的なサイバー攻撃が発生しました。本攻撃については、ハッカー集団Handala(別名:Handala Hack Team/Void Manticore)が犯行声明を発表しており、「これまでに例のない打撃」であると主張しています。
同グループは、20万台以上のサーバー、モバイル機器およびその他のシステムを消去したと述べており、その影響により被害を受けた企業は79ヵ国の拠点を閉鎖せざるを得なくなったと報告しています。Handalaは、活動を活発化させており、Telegramチャンネル上で本攻撃への関与を認めるメッセージを公開しています。
標的となった企業は、グローバルな医療技術企業であり、外科、整形外科、神経技術分野の製品を展開しています。そのIT基盤は世界の医療サプライチェーンにおいてきわめて重要な役割を担っています。
初期侵入経路は現時点で正式には確認されていませんが、被害企業のMicrosoft Entra ID環境における特権管理者アカウントの侵害が起点となった可能性が高いとみられています。想定される侵入手法としては、認証情報の窃取、多要素認証(MFA)の回避、あるいはITサービスプロバイダー経由の侵害などが挙げられ、いずれもHandalaが過去に使用してきた戦術と一致しています。
攻撃者は盗取した認証情報を用いてMicrosoft Intuneにアクセスし、MDM(モバイルデバイス管理)機能を悪用することで、企業内の登録済みデバイス全体に対してリモートワイプおよびOSリセットコマンドを配信しました。対象はノートPCやスマートフォンに加え、社内ネットワークに接続されたサーバーにも及んでいます。
また、データセンター内のサーバーについては別経路で消去が行われており、仮想化基盤やストレージ管理システムへの管理者権限が悪用された可能性が指摘されています。さらに、ログインポータルがHandalaのロゴへ改ざんされていたほか、被害企業の経営層宛に犯行声明メールが直接送信されていたことも確認されています。
Handalaは、システム破壊に先立ってデータを窃取したとも主張していますが、この点については現時点で裏付けが取れていません。こうした主張は、同グループが過去にも見せてきた「被害規模を誇張する傾向」と一致しています。
本攻撃により、被害企業のグローバルな事業運営に深刻な影響が生じました。企業用ノートPCやモバイル端末に加え、企業プロファイルで管理される個人端末を含む数千台規模のデバイスが消去または使用不能となり、特にWindowsベースのシステムが大きな影響を受けました。さらに、サーバーおよびバックエンド基盤が停止したことで、メール、社内アプリケーション、重要な業務システムへのアクセスが遮断されました。
従業員がシステムから締め出され、製造、エンジニアリング、サプライチェーンなどの中核業務が停止した拠点もありました。その影響は数万人規模の従業員に及び、複数の国において施設の一時停止を余儀なくされています。
本インシデントは、大規模な復旧作業を必要とすることが見込まれており、その影響は被害企業にとどまらず、世界の医療機器サプライチェーン全体へと波及する可能性があります。
推奨される対策
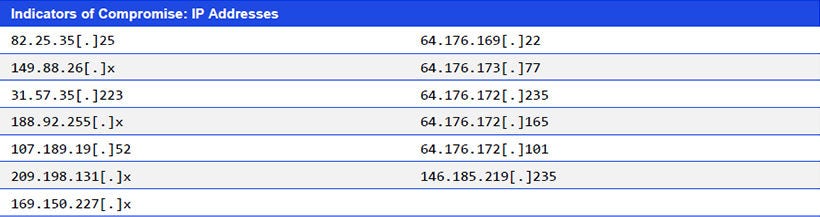
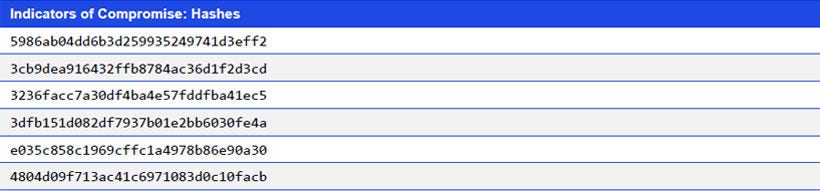
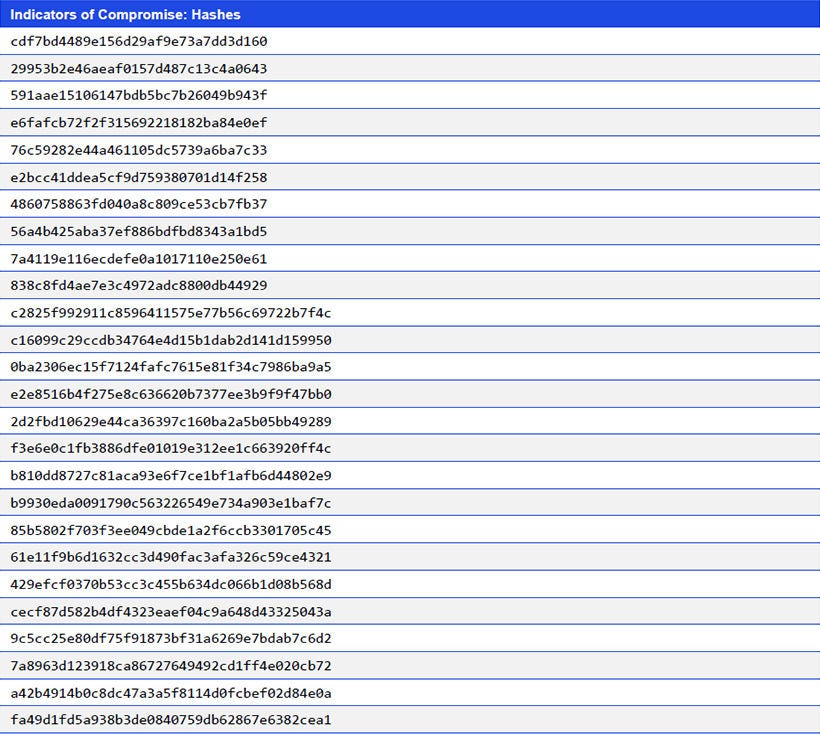
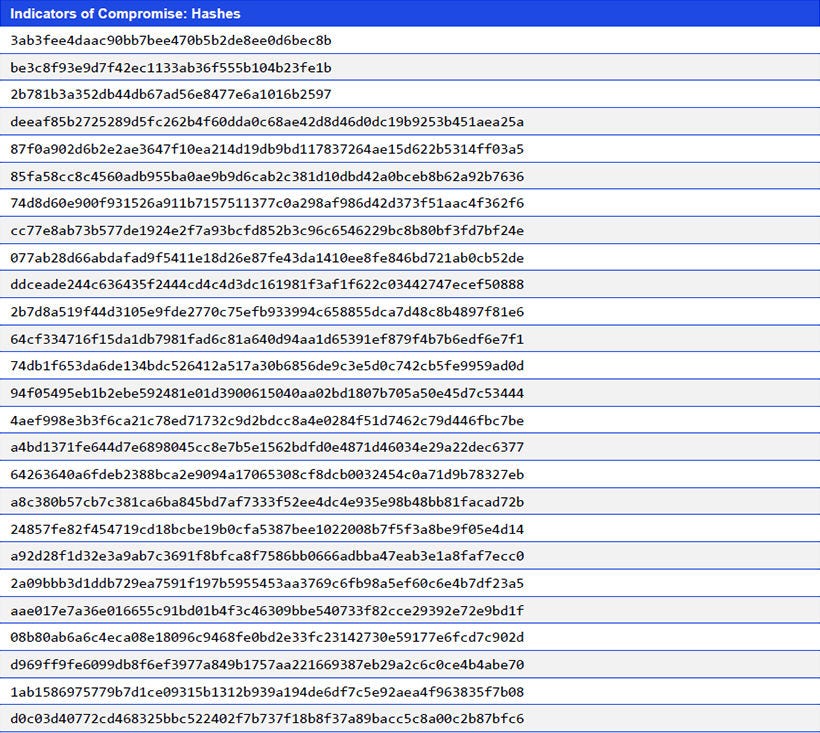
- 自社環境における侵害指標(IoCs)を監視し、異常を特定する。
- OEMの推奨に従ってWindows環境を最新の状態にパッチ適用し、多要素認証で保護する。
- 包括的かつ全方位的な脅威アセスメントを実施し、盲点や改善点を洗い出す。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


