

サイバー攻撃による事業中断が現実的な経営リスクとなるなか、自然災害を主な対象としてきた従来型BCPだけでは、長期的なシステム停止に十分対応できない可能性があります。
本稿では、システムを利用できない状況における業務代替、停止・再開の意思決定、危機管理広報、さらに業界全体でサービスを支える集団的レジリエンスについて、サイバーBCPを実効性のあるものにするためのポイントを解説します。
1.BCPの策定から「実効性」の検証へ
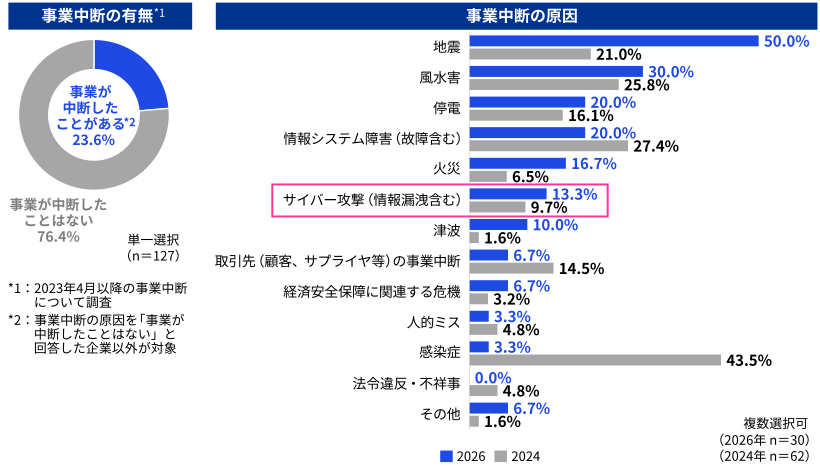
企業におけるBCPの整備は進んでいます。KPMGコンサルティングの調査レポートである「レジリエンスサーベイ2026」※1では、BCP策定率は92.9%に達しました。一方、サイバー攻撃を自社に関連するリスクと認識している企業は98.3%に上るものの、既存のBCPで対応できている企業は56.0%にとどまっています。BCPを策定しているかどうかだけではなく、サイバー攻撃によるシステム停止に対応できる内容になっているかを検証する段階に入ったといえます。
サイバー攻撃や情報システム障害に対応できていると回答した企業のうち、手作業による業務継続手順を整備している企業は92.7%でした。しかし、その多くは一部システムの停止を想定したものであり、全システム停止を前提とした手順を準備している企業は16.2%にとどまっています。部分的な代替手順が存在していても、基幹システムや周辺システムを含む広範な停止が長期化した場合に、事業を継続できるとは限りません。
【事業停止をもたらし得るリスクへの認識と対応状況】
 出典:「レジリエンスサーベイ2026」(KPMGコンサルティング)
※1 「レジリエンスサーベイ2026」の完成版は10月公開予定。
ご参考:KPMGコンサルティング、「レジリエンスサーベイ2026」(速報版)を発表
2.サイバーBCPとは、長期的なシステム停止を前提とした事業継続計画
サイバーBCPとは、サイバー攻撃によるシステムの一部または全部の停止を想定し、事業を継続するための体制、手順、意思決定基準を整備する取組みです。防御策を講じることに加え、侵害や停止が発生した場合にも、重要な業務やサービスをどのように維持するかを検討します。
自然災害を主な前提とする従来型BCPでは、人員、拠点、設備、社会インフラなどの被害を想定し、システムの遠隔地切替や代替拠点への移行が検討されてきました。一方、サイバー攻撃では、人員や拠点が利用可能なままシステムだけが停止し、遠隔地のシステムやバックアップ環境も影響を受ける可能性があります。そのため、遠隔地DRへの切替だけでは、事業を継続できない場合があります。
また、自然災害では被災の発生や復旧状況を比較的把握しやすいのに対し、サイバー攻撃では影響範囲や安全性の確認に時間を要する可能性があります。自社のみがサービスを停止する場合には、顧客、取引先、投資家、メディアなどから説明を求められ、不確かな情報がSNSなどで拡散するリスクもあります。サイバーBCPでは、業務復旧だけでなく、対外的な説明を含む危機管理広報を一体的に設計することが重要です。
【従来型BCPから転換すべき3つの視点】
|
この転換は、既存BCPを全面的に作り直すことを意味するものではありません。既存BCPで定めた優先事業や体制を生かしながら、システム停止の長期化、対外説明、経営判断といった観点を加え、サイバーBCPへ進化させることが重要です。
3.システム停止時に事業を継続する3つのポイント
(1)業務代替手順と停止・再開基準を整備する
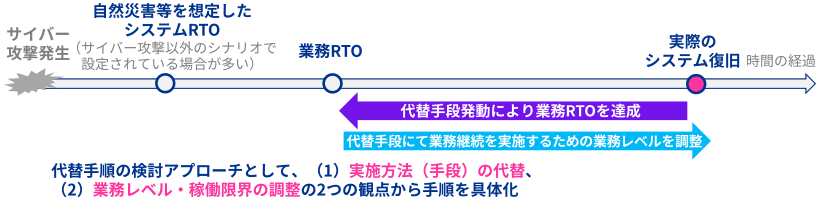
システム停止に備えた業務代替では、単に作業を紙や表計算ソフトへ置き換えるだけでは不十分です。次の2つの観点から、実行可能な代替手順を設計する必要があります。
- 実施方法の代替
紙帳票、簡易テンプレート、オフライン環境など、システムを使用しない手段を準備する
- 業務レベルと稼働限界の調整
対象業務を縮退し、許容できる品質水準や手作業で継続できる期間を定める
たとえば、すべての作業を通常時と同じ水準で維持しようとすると、要員や処理能力が早期に限界へ達する可能性があります。法令や安全上の要件を満たすことを前提に、対象業務の範囲、処理量、品質水準をどこまで調整できるかを平時から検討することが必要です。
また、代替手順書だけでなく、実行に必要な帳票やテンプレート、直近の業務データなどを、サイバー攻撃の影響を受けにくい環境へ保管することも検討事項となります。業務代替が難しい場合には、サービスの縮退内容や見込み期間を顧客へ伝える方法についても準備しておく必要があります。
【業務代替手順の設計に関するアプローチ(例)】
 出典:KPMG作成
攻撃発生前の停止判断も想定する
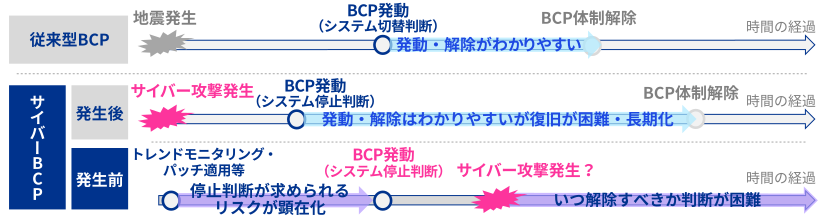
サイバーBCPでは、攻撃発生後の対応だけでなく、重大な脆弱性や攻撃動向を踏まえ、被害が確認される前にシステムを停止するという判断が必要になる場合があります。脆弱性への修正プログラムが提供されていない、適用に必要なリソースを確保できない、同業他社への攻撃が相次いでいるといった状況では、運用継続と停止のどちらにもリスクがあります。
こうした状況で経営陣が判断するためには、次の観点をあらかじめ整理しておくことが重要です。
- 脅威や脆弱性の深刻度
- 攻撃や侵害が発生する蓋然性
- 自社環境への影響可能性
- 防御、検知、統制の有効性
- リスク低減策の準備状況
- 顧客、市場、社会インフラへの影響
これらを総合して、全面停止、部分停止、継続運用と防御強化のいずれを選択するかを判断します。判断基準を整備するだけでなく、経営陣を含む意思決定トレーニングを定期的に行い、状況変化に応じて基準を更新することが重要です。
【サービス/システム停止・再開判断に関するアプローチ(例)】
 出典:KPMG作成
(2)危機管理広報をBCPに組み込む
サイバーインシデントでは、サービス利用者が直接影響を受けることに加え、個人情報や機密情報の流出、SNSによる情報拡散などが同時に発生する可能性があります。そのため、すべての事実が確定してから発表するという従来型の対応では、企業からの公式情報が不足し、推測や不確かな情報が先行するおそれがあります。
サイバー危機における情報開示では、最初から完全な説明を目指すのではなく、その時点で確認できている事実、調査中の事項、顧客への影響、次回の情報更新予定などを整理し、迅速かつ継続的に発信することが重要です。経営責任の説明に加え、原因、影響範囲、封じ込め、復旧状況などについて技術的な説明も求められるため、経営、広報、法務、技術部門の連携が欠かせません。
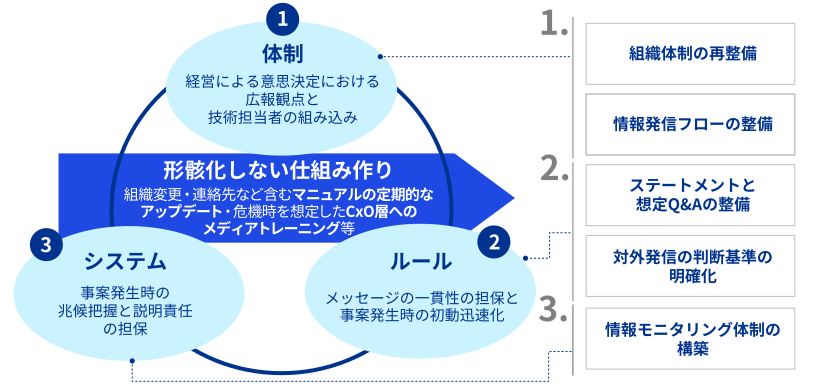
【平時に整えておくべき3つの要素】
(i)体制
- 危機対策本部に広報機能と技術担当を組み込む
- 情報のエスカレーションルートを明確にする
- 社外発信の主体を一本化する
(ii)ルール
- 初期ステートメントやプレスリリースのひな形を用意する
- 想定Q&Aを整備する
- 静観、限定的開示、積極的開示などの判断基準を定める
(iii)システム
- SNS、報道、問い合わせ動向を把握する
- 世論やステークホルダーの反応を意思決定へ反映する
- マニュアルを定期的に更新し、経営層を含めた訓練を行う
危機管理広報は、インシデント発生後に広報部門へ対応を委ねるものではありません。事業継続の一部として、意思決定体制、技術的な情報収集、対外発信を一体的に設計しておく必要があります。
【危機管理広報として具備すべき事項】
 出典:KPMG作成
(3)業界全体で集団的レジリエンスを高める
サービス停止が長期化し、自社だけで顧客への提供を維持できない場合、同業他社のサービスを一時的な避難先として案内せざるを得ない可能性があります。しかし、複数企業が同時に被害を受ける場合や、受入先の処理能力が限られている場合には、市場や社会全体の混乱につながるおそれがあります。
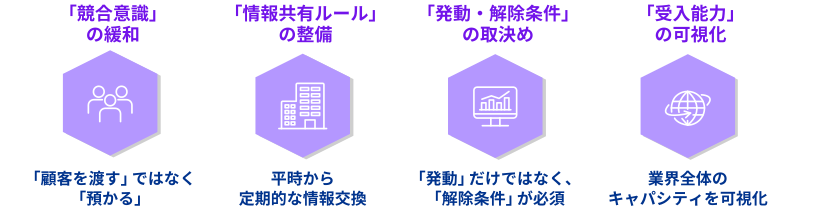
そこで重要になるのが、業界全体でサービス継続能力を高める「集団的レジリエンス」です。その目的は特定企業を救済することではなく、利用者を保護し、社会機能を維持することにあります。競争関係を保ちながらも、有事に必要な最低限の支援について、平時から協議しておくことが求められます。
主な検討事項には、次のようなものがあります。
- 顧客を「渡す」のではなく、一時的に「預かる」ためのルール
- 企業間の連絡先と情報共有方法
- 支援の発動条件と解除条件
- 各社が受け入れられる処理能力
- 支援範囲、費用負担、責任分界
- 法令上の論点と公益性
- 業界団体、監督官庁等を交えた共同演習
競合同士の直接的な調整が難しい場合には、業界団体、監督官庁等が協議や演習の場を設けることも選択肢となります。特に、支援開始時の条件だけでなく、自社サービスの復旧後に顧客をどのように戻すか、いつ支援を終了するかまで事前に取り決めておくことが重要です。
【集団的レジリエンスの目的とポイント】
 出典:KPMG作成
4.サイバーBCPを経営の意思決定基盤へ
サイバーBCPの本質は、防御策を増やし続けることだけではありません。システム停止を前提として、どの事業を守るのか、どの業務を縮退するのか、どのサービスを一時停止するのか、さらにどの事業のあり方を変えるのかを判断できる状態をつくることにあります。
そのためには、既存BCPを基礎としながら、次の観点で実効性を検証する必要があります。
- 全システム停止を想定した代替業務があるか
- 代替業務を継続できる期間と限界が明確か
- システムの停止・再開を誰が、何を基準に判断するか
- 不確実な段階で対外発信できる体制があるか
- 顧客や社会への影響を業界全体で抑える仕組みがあるか
- 経営陣を含む訓練によって計画の実効性を確認しているか
サイバー攻撃への備えは、IT部門や危機管理部門だけで完結する課題ではありません。事業、IT、リスク管理、広報などが連携し、経営陣が連続的かつ困難な意思決定を行える基盤として、BCPを見直していくことが求められます。
自社のサイバーBCPを見直す際には、計画の有無だけでなく、業務代替の実行可能性、停止・再開の判断基準、危機管理広報、業界連携まで含めて検証することが重要です。
KPMGコンサルティングでは、BCP・BCMの構築や高度化、危機発生時の運用、訓練、リスクマネジメント体制の整備などに関する知見を生かし、企業の状況に応じた事業継続とレジリエンス強化を支援しています。お気軽にご相談ください。
執筆者
KPMGコンサルティング
シニアマネジャー 小出 悠太


