

1.なぜ今、サイバーBCPが経営課題なのか
企業の事業継続計画(BCP)は、これまで自然災害やパンデミックを主な対象として発展してきました。しかし近年、その前提を大きく変える事象が相次いでいます。それがサイバー攻撃による事業停止です。
攻撃者はAIや自動化技術を活用し、従来よりも低コストかつ高速に攻撃を実行できるようになりました。一方、防御側の企業はクラウド利用の拡大やサプライチェーンの複雑化によって守るべき対象が増加しています。その結果、「侵入を完全に防ぐ」という考え方だけでは十分ではなくなっています。
また、委託先やグループ会社を経由した侵入も増加しており、自社だけで防御を完結できる時代ではありません。被害は情報漏えいにとどまらず、事業停止へと拡大しています。こうした環境変化を踏まえると、サイバーBCPはIT部門の個別施策ではなく、経営課題として取り組むべきテーマになっているといえます。
2.サイバー攻撃は「情報漏えい」から「事業停止」へ
近年のサイバーインシデントには、いくつかの共通傾向があります。
第1に、情報窃取やデータの暗号化、業務停止の組み合わせによる「攻撃の複合化」。
第2に、顧客・取引先・委託先・グループ会社へ連鎖する自社内だけでは完結できないほどの「影響範囲の拡大」。
そして第3に安全確認を含めた段階的なシステム復旧を行いながら、業務の代替運用の実施や対外的な対応が必要といった「復旧対応の複雑化」が挙げられます。
さらに、近年のランサムウェア攻撃では攻撃者の狙いが「情報漏えい」から「事業停止」へ移行しています。システム停止は受注、物流、生産、顧客対応など広範な業務へ影響を及ぼし、復旧まで長期間を要するケースも少なくありません。
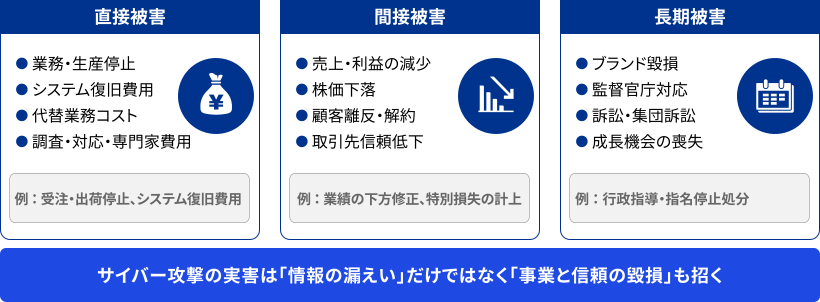
企業が受ける被害は直接的な復旧コストだけではありません。売上減少や顧客離反といった間接被害、さらにブランド毀損や成長機会の損失といった長期的被害へ発展する可能性があります。サイバー攻撃はもはや情報セキュリティ上の問題ではなく、企業価値そのものに影響を与える経営リスクとなっています。
【近年のサイバー攻撃が経営に与える実害】
3.従来型BCPでは対応できない理由
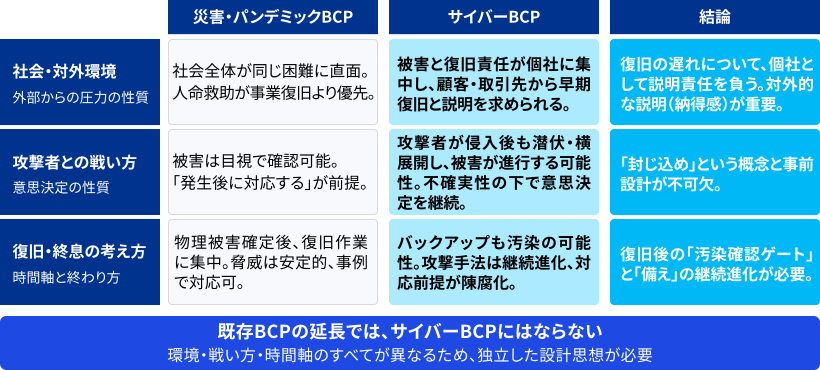
従来型BCPでは、地震や風水害などによって人や設備が利用できなくなることを想定してきました。しかしサイバー攻撃では状況が大きく異なります。
たとえば、オフィスや人員は利用可能である一方、システムだけが停止している状態が発生します。また、攻撃者が潜伏し続けている可能性があり、影響範囲や安全性を即座に判断できないケースもあります。前述のようにバックアップで復旧できたとしても、「本当に安全なのか」を確認するプロセスが必要になります。
つまり、サイバーインシデントでは不確実性のなかで判断を続けなければなりません。そのため従来BCPの延長線上ではなく、独自の考え方に基づくサイバーBCPが求められているのです。
【災害・パンデミックBCPとサイバーBCPの違い】
4.なぜ被害は拡大するのか:技術面だけではない3つの課題
こうした状況のなかで被害を拡大させる背景には、技術面だけではない3つの課題があります。
(1)意思決定の遅れ
遮断判断や公表判断の遅れにより、被害や信用失墜が拡大する可能性があります。
(2)態勢の未整備
危機管理体制や業務代替手順が平時に整備されていなければ、有事に機能しません。
(3)意識の隙
「自社は大丈夫」「サイバーBCPはIT部門の問題」といった認識が組織対応を遅らせる要因となります。
サイバー攻撃による被害拡大防止には、このような経営判断や組織態勢、平時からの備えといったノンテクニカルな要素が、事業継続と復旧速度を大きく左右します。だからこそサイバーBCPは、IT部門だけではなく、経営・業務・ITが一体となって取り組むべき経営課題と言えるのです。
5.サイバーBCP整備で押さえるべき4つの経営判断
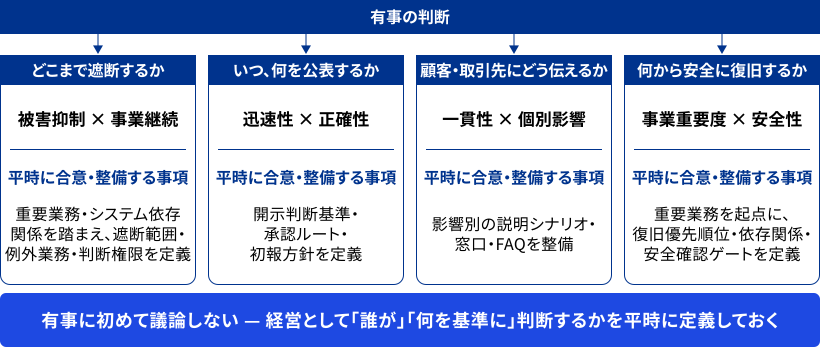
サイバー攻撃による被害拡大を防ぐためには、前章で述べた有事における経営判断を平時から整理しておくことが重要です。特に、以下の4つの論点は、サイバーBCPを整備するうえで重要な検討事項となります。
- どこまで遮断するか
被害拡大を防ぐためには迅速な遮断が必要ですが、過度な遮断は事業継続に影響を及ぼします。そのため、重要業務やシステムの依存関係を踏まえ、遮断範囲や判断権限を事前に定義しておくことが重要です。
- いつ、何を公表するか
情報開示は早過ぎても遅過ぎてもリスクとなります。インシデント発生時の混乱を防ぐためにも、開示判断基準や承認ルート、初報方針などを平時から整備しておく必要があります。
- 顧客・取引先にどう伝えるか
ステークホルダーによって求める情報や影響範囲は異なります。一貫した説明を行いながらも、対象ごとに適切なコミュニケーションを実施できるよう、説明シナリオやFAQを準備しておくことが求められます。
- 何から安全に復旧するか
サイバー攻撃では、システムを復旧させるだけでなく、安全性を確認したうえで業務を再開する必要があります。重要業務への影響度やシステム間の依存関係を踏まえ、復旧の優先順位と安全確認プロセスを事前に定めておくことが重要です。
サイバーBCPの目的は、手順書を整備することではなく、有事の意思決定を迅速に行える状態をつくることです。これら4つの経営判断を平時から整理しておくことが、事業継続と信頼維持につながります。
【平時に準備しておくべき意思決定の基準】
6.まとめ:将来の脅威に備えるために
サイバー攻撃は、もはや「防ぐこと」を前提とした取組みだけでは十分とはいえません。近年のインシデントが示しているのは、攻撃を完全に防ぐことの難しさと、その後の事業継続能力が企業価値を左右する時代への移行です。ランサムウェアをはじめとするサイバー攻撃は、情報漏えいだけでなく、事業停止やサプライチェーン全体への影響、さらには企業ブランドや社会的信用の毀損へと発展しています。
また今後は、AIを活用した攻撃の高度化・高速化や、サプライチェーン全体を狙った攻撃、OT・IoT領域への被害拡大などにより、企業を取り巻くサイバーリスクはさらに複雑化していくことが予想されます。従来の延長線上にあるBCPだけでは、こうした脅威への対応は難しくなっていくでしょう。
こうした環境において求められるのは、サイバーBCPをIT部門の取組みとしてではなく、経営課題として捉えることです。重要なのは、攻撃を受けた際に「誰が」「何を基準に」意思決定を行うのかを定め、有事に機能する態勢と業務継続の仕組みを平時から整備しておくことです。さらに、経営層を含めた演習・訓練や、グループ会社・委託先を含めた継続的な改善を通じて、組織全体のレジリエンスを高めていく必要があります。
サイバーBCPとは、侵害やシステム停止を前提に、重要業務を継続し、安全な復旧を実現するための「経営×業務×IT」を横断した統合運営の仕組みです。企業を取り巻く脅威が今後さらに高度化することを踏まえると、その整備は将来の課題ではなく、今取り組むべき経営アジェンダと言えるでしょう。
KPMGコンサルティングでは、サイバーBCPの現状評価から構想策定、ルール整備、演習・訓練の実施、実効性向上までを包括的に支援しています。サイバー攻撃を前提とした事業継続態勢の高度化をご検討の際は、お気軽にご相談ください。
執筆者
KPMGコンサルティング
シニアマネジャー 大西 崇央


