

ランサムウェアをはじめとするサイバー攻撃が高度化するなか、企業には「攻撃を防ぐ」だけではなく、「攻撃を受けても事業を継続する」視点が求められています。
本セミナーには多くの参加者が集まり、質疑応答では終了時間まで質問が相次ぐなど、企業の関心の高さがうかがえました。最新の脅威動向や実被害事例を踏まえながら、サイバーBCPの考え方、初動対応、業務継続のあり方、そして経営層に求められる意思決定について実践的な知見が共有されました。
【セミナー概要】
2026年8月18日に、デジタルデータソリューション社とKPMGコンサルティングの共催により、サイバー攻撃時代に求められる事業継続計画(BCP)をテーマに開催。
当日は、各セッションを通じてサイバーインシデント発生時の対応や組織レジリエンスの考え方について活発な議論が行われました。質疑応答でも数多くの質問が寄せられ、サイバーリスク対策への関心の高さが印象的なセミナーとなりました。
セッション1:サイバー攻撃は防げない時代へ~実被害事例から学ぶレジリエンス経営と経営層の意思決定~
講師:デジタルデータソリューション 取締役 兼 営業開発本部長 関根 伸一郎 氏
デジタルデータソリューションの関根真一郎氏は、サイバー攻撃が企業活動に深刻な影響を及ぼす現在、「攻撃を完全に防ぐ」という前提から脱却し、被害発生後の事業継続や迅速な復旧を見据えた体制整備が重要だと説明しました。
実際の被害事例を交えながら、経営層による迅速な意思決定や、平時からの対応手順の整備、外部専門家との連携体制の必要性を解説。さらに、サプライチェーン全体への影響や情報漏えいによる二次被害など、サイバーリスクが企業価値に直結する時代において、組織全体のレジリエンス向上が不可欠であると強調しました。
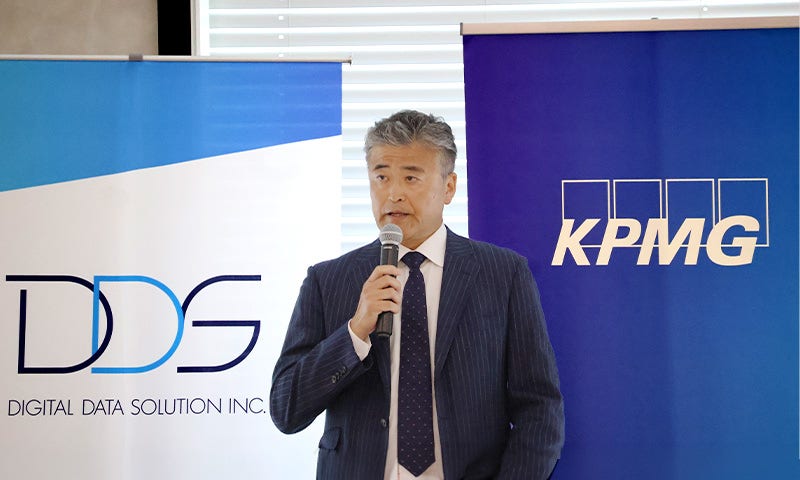 デジタルデータソリューション 関根氏
セッション2:最新のサイバーインシデントを踏まえたサイバーBCPのあり方
講師:KPMGコンサルティング シニアマネジャー 大西 崇央
KPMGコンサルティングの大西崇央は、従来のBCPが自然災害などを主な対象としてきた一方で、サイバー攻撃には異なる対応が求められると指摘しました。攻撃の発生が見えにくいこと、バックアップ自体が侵害される可能性があること、復旧判断が複雑化することなどを挙げ、サイバーBCPの独自性を解説しました。
また、AIの進展によって攻撃の自動化・高度化が進むなか、情報システム部門だけでなく経営層を含めた全社的な取組みとしてサイバーレジリエンスを強化する必要性を提言しました。サイバーBCPはもはやIT課題ではなく、経営課題として捉えるべきであるとのメッセージが示されました。
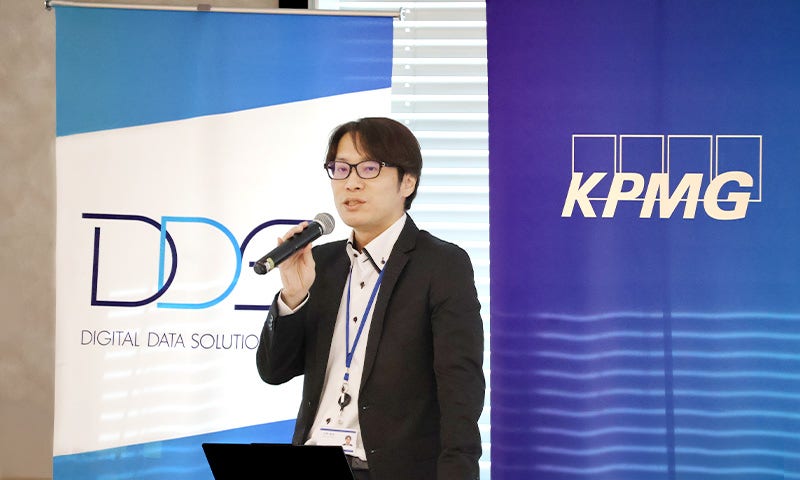 KPMG 大西
セッション3:インシデント対応の最前線から紐解く、進化するランサムウェア攻撃の実態と初期対応の急所
講師:デジタルデータソリューション サイバーセキュリティソリューション事業部 川口 遼 氏
デジタルデータソリューションの川口遼氏は、インシデント対応の現場で見られる最新のランサムウェア攻撃の動向を紹介しました。攻撃者の分業化やサービス化が進み、AIの活用によって攻撃手法も高度化している現状を説明し、特に、バックアップの破壊やクラウド環境への攻撃などにより、復旧が難しくなるケースが増えていると述べました。
また、初動対応の遅れが被害拡大につながることから、平時の監視体制やログ管理、外部専門機関との連携準備の重要性が強調され、安全なバックアップ運用やクラウド活用のポイントなど、実務に直結する知見が共有されました。
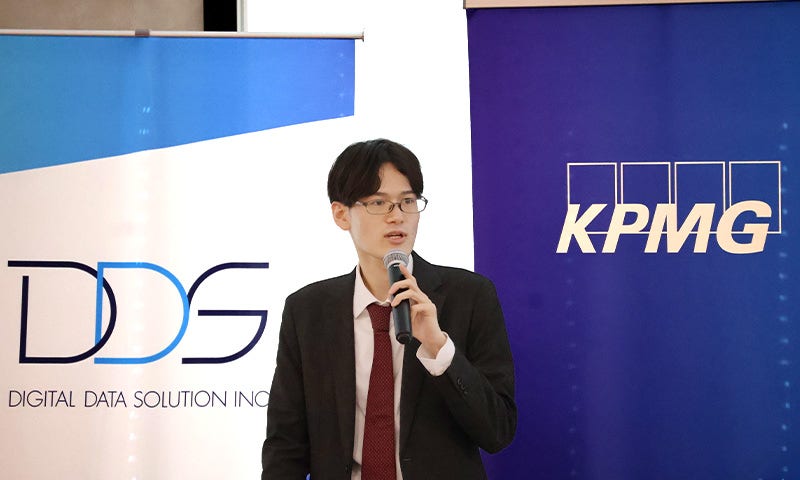 デジタルデータソリューション 川口氏
セッション4:システム停止時の事業継続とレジリエンス実現~業務代替プロセスと危機管理~
講師:KPMGコンサルティング シニアマネジャー 小出 悠太
KPMGコンサルティングの小出悠太は、サイバー攻撃によってシステム停止が長期化した場合を想定し、業務継続の観点から求められる対応を解説しました。重要業務の優先順位付けや代替プロセスの整備、縮退運用の考え方などを紹介するとともに、事業再開の判断基準を事前に定義しておくことの重要性を指摘しました。
さらに、顧客や取引先、社会への情報発信を担う危機管理広報の役割にも言及し、組織全体で危機に対応する体制づくりの必要性を説明し、技術対策だけではなく、事業継続そのものを支える仕組みづくりの重要性を示しました。
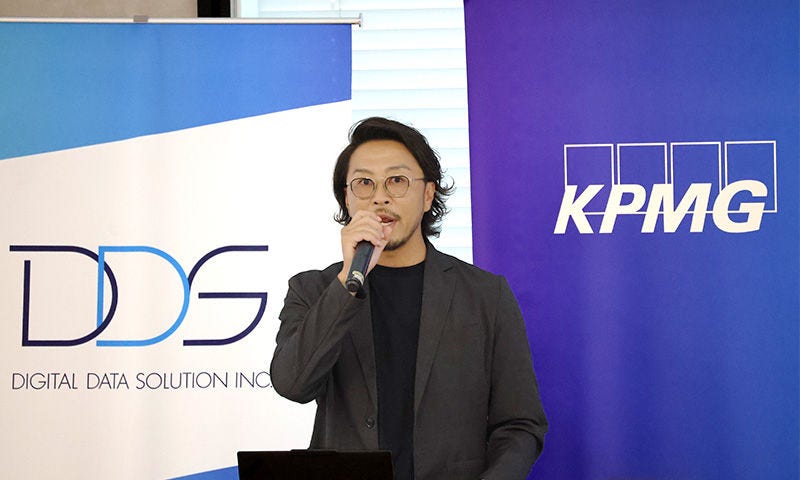 KPMG 小出
セッション5:サイバー危機を前提とした「次世代型BCP(BCP5.0)」
講師:KPMGコンサルティング 執行役員 パートナー 土谷 豪
クロージングセッションでは、KPMGコンサルティングの土谷豪が本セミナー全体を総括しました。
サイバー攻撃によるシステム停止や事業中断が特別な事象ではなくなりつつあるなか、従来型BCPの考え方だけでは十分に対応できないと指摘し、「攻撃を防ぐこと」を目的とするのではなく、「攻撃が発生することを前提として、事業を継続する」発想への転換が必要であると語りました。
また、サイバー危機下では経営層が正解のない状況で迅速な意思決定を求められることから、BCPを固定的な計画ではなく、状況変化に応じて継続的に判断・更新していく仕組みとして捉えるべきだと提言。業務、IT、危機管理広報などの組織横断的な連携を強化しながら、有事への対応力を高めることが企業の競争力や信頼を支える重要な要素になると強調しました。
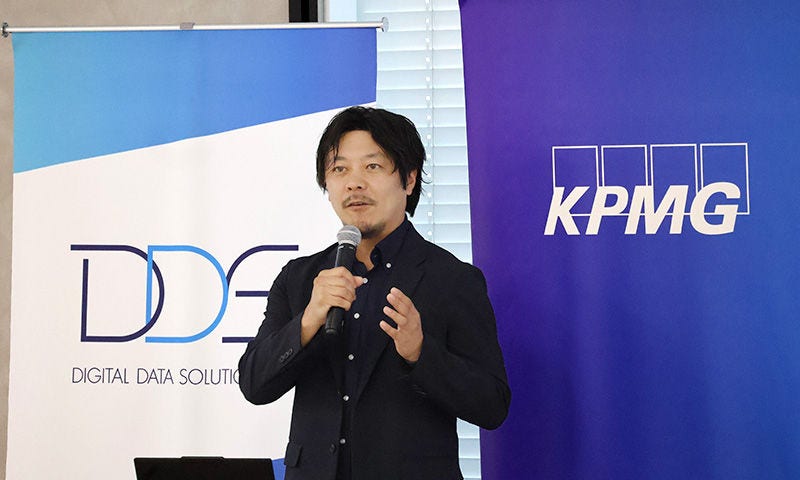 KPMG 土谷
サイバー攻撃時代の事業継続を考える〜セミナーを振り返って〜
本セミナーでは、サイバー攻撃によるシステム停止や事業中断が現実的な経営リスクとなるなか、企業に求められるBCPのあり方について多角的な議論が行われました。実被害事例や最新の脅威動向、インシデント対応の実務、業務継続体制の構築、危機管理広報までを通じて浮かび上がったのは、「攻撃を防ぐこと」だけでは十分ではなく、「攻撃を受けても事業を継続できる組織をつくること」の重要性です。
また、サイバーリスクへの対応は情報システム部門だけの課題ではなく、経営、事業部門、広報・コミュニケーション部門を含めた全社的な取組みとして推進する必要があることも共通のテーマとして語られました。変化の激しい脅威環境においては、固定的な計画を整備するだけでなく、状況に応じて迅速に意思決定し、柔軟に対応できる組織的なレジリエンスが企業価値を支える重要な要素になることが改めて示されました。
当日は多くの参加者が集まり、質疑応答の時間も途切れることなく質問が寄せられるなど、サイバー攻撃を前提とした事業継続への関心の高さがうかがえました。企業を取り巻くリスクが複雑化するなか、自社のBCPやサイバーレジリエンスのあり方を改めて見直す契機となるセミナーとなりました。
サイバー攻撃を想定した事業継続体制の整備や、実効性のあるサイバーBCPの策定・高度化は、多くの企業にとって重要な経営課題となっています。本セミナーで取り上げた課題や取組みについて検討を進める際には、外部の知見も活用しながら、自社の実情に即した対応を進めていくことが重要です。
KPMGコンサルティングでは、サイバーBCPの策定・見直しから、レジリエンス強化に向けた構想策定・実行支援まで幅広く支援しています。お気軽にお問い合わせください。
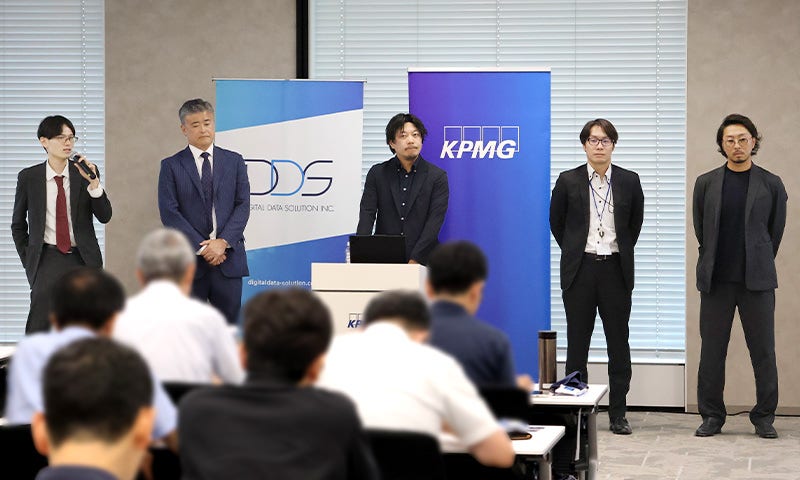
左から デジタルデータソリューション 川口氏、関根氏
KPMG 土谷、大西、小出
※本稿に記載されている登壇者の所属・職位等は、公開時点の情報に基づいています。


