

GodDamnとは
GodDamnは、2026年に確認されたランサムウェアの一種です。2022年に出現したMonster–Beastランサムウェア系統の最新の進化形であり、同系統はHyadina脅威クラスターと関連があるとされています。
このランサムウェアは、ブランド名を変更した亜種であり、攻撃活動が継続的に進化していることを示しています。暗号化の前に悪意のあるカーネルドライバーを使用してセキュリティソリューションを無効化するなど、防御回避(Defense Evasion)機能が強化されています。
初期アクセスは、特定されていないアクセス経路を通じて獲得され、その後、脅威アクターはAnyDeskを展開して永続的なリモートアクセスを確立し、侵害された環境の制御を維持します。
認証情報の収集と内部偵察は、Mimikatzや複数のNirSoftユーティリティなどのツールを使用して行われ、ユーザーおよび管理者の認証情報の取得、特権アカウントの特定、重要なシステムおよびネットワークリソースの列挙が行われます。
防御回避は、Bring Your Own Vulnerable Driver(BYOVD)の手法を使用して行われます。この手法では、脆弱なカーネルドライバーであるPoisonX(g11[.]sys)を使用して、アンチウイルス、Endpoint Detection and Response(EDR)、その他のエンドポイントセキュリティソリューションを無効化または終了します。symantec[.]exeという名称の悪意のある実行ファイルが、ドライバーローダーとして動作することも確認されています。
ラテラルムーブメントは、PowerShellやPsExecなどの正規の管理ツールを使用して行われ、侵害されたネットワーク内の複数のシステムにランサムウェアのペイロードを配布します。
侵害されたシステム上のファイルはGodDamnランサムウェアを使用して暗号化され、暗号化されたファイルには「.God8Damn」または被害者固有のファイル拡張子が付加されます。暗号化プロセスの完了後には身代金要求文が展開され、脅威アクターへの連絡および身代金交渉を開始するための指示が記載されます。
GodDamnランサムウェアによるPoisonXドライバーの使用は、エンドポイント保護を直接弱体化させる能力を示しており、堅牢なドライバー監視とセキュリティ制御の必要性を浮き彫りにしています。
推奨される対策
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
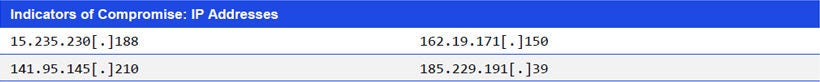
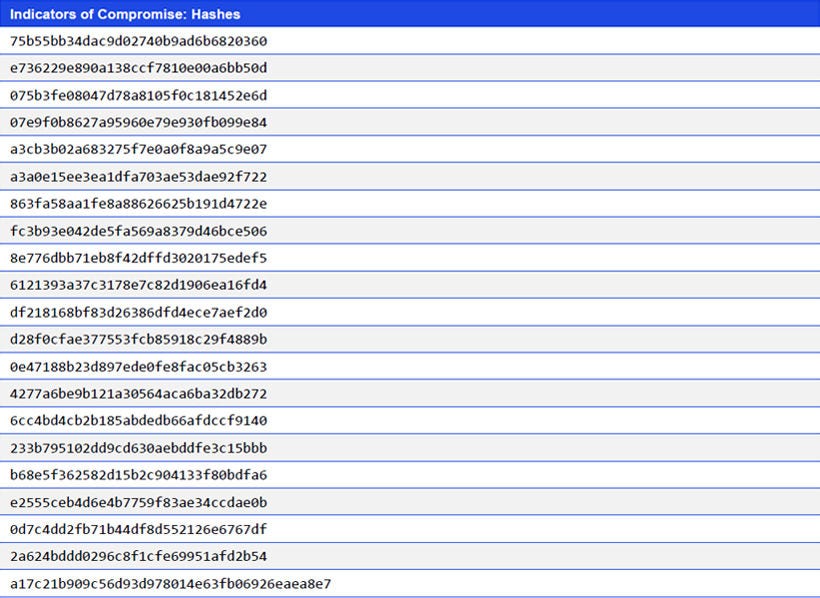
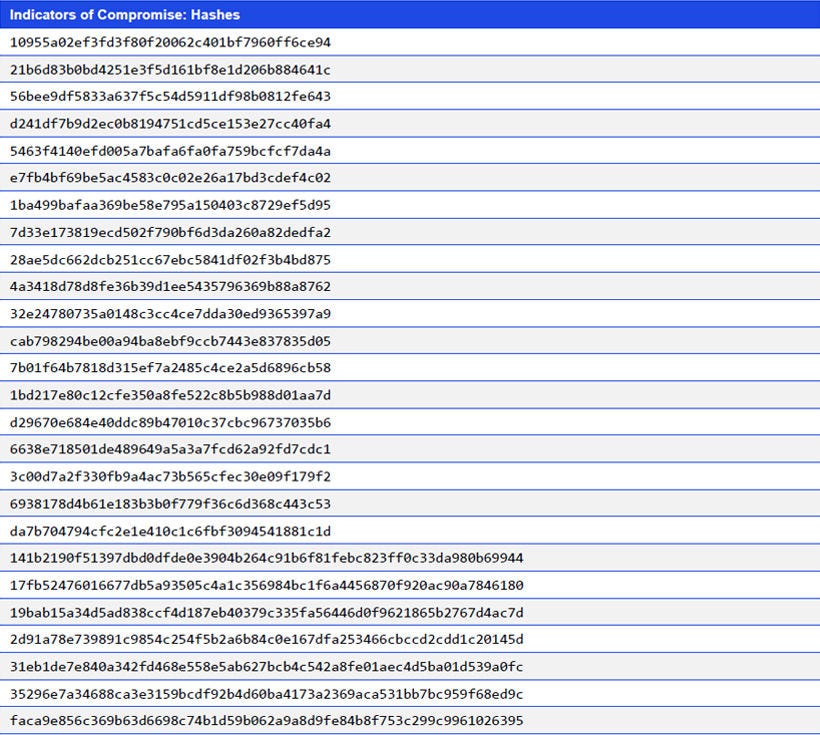
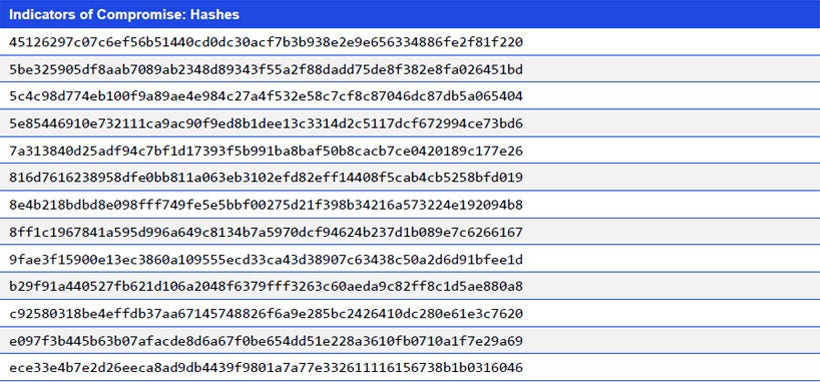
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


