

Silver Foxとは
Silver Fox(別名:Void Arachne)は、少なくとも2022年から活動している脅威アクターグループです。同グループは、カスタマイズしたRustベースのローダーや金融をテーマにした誘導コンテンツを用い、金銭的利益を目的とした活動から、より幅広い活動へとその範囲を拡大しています。
主な標的は金融機関や会計関連企業であり、中国、インド、日本、インドネシア、シンガポール、タイ、ロシアなど複数の国で活動が確認されています。
初期アクセスは、税務当局を装ったスピアフィッシングメールによって行われ、悪意のあるPDFファイルが配布されます。ユーザーがPDFファイルを開くと、攻撃者が管理するウェブサイトへリダイレクトされ、PDFまたはExcelファイルを装った実行ファイルを含むZIP/RARアーカイブが配布されます。
これらの実行ファイルは、ウイルス対策ソフトによる検知を回避するよう設計された、Rustベースの改変版RustSLローダーです。RustSLは、位置情報の確認、パブリックIPアドレスの検証、およびサンドボックスの検知を行うとともに、システム再起動後も実行される「Phantom Persistence」を適用します。さらに、シェルコードを復号してValleyRATバックドアを展開します。
ValleyRATは、追加の位置情報確認を行い、攻撃者のインフラからABCDoorマルウェアフレームワークを取得するカスタムDLLモジュールを展開します。ABCDoorバックドアは「pythonw.exe」を介して実行されるため、バックグラウンドで秘匿性の高い動作が可能となります。また、レジストリのRunキーやスケジュールタスクを利用して永続化を実現します。
ABCDoorは、デバイス情報、OS情報、固有識別子などのシステムメタデータを窃取するため、攻撃者が管理するHTTPSサーバーと通信します。正規の「pythonw.exe」プロセス内に潜伏しながら、スクリーンショットの取得、クリップボード情報の窃取、ファイルやプロセスの制御、入力操作のエミュレーション、自己更新および自己削除など、包括的な監視・遠隔操作機能を提供します。また、従来のコマンドシェルではなくユーザー操作やファイル実行を利用します。
Silver FoxによるRustベースの感染チェーンと検知されにくい永続化手法は、強力なフィッシング対策、振る舞い監視、およびエンドポイント保護の重要性を示しています。
推奨される対策
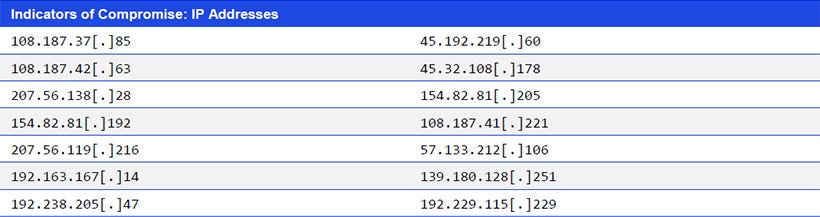
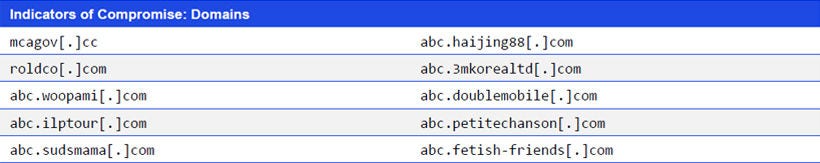
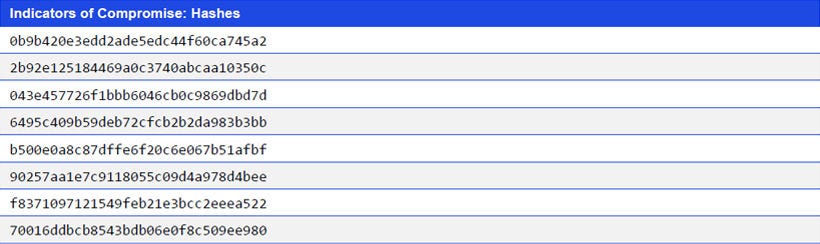
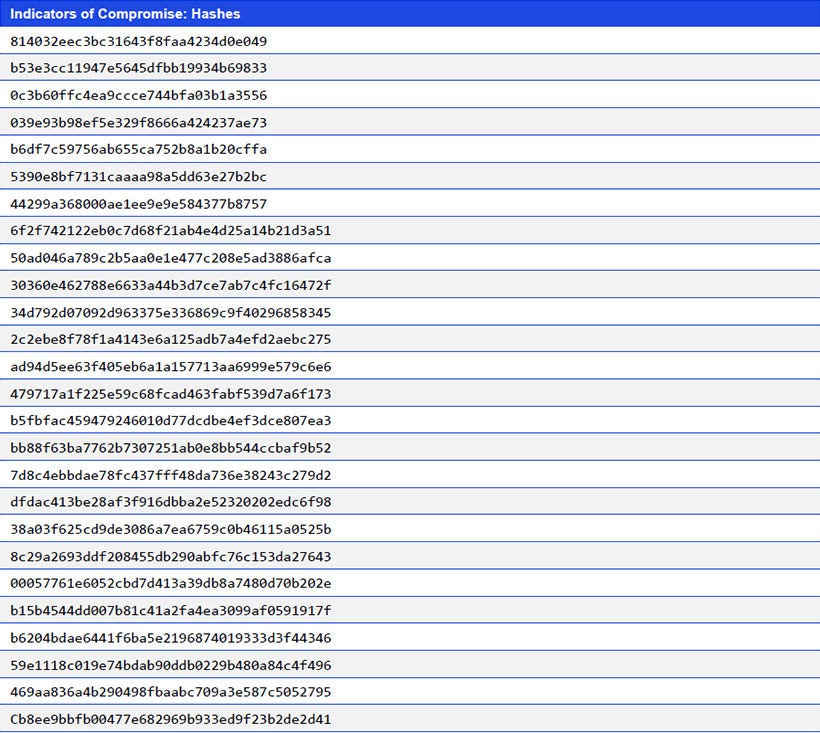
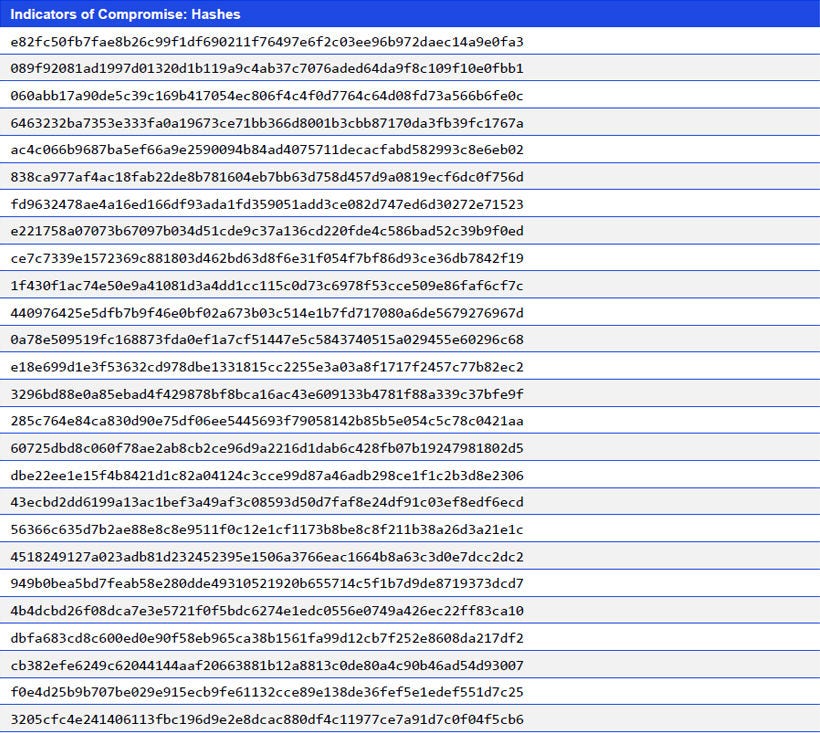
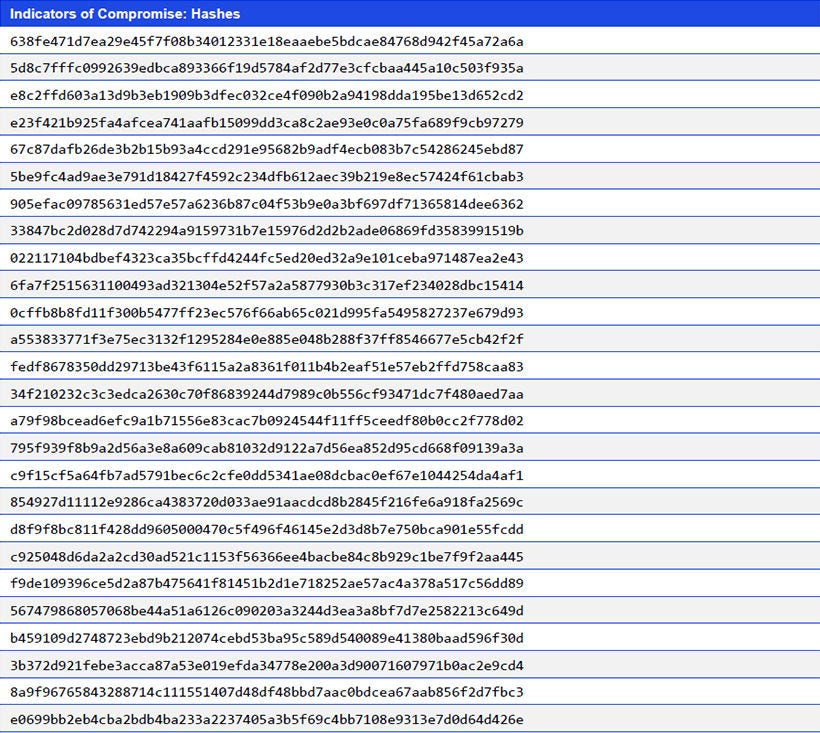
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


