本コンテンツは、「AZSA Quality 2026/27(監査品質に関する報告書)」からご紹介しています。
経営課題としてのサイバーリスク
サイバーリスクは、もはやIT部門中心で管理する技術的リスクにとどまらず、事業継続、顧客・取引先対応、決算・開示、内部統制および企業価値に影響し得る経営・監査上の重要課題です。大規模インシデントでは、事業停止に陥ったり決算・開示の遅延が生じたりする事例もあり、発生時には復旧・被害拡大防止に加え、事業影響の把握、関係者説明、決算・開示への影響検討、監査人との協議を短期間で進める必要があります。そのため、これらを経営・監査の観点で平時から整理しておくことが重要です。
こうした対応が機能しない場合、サイバーセキュリティ上の課題は経営管理、内部統制および監査上の重要な論点となり得ます。このため経営者には、経営や決算に大きな影響を及ぼす業務・システム・データを把握し、対応状況と改善課題を継続的に確認することが求められます。
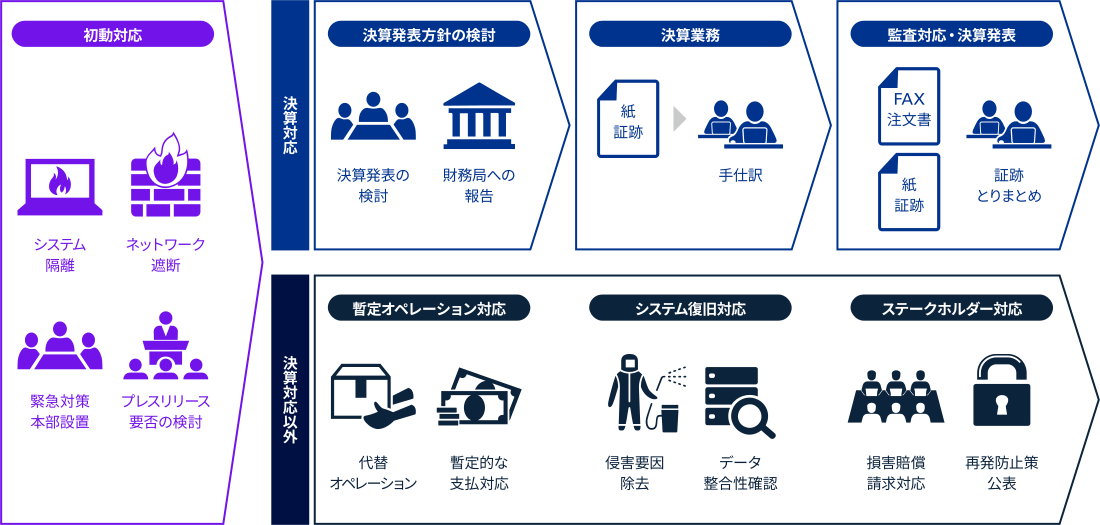
サイバーインシデント発生時の対応例
サイバーインシデントに備えた平時の態勢整備
と経営者の責任
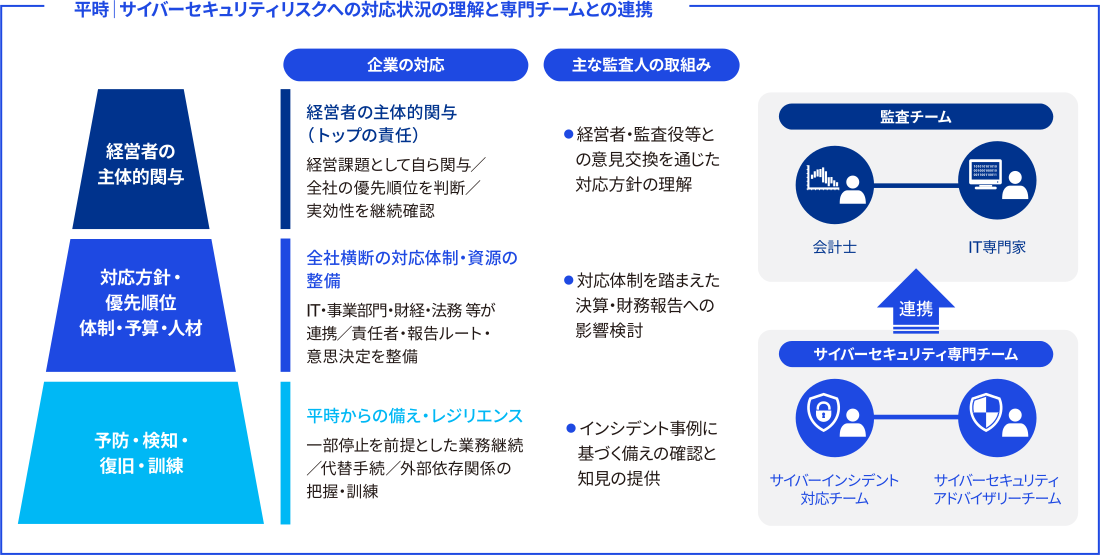
サイバーインシデントを完全に防ぐことは現実的ではありません。企業には、インシデントが発生していない通常時、すなわち平時から、発生を前提とした態勢整備が求められます。重要なのは、単にシステムの完全復旧を待つのではなく、一部の業務・システムが停止または制約を受けた状態でも、重要業務を継続し、決算・開示・監査対応に必要な情報と証跡を確保できるレジリエンスを高めておくことです。すなわち、情報システム、事業部門、財務経理、法務・コンプライアンス、監査役等が連携し、社内一丸となって優先順位を判断し、代替手続や暫定対応を進められる状態を平時から整えておく必要があります。そのためには、経営者の主体的関与が極めて重要です。
経営者には、日頃からサイバーリスクをIT部門任せにせず、事業継続、決算・開示、内部統制に影響し得る経営課題として位置付け、対応方針、優先順位、必要な体制・予算・人材、外部専門家の活用方針を明確にすることが求められます。
あずさ監査法人の平時における
サイバーセキュリティリスクへの対応
あずさ監査法人では、平時の監査を通じて、企業の事業・システムおよび財務報告プロセスを理解し、サイバーリスクが財務報告や内部統制に及ぼし得る影響を監査上のリスク評価に反映しています。その過程で、重要な業務・システム・データに加え、外部委託先やクラウドサービス等への依存関係、企業が実施する予防・検知・復旧対策や訓練・演習の状況を把握し、有事における決算・開示への影響を見据えた対応態勢への理解を深めます。
あわせて、サイバーセキュリティに関する専門チームと連携し、脅威動向やインシデント事例に関する知見も踏まえ、有事に決算・開示へ影響し得る論点や共有すべき情報について、経営者や監査役等と平時から認識を共有します。
こうした平時の備えと監査上のリスク理解は、有事において、事業影響や財務報告への影響を速やかに把握し、経営者と監査人が必要な対応を適時に検討するための基盤となります。
サイバーインシデント発生時に求められる
対応と監査上の留意点
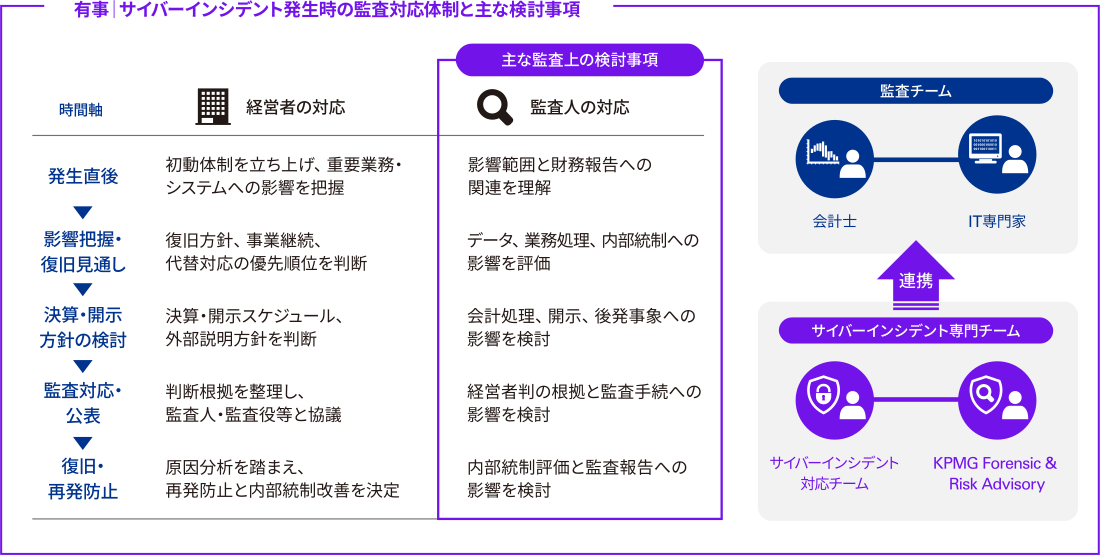
平時におけるリスク理解と情報共有は、サイバーインシデントの発生時に、影響を受けた業務・システム・財務報告プロセスを速やかに把握し、会計処理、開示、内部統制および監査対応への影響を検討するための前提となります。インシデント発生時には、被害拡大防止やシステム復旧を優先しつつ、事業継続、暫定対応、決算・開示、ステークホルダー対応を同時並行で進める必要があります。そのため、経営者には、限られた情報と時間のなかで、重要業務・システムへの影響、復旧見通し、決算・開示スケジュール、外部説明方針、内部統制への影響を全社的に把握し、優先順位を判断することが求められます。
このような有事対応は、個別部門の作業にとどまらず、経営判断そのものに関わるものです。例えば、基幹システムが停止した場合には、代替的な業務運用や決算対応が必要となるだけでなく、取引データの完全性、財務報告に必要な情報の信頼性、会計処理・開示への影響を素早く整理する必要があります。したがって、経営者には、復旧や事業継続の観点だけでなく、財務報告および内部統制への影響を踏まえて対応方針を決定し、関係部署間の連携を主導することが求められます。
あずさ監査法人の有事における
サイバーセキュリティリスクへの対応
有事の監査では、経営者が実施した調査や対応、その結果把握した事実関係や影響を踏まえ、サイバーインシデントが財務報告、内部統制および監査に及ぼす影響を検討する必要があります。
あずさ監査法人では、サイバーインシデントが発生した場合、企業が把握した事実関係や影響範囲、復旧状況、再発防止策に加え、それらに係る経営者の判断プロセスを十分に理解したうえで、監査チームとサイバーインシデント対応の専門チームが連携し、財務報告、会計処理、開示および内部統制への影響を評価します。そのうえで、重要な場合には、専門チームの知見も活用しながら、調査の十分性、対応策の妥当性および再発防止策の有効性について、監査の観点から検討を行い、監査上の対応に反映しています。また、海外子会社や海外拠点に影響が及ぶ場合には、関係するKPMGメンバーファームとも連携し、必要な情報収集や影響分析を行います。その結果を踏まえ、経営者および監査役等とコミュニケーションを行い、監査手続の変更・追加の要否や監査報告への影響を適時に判断します。
あずさ監査法人の情報セキュリティ態勢
あずさ監査法人のサイバーセキュリティ対策
あずさ監査法人を中心に、KPMGジャパン全体で共通の方針・基準に基づくサイバーセキュリティ対策を整備・運用しています。クライアントから受領した重要情報を保護するため、平時から多層的なサイバーセキュリティ対策を推進しています。技術的対策に加え、組織・運用・監視・インシデント対応を一体的に管理し、サイバー脅威への対応力強化に取り組んでいます。また、金融庁が公表した「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」を踏まえ、AI時代における新たな脅威への対応力強化と継続的な管理態勢の高度化を推進しています。
24時間365日のセキュリティ監視体制
KPMGインターナショナルのGlobal Security Operation Center(GSOC)にて、ネットワーク、サーバー、PC等から収集されるセキュリティログを24時間365日体制で監視・分析しています。不審な挙動や攻撃の兆候、情報漏えいにつながる事象を検知した場合には、セキュリティ部門へエスカレーションし、早期対応につなげています。
グローバル・国内双方の脅威情報を活用
サイバー攻撃は日々高度化しており、組織を取り巻くリスクも国や地域ごとに異なります。KPMGインターナショナルから提供される脅威インテリジェンスに加え、日本特有の攻撃動向や地政学的リスク、業界特化型の脅威情報についても収集・分析し、これらの情報を監視運用や防御施策へ反映することで、国内外の脅威に対する対応力向上を図っています。
KJ-CSIRTを中心とした統合的な管理体制
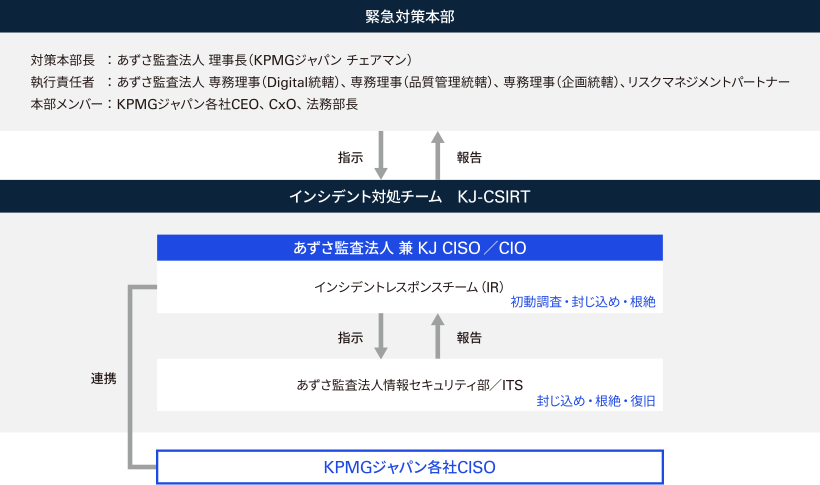
KPMGジャパンでは、万が一サイバーインシデントが発生した際に備え、KPMGジャパンのCISO(Chief Information Security Officer)の統括のもと、KJ-CSIRT(Computer Security Incident Response Team)を中心とし、各社CISO、情報セキュリティ部門、IT部門が連携したインシデント対応体制を敷いています。
また、経営レベルでの意思決定・対応を実施するために、緊急対策本部とも連携することで迅速かつ適切なインシデント対応を行えるよう体制を整備しています。さらには、KPMGインターナショナルのセキュリティ、IT、法務部門を含む関連組織とも連携し、グローバル水準の知見と支援を活用した対応を可能としています。
訓練を通じた実効性の向上
経営陣も参加するサイバー攻撃対応訓練を、外部弁護士およびサイバー専門家を交えて定期的に実施しています。訓練後には、第三者の専門的観点からの講評を受け、その結果を継続的な改善に反映することで、有事対応体制の実効性向上に努めています。あずさ監査法人は、今後も継続的なセキュリティ強化を通じて、クライアントの重要情報と事業活動を支える信頼性の高いセキュリティ環境の維持・向上に取り組んでいきます。
KPMGジャパン インシデント対応体制