

האיומים לא עוצרים. גם אנחנו לא.
עם שילוב של מומחיות טכנולוגית, הבנה עסקית עמוקה וצוות מקצוענים שחי ונושם סייבר, אנחנו עוזרים לארגונים להתמודד עם האיומים המורכבים ביותר, לבנות חוסן וליצור אמון בעולם דיגיטלי שלא מפסיק להשתנות.
הגיע הזמן לקחת את הגנת הסייבר שלכם לקצה. ומעבר לו.

מה אנחנו יודעים לעשות
צוות מומחי הגנת סייבר בענן שלנו יסייע לארגון שלכם לעבור בצורה מאובטחת לענן, תוך הקמה בטוחה של Landing Zones הכוללת כלים אוטומטיים (IaC) ומודל ייחודי לתפעול הסביבה (TOM) על מנת להגן על הסביבה מפני סיכונים.
בין אם מדובר בסביבות ענן קיימות או באפליקציות שעתידות לעלות לענן, אנחנו כאן כדי לבחון את מצב ההגנה הקיים באמצעות כלים ומבדקי חדירה ייחודיים למוצרי SAAS וסביבות ענן. אנו מתקנים את כלל הפערים שעלו ומבטיחים תאימות הגנת סייבר מקסימלית.
הצוות מתכנן, מיישם ומטמיע כלים תוך הסתכלות על כל שכבות ההגנה - החל משכבת עמדות הקצה (EPP), האפליקציה (SecDevOps, CI/CD) דרך הגנת סביבת הענן והשרתים ועד למערכות ה-SIEM שמספקות את שכבת הניטור וההגנה המפקחת על כלל אירועי אבטחת המידע והסייבר.
אנחנו יוצרים עבור הלקוחות שלנו פתרונות מותאמים המאפשרים להשיג ולתחזק לאורך זמן את החסינות העסקית והטכנולוגית של הארגון.
צוות מומחי הגנת סייבר בענן שלנו יסייע לארגון שלכם לעבור בצורה מאובטחת לענן, תוך הקמה בטוחה של Landing Zones הכוללת כלים אוטומטיים (IaC) ומודל ייחודי לתפעול הסביבה (TOM) על מנת להגן על הסביבה מפני סיכונים.
בין אם מדובר בסביבות ענן קיימות או באפליקציות שעתידות לעלות לענן, אנחנו כאן כדי לבחון את מצב ההגנה הקיים באמצעות כלים ומבדקי חדירה ייחודיים למוצרי SAAS וסביבות ענן. אנו מתקנים את כלל הפערים שעלו ומבטיחים תאימות הגנת סייבר מקסימלית.
הצוות מתכנן, מיישם ומטמיע כלים תוך הסתכלות על כל שכבות ההגנה - החל משכבת עמדות הקצה (EPP), האפליקציה (SecDevOps, CI/CD) דרך הגנת סביבת הענן והשרתים ועד למערכות ה-SIEM שמספקות את שכבת הניטור וההגנה המפקחת על כלל אירועי אבטחת המידע והסייבר.
אנחנו יוצרים עבור הלקוחות שלנו פתרונות מותאמים המאפשרים להשיג ולתחזק לאורך זמן את החסינות העסקית והטכנולוגית של הארגון.
הצעד הראשון בהגנה על המידע הוא משילות. כדי לייצר משילות, ארגונים חייבים להשקיע משאבים באיתור הסיכונים ובניית תכנית עבודה להתמודדות איתם. השילוב בין ייעוץ טכנולוגי לאסטרטגי מבטיח ללקוחות שלנו תמונת מצב מלאה של האבטחה, הפרטיות והעמידה ברגולציות.
הצוות שלנו מורכב ממומחים מקשת שלמה של רקעים - הם משלבים ניסיון של מתודולוגיות ומדיניות, טכנולוגיה, והבנה עמוקה ברגולציה.
יחד, אנחנו עוזרים לארגונים כמו שלכם להבין את הסטטוס הנוכחי שלהם, להגדיר מטרות סייבר ולבנות תכנית פעולה סלולה כדי לחבר בין השניים.
בנוסף הצוות מסייע לחברה לעמוד בסטנדרטים ותקני סייבר לדוגמה -
- ISO27XXX
- GDPR
- Israeli Privacy Law
- HIPAA
- CMMC
לקוחות מבקשים שתציגו דו"ח SOC2 ואתם לא יודעים מאיפה להתחיל? אנחנו כאן בשבילכם.
דו"ח SOC2, שפותח על ידי המכון האמריקאי לרכישות (AICPA), מגדיר קריטריונים לניהול נתוני לקוחות המבוססים על "עקרונות שמירה על אמון".
העקרונות הבאים נבדקים בתהליך התקינה: אבטחת מידע, זמינות, חשאיות ופרטיות, מהימנות העיבוד.
עבור ארגונים רבים תקן SOC2 הוא "מאסט" ליצירת אינטרקציה עסקית, מה שהופך אותו לדלת כניסה לעולם העסקי.
לאחר השלמת תהליך הבקרה בהתאם לדו"ח הספציפי, KPMG תהיה חתומה על הדו"ח כגוף מבקר בלתי תלוי.
באמצעות פיתרון חדשני תוכלו לבחור בעצמכם את הפתרונות הטכנולוגיים שנכונים לארגון שלכם, בסטנדרטים הגבוהים ביותר.
כשזה מגיע לבחירה של פתרונות סייבר, אנחנו מאמינים שאסור להתפשר. הגישה שפיתחנו מפשטת את תהליך הבחירה וההטמעה ומביאה לתוצאות טובות יותר.
אנחנו ב-KPMG Technology Consulting בנינו עבורכם שירות שמדמה את סביבת העבודה שלכם כדי לבחון בצורה האמינה ביותר איך יתנהג פיתרון מסוים כאשר תטמיעו אותו בארגון.
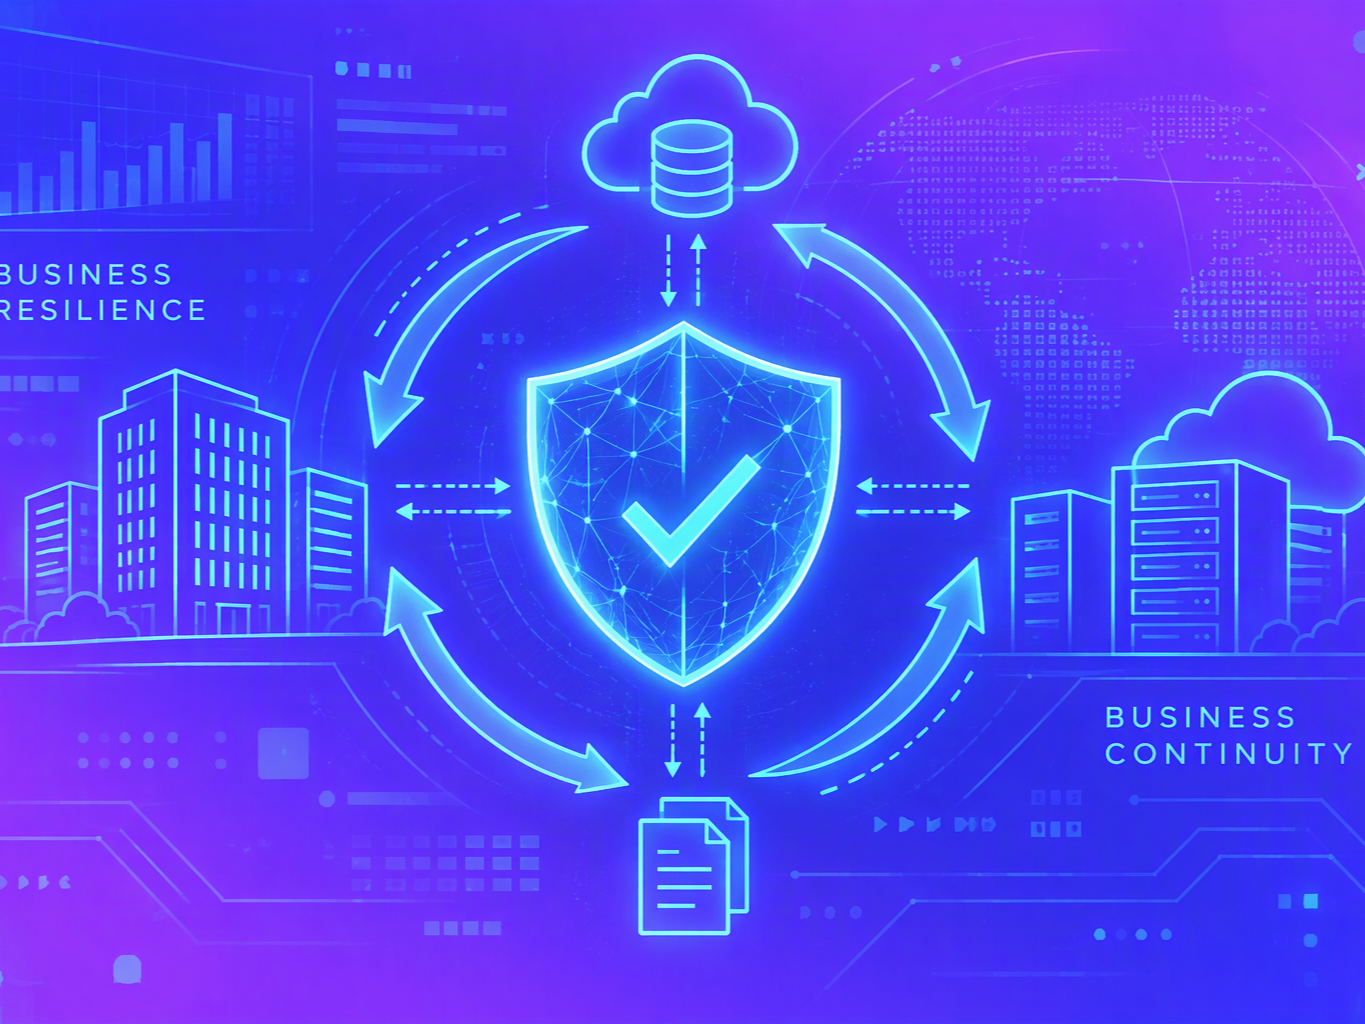
משבר יכול להגיע מכל כיוון: מתקפת סייבר, תקלה טכנולוגית או אירוע חירום. השאלה היא עד כמה הארגון שלכם מוכן להמשיך לתפקד. אנחנו עוזרים לארגונים להעריך איך פגיעויות ותרחישי כשל ישפיעו על התהליכים העסקיים המרכזיים (BIA). על בסיס ההערכה הזו אנחנו בונים תוכנית המשכיות עסקית (BCP) סדורה ומותאמת. הצוות שלנו גם מתכנן ומוביל תרגילי התאוששות מאסון (DR), כדי לוודא שהתוכנית עובדת גם בפועל. השירות לא מוגבל לתחום הסייבר בלבד, והוא נותן מענה רחב להמשכיות הפעילות העסקית של הארגון.
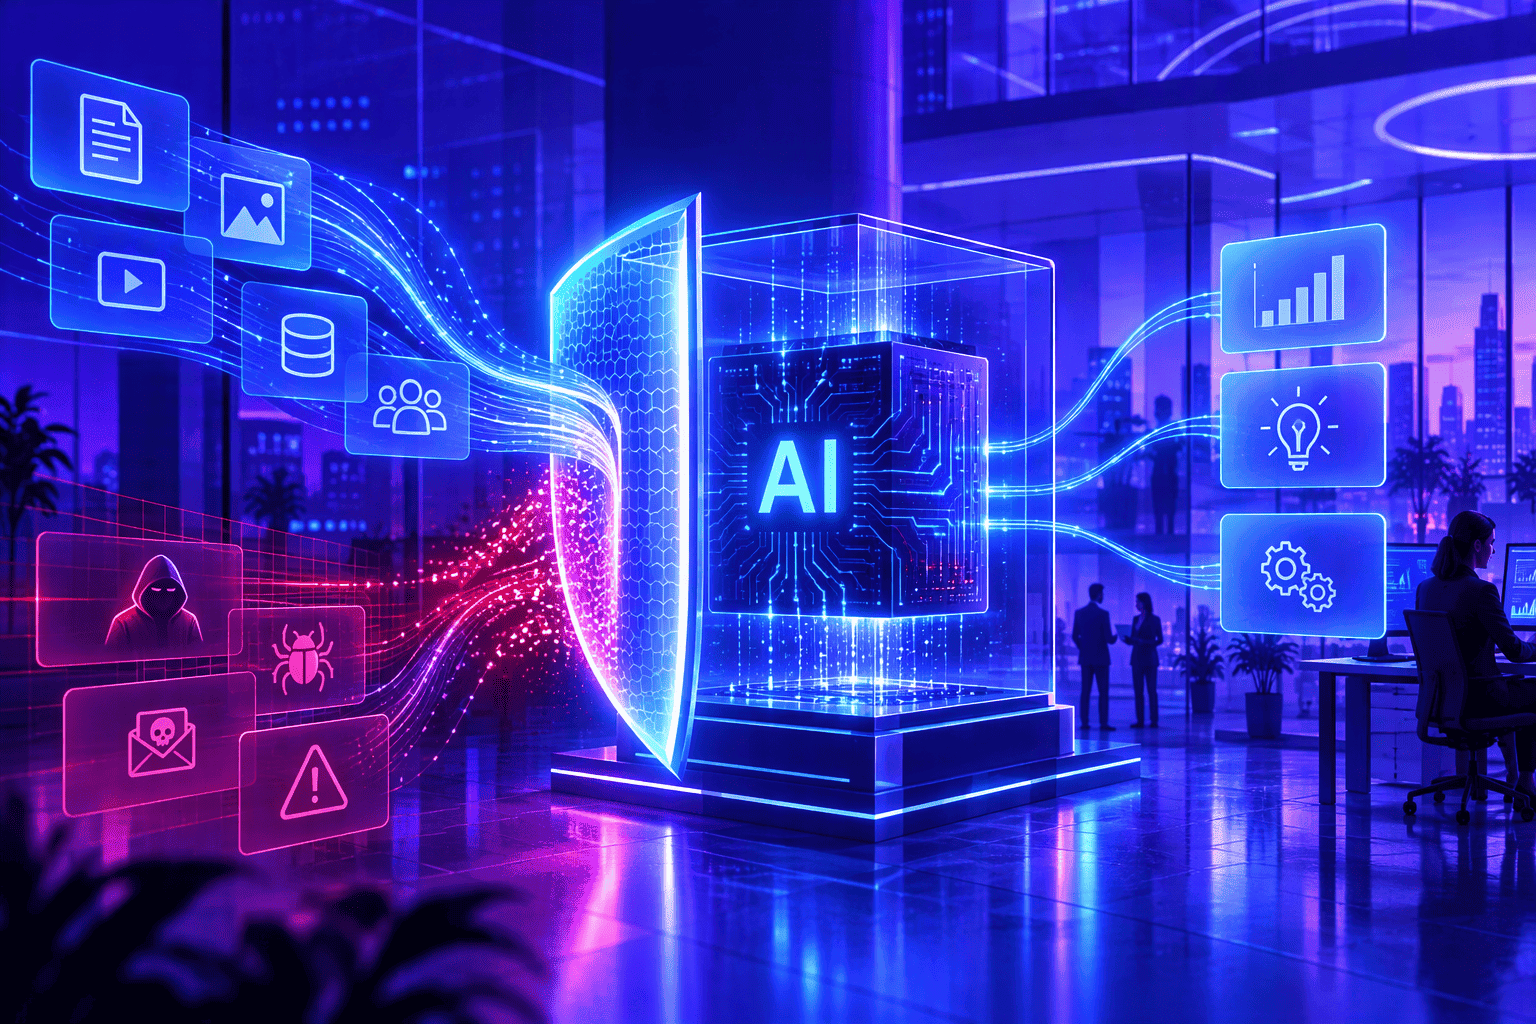
הבינה המלאכותית כבר משנה את הדרך שבה ארגונים עובדים. לצד ההזדמנויות העסקיות, השימוש בכלי AI יוצר גם סיכונים חדשים: חשיפה של מידע רגיש, שימוש בכלים שלא אושרו ופערים בבקרה ובמשילות. הצוות שלנו מלווה ארגונים בשימוש מאובטח בשירותי AI, גם בפתרונות GenAI ארגוניים וגם בכלים אישיים כמו Copilot ו-Gemini. אנחנו עוזרים לכם להגדיר מדיניות וכללי שימוש ברורים, לזהות את הסיכונים הרלוונטיים לארגון ולבנות מסגרת עבודה שמאפשרת ליהנות מהיתרונות של AI בלי להתפשר על אבטחת המידע.
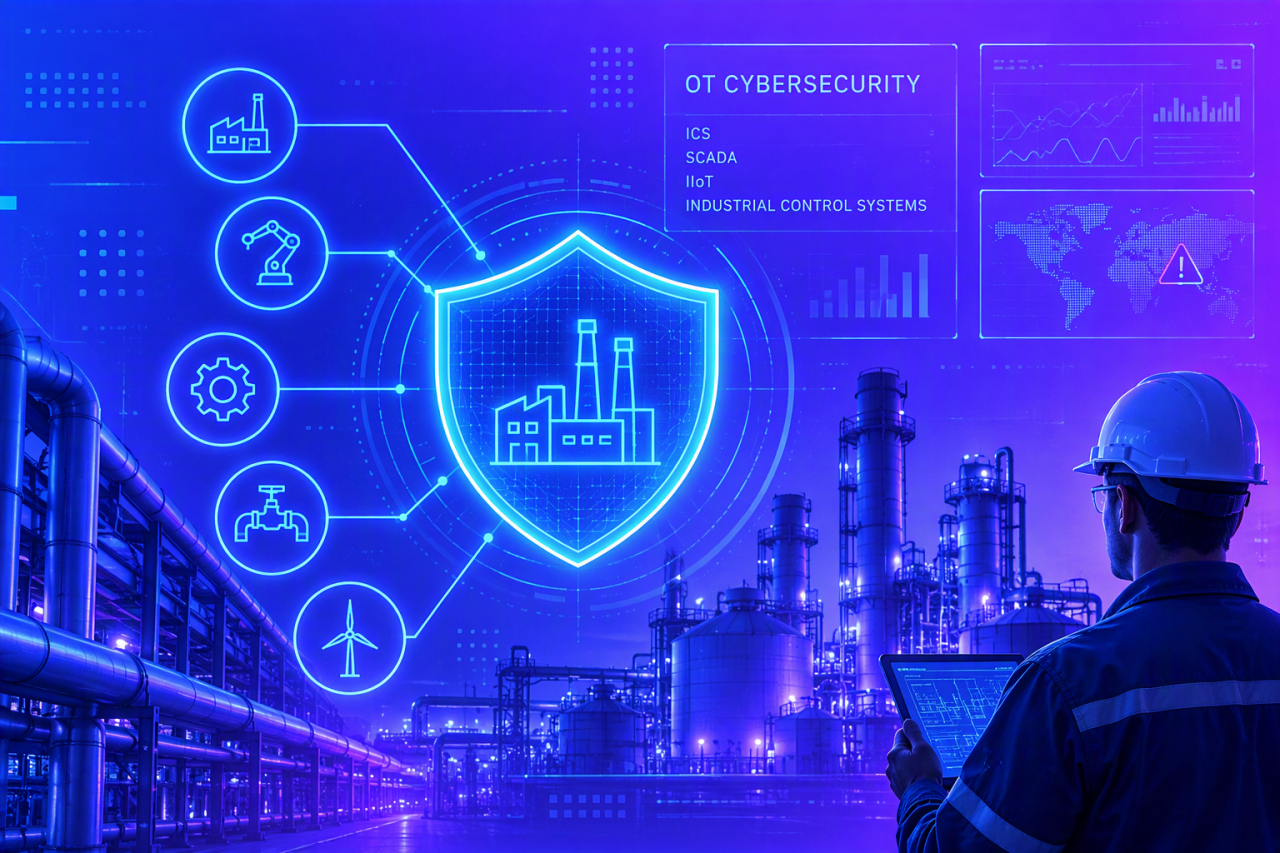
מערכות תפעוליות ותעשייתיות הן לב הפעילות של ארגונים רבים. מתקפת סייבר עליהן עלולה לעצור קווי ייצור, לשבש שירותים חיוניים ואף לסכן חיי אדם. הצוות שלנו מתמחה בשיפור רמת אבטחת המידע במערכות בקרה תעשייתיות (OT/ICS/SCADA/IIoT). אנחנו מבינים לעומק את האופי הייחודי של הסביבות האלה ואת הדרישות התפעוליות שלהן. אנחנו מבצעים סקרי עמידה ברגולציות ובתקנים, ומכירים היטב את הפרקטיקות המקובלות בעולם ה-OT/ICS, ובהן NIST 800-82, IEC 62443 ועוד. כך אנחנו עוזרים לכם לסגור פערים ולחזק את ההגנה על התשתיות הקריטיות של הארגון.
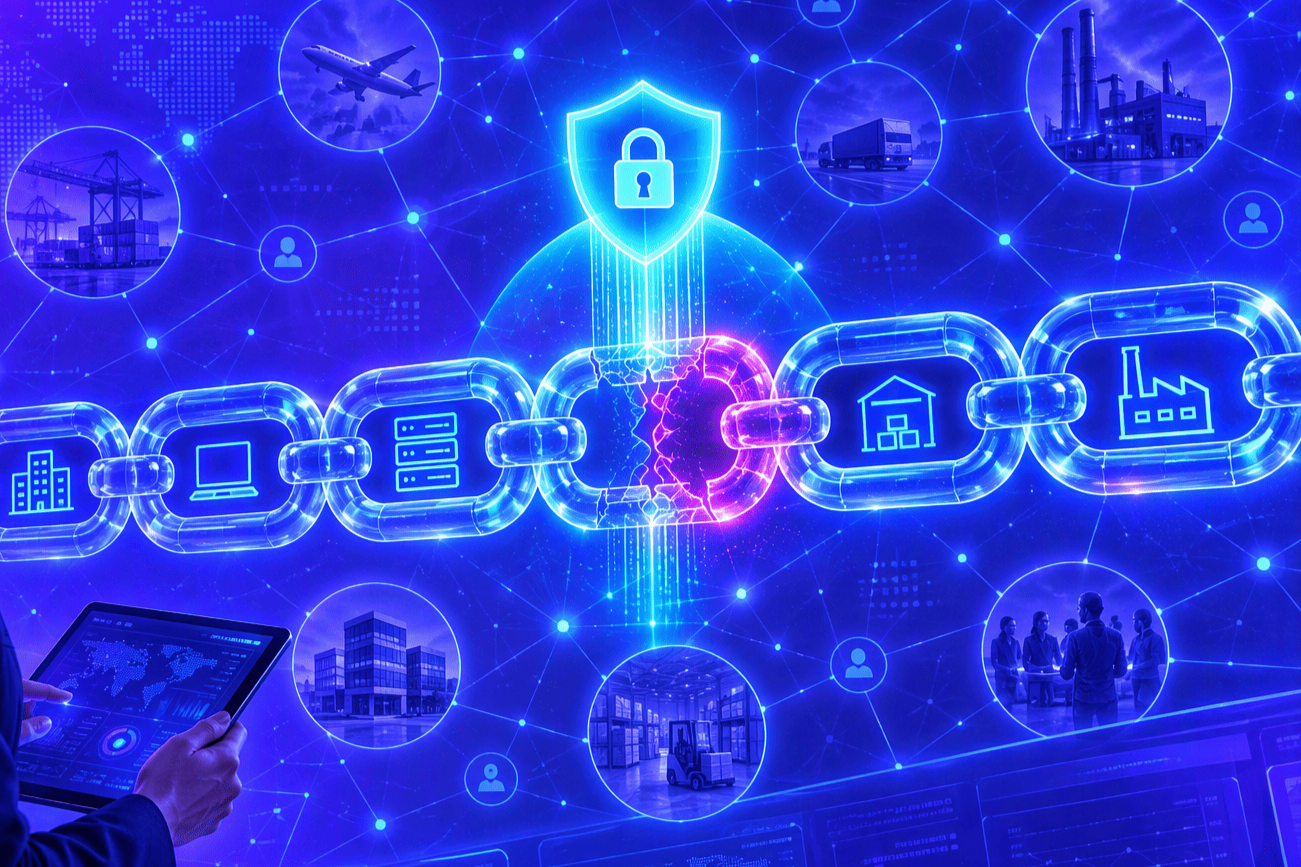
הארגון שלכם מוגן רק כמו החוליה החלשה ביותר בשרשרת. ספקים, נותני שירותים ושותפים עסקיים שיש להם גישה למערכות ולמידע שלכם עלולים להפוך לנתיב תקיפה עקיף. הצוות שלנו מבצע סקרי פערים באבטחת מידע לאורך שרשרת האספקה. המטרה היא לזהות איפה נמצאים הסיכונים ומה צריך לעשות כדי לצמצם אותם. בנוסף, אנחנו מנהלים עבור הלקוחות שלנו את תחום אבטחת המידע מול הספקים ומבצעים סקרי אבטחה באתרי הספקים. כך תוכלו להמשיך לעבוד עם השותפים שלכם בביטחון.
השותפים שלכם להגנת סייבר וחוסן הארגון
נשים את הצרכים העסקיים שלכם במקום הראשון
- ונמצא פתרונות טכנולוגיים פורצי דרך לכל אתגר.
עם ניסיון מוכח ושורה ארוכה של הצלחות במגוון של פרויקטים בפרופיל גבוה, אנחנו מוכנים לכל מה שתצטרכו
בעזרת השילוב של הידע הסקטוריאלי העמוק עם הראייה הגלובלית שלנו - נהפוך את החזון העסקי שלכם למציאות.
KPMG Technology Consulting
הזרוע הטכנולוגית של KPMG - אחת הקבוצות הטכנולוגיות החזקות בישראל המספקת סט רחב של פתרונות טכנולוגיים מתקדמים
אבטחת מידע וסייבר - מגנים על עתיד הארגון שלכם
זה הזמן להתקדם לענן בצעד בטוח
מוצרים טכנולוגיים מובילים מאפס למאה
ממנפים את הדאטה של הארגון ליצירת הזדמנויות עסקיות
ממשו את מלוא הפוטנציאל של SAP
מוכנים לעידן הקוונטי. מחזקים את החוסן, מניעים חדשנות ויוצרים ערך עסקי.

צרו קשר
גלו כיצד KPMG מובילה שינוי בארגונים בישראל, ואיך נוכל לעזור גם לכם להצליח.