

In Finanzunternehmen werden viele empfindliche Daten und gespeichert. Für Cyber-Kriminelle sind Banken und andere Unternehmen aus dem Finanzsektor immer beliebtere Ziele. Auch deswegen gewinnt das Thema digitale Resilienz für die Finanzbranche zunehmend an Bedeutung. Störungen im Betrieb können schnell zu erheblichen Schäden führen. Dabei ist es unerheblich, ob diese durch Cyberangriffe, physische Bedrohungen oder geopolitische Risiken ausgelöst werden – wenn die Prozesse stillstehen, wird es teuer, und auch das Vertrauen in das Finanzsystem wird beeinträchtigt.
Welche Rolle spielen Aufsichtsbehörden bei der Stärkung der Resilienz?
Finanzbehörden in Europa und darüber hinaus reagieren darauf mit neuen Prüf- und Testinstrumenten. Sie sollen sicherstellen, dass regulatorische Anforderungen tatsächlich wirksam umgesetzt werden und die Widerstandsfähigkeit der Institute belastbar ist. Eine zentrale Rolle spielen dabei sogenannte Cyber Resilience Stress Tests (CRST), die zuletzt sowohl im Rahmen des EZB-CRST 2024 als auch durch nationale Resilienz-Übungen deutlich an Bedeutung gewonnen haben.
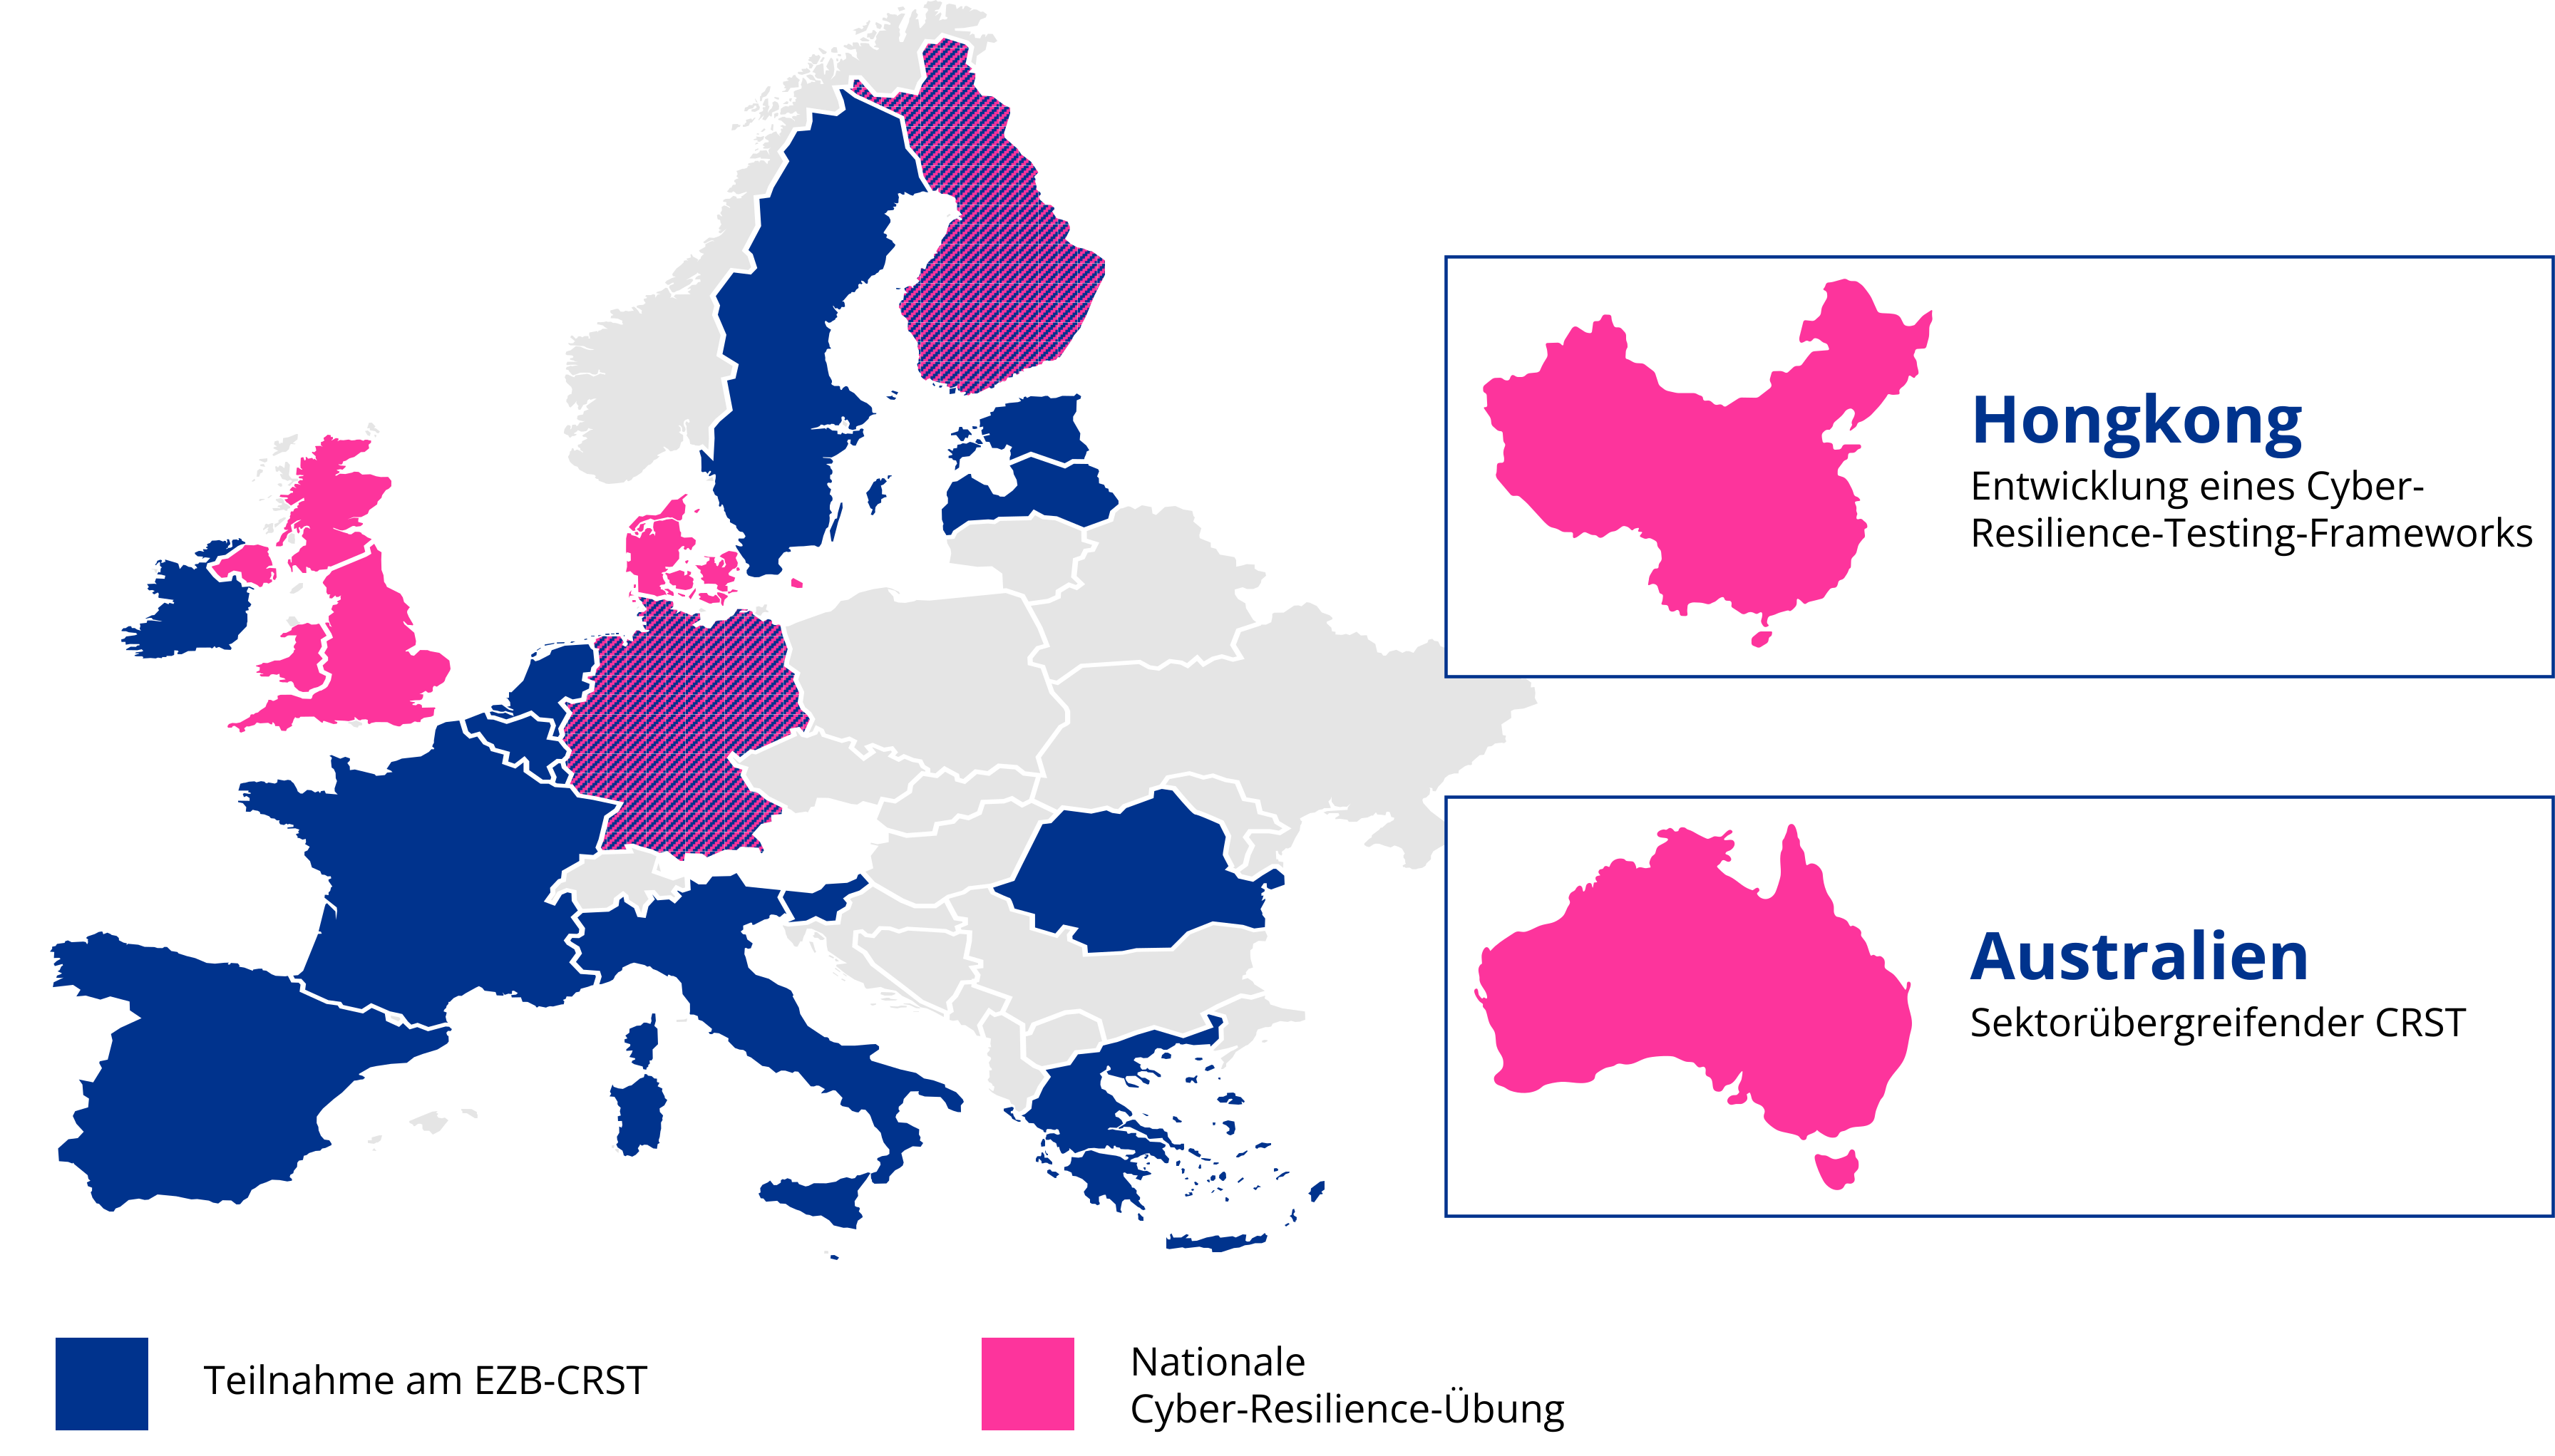
Im Kern handelt es sich dabei um szenariobasierte Übungen, in denen Finanzunternehmen die Auswirkungen und Folgen eines schwerwiegenden Bedrohungsszenarios identifizieren und anhand eines umfangreichen Fragebogens bewerten müssen. Ein zentrales Merkmal ist zudem der Fokus darauf, wie wirksam die Maßnahmen im Alltag tatsächlich greifen, sowie eine organisationsweite Betrachtung, da im Ernstfall alle Funktionen koordiniert zusammenwirken müssen.

Wie funktionieren Cyber Resilience Stress Tests in der Praxis?
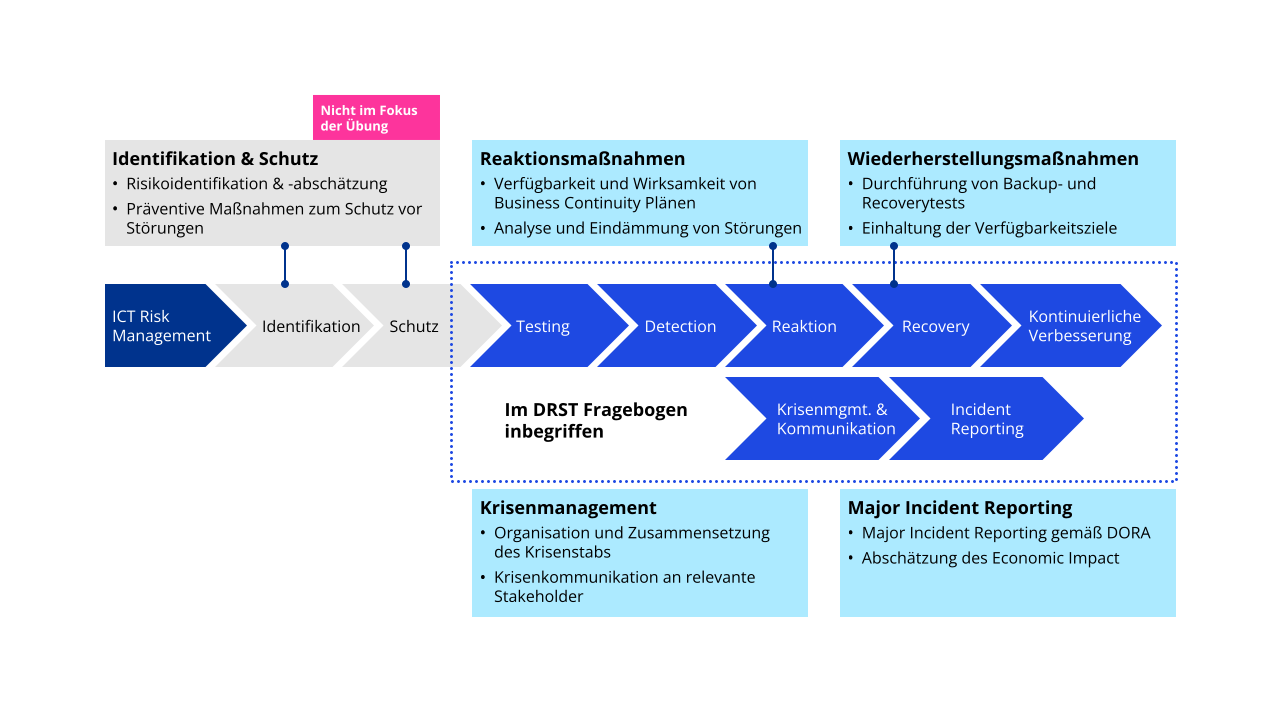
Dabei decken diese Übungen alle Phasen der Vorfallsbehandlung ab – beginnend mit der Detektion des Vorfalls bis hin zu den vorhandenen Maßnahmen für Response und Recovery. Diese Maßnahmen werden im Ernstfall aktiviert, um einen kritischen Cybersicherheitsvorfall zu bewältigen und die Leistungserbringung für Kunden und Partner wiederherzustellen. Anschließend müssen die Erkenntnisse an die Aufsichtsbehörden berichtet werden.
Hinzu kommt, dass die Angaben zu Szenario und Fragebogen durch passende Nachweise belegt werden müssen, damit sie zur tatsächlichen Situation der Organisation passen. Weiterhin werden zusätzliche Anforderungen integriert, wie etwa die testweise Meldung des Vorfalls an die Aufsicht oder die Durchführung von IT-Disaster-Recovery-Tests gemäß den regulatorischen Vorgaben. Im Rahmen des „EZB Cyber Resilience Stress Tests“ umfasst die Übung für 28 ausgewählte Banken sogar die tatsächliche Durchführung der Response- und Recovery-Maßnahmen einschließlich eines IT-Disaster-Recovery-Tests im Rahmen einer Onsite-Untersuchung.
Wie stellen Sie sicher, dass Ihre Szenarien realistisch und belastbar sind?
Dass es sich bei dem CRST nicht um eine einmalige Übung, sondern um ein neues Instrument der Finanzaufsichtsbehörden handelt, wird bei Betrachtung der weiteren Entwicklungen deutlich: Insgesamt acht nationale Aufsichtsbehörden führten seit 2024 nationale Übungen in Anlehnung an den EZB Cyber Resilience Stress Test durch und auch die Bankenaufsicht BaFin kündigte in ihrem Bericht zu „Risiken im Fokus der Aufsicht“ an, sektorübergreifende Krisenmanagement- und Notfallübungen mit simulierten Cyber-Attacken durchzuführen. Während der Fokus bislang auf Cyberangriffen lag, lassen aktuelle Entwicklungen – wie die Schwerpunktsetzung des EZB-Stresstests 2026 – darauf schließen, dass auch physische und geopolitische Bedrohungen zunehmend in den Fokus rücken.
Entwicklung hin zum Digital Resilience Stresstest zur Evaluation der eigenen Digitalen Resilienz
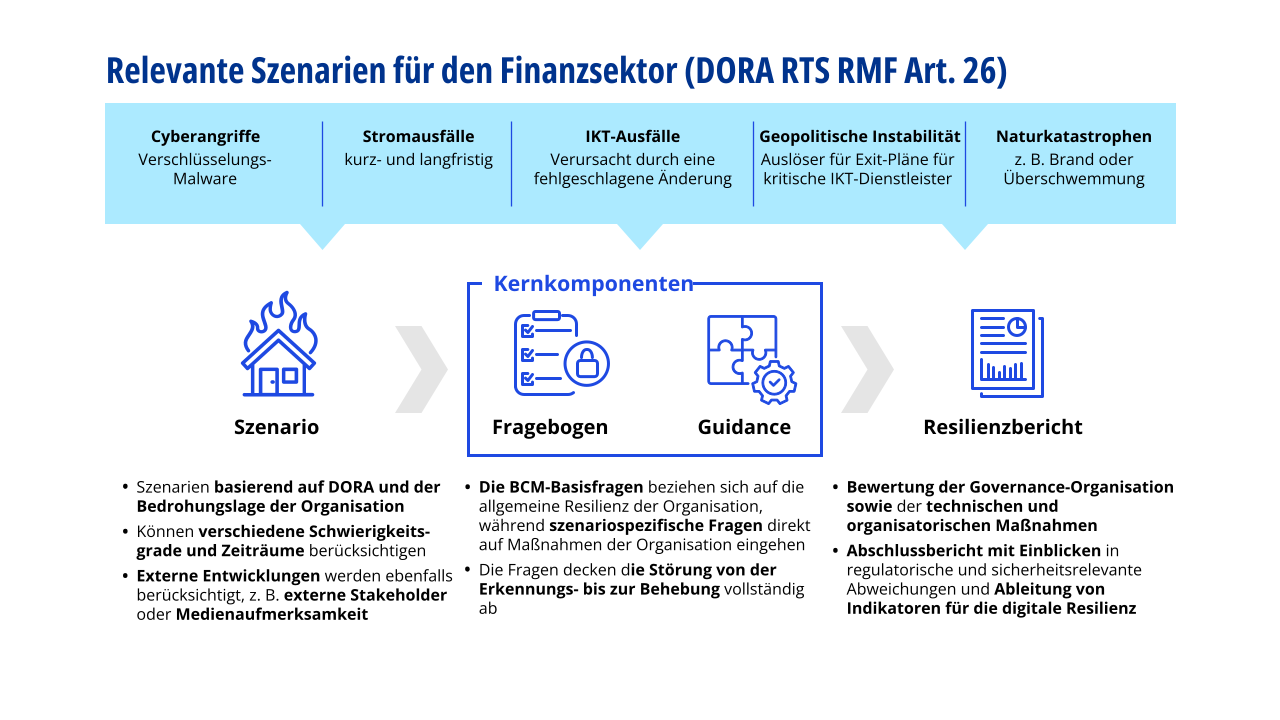
Die Wiederherstellung des Betriebs nach Eintritt eines Vorfalls erfordert unter anderem geeignete Reaktions- und Wiederherstellungspläne. DORA verlangt hierbei die Abdeckung konkreter Szenarien, die von allen Finanzunternehmen zu berücksichtigen sind und neben Cyberangriffen auch physische und geopolitische Risiken, wie beispielsweise Ausfälle von Betriebsstätten und Rechenzentren, großflächige Stromausfälle sowie Insolvenz oder Ausfall relevanter IKT-Drittdienstleister umfassen.
Für fortgeschrittene Finanzunternehmen empfiehlt es sich, zusätzlich weitere – gegebenenfalls kombinierte – Szenarien auf Basis des eigenen Risikoprofils zu berücksichtigen. Dabei sollten auch Szenarien wie langfristige Dienstleisterausfälle oder der Ausfall eigener Standorte und Mitarbeitender stärker berücksichtigt werden. Da reine Cyber Resilience Stress Tests diese umfassenden Risiken nicht vollständig abdecken, wird die Entwicklung hin zu einem Digital Resilience Stress Test (DRST) empfohlen. Dieser Ansatz ermöglicht eine ganzheitliche Bewertung der eigenen Resilienz.
Um regulatorische Compliance nachzuweisen und gleichzeitig die eigenen Fähigkeiten zu testen, empfiehlt KPMG, mindestens einen solchen szenariobasierten End-to-End-Test in den Resilience-Testplan aufzunehmen.
So unterstützt Sie KPMG
KPMG verfügt über umfassende fachliche Expertise in allen relevanten Disziplinen rund um CRST und DRST. Unsere breit gefächerte Projekterfahrung aus der Unterstützung mehrerer europäischer Banken im EZB-Stresstest sowie aus Kundenprojekten zur Implementierung eigener Übungen hat uns zudem wertvolle Einblicke und Erkenntnisse verschafft, die uns helfen, Herausforderungen und Anforderungen unserer Kund:innen besser zu verstehen. Mit unserem Vorgehensmodell für den DRST entwickeln wir individuelle Lösungen entlang eines modular aufgebauten Ansatzes.
Plant Ihre Aufsichtsbehörde die Durchführung eines Cyber- oder Digital-Resilience-Stresstests und Sie nehmen daran teil? Gerne unterstützen wir Sie bei der Vorbereitung und Durchführung der Übung. Dabei umfassen unsere Leistungen:
- Die Schaffung von Awareness für Vorstand, 1st und 2nd Line of Business in Form von Workshops und der Einordnung in bisherige CRST
- Die Vorbereitung des Stresstests durch CRST-Readiness-Prüfung der relevanten Richtlinien, Prozesse und Evidenzen
- Unterstützung bei der Bearbeitung der Übung und der Koordination der involvierten Stakeholder
- Bei Bedarf auch die Durchführung von Krisenstabsübungen entlang des jeweiligen Szenarios, um passende Evidenzen zu generieren und ihre Bereitschaft für echte Vorfälle realitätsnah zu evaluieren
Gemeinsam mit Ihnen bereiten wir die Durchführung eines Stresstests vor. Dabei bieten wir Ihnen eine Auswahl vordefinierter Szenarien in Anlehnung an die regulatorischen Vorgaben für szenariobasiertes Testen:
- Cyber-Angriffe, anhand von Verschlüsselungs-Malware
- Geopolitische Instabilität und damit verbunden der Ausfall kritischer Dienstleister
- IKT-Ausfälle in Folge fehlgeschlagener Changes
- Brown- & Blackouts unter Annahme einer Dauer von einigen Stunden bis mehrere Tage
- AI-Manipulation, welche zu Fehlern in Prozessen und Abläufen führt
Je nach gewähltem Szenario erhalten Sie einen passgenauen Fragebogen, mit dem Sie Ihre digitale Resilienz realistisch einschätzen können. Neben einem strukturierten Gesamtbild erhalten Sie gezielte Einblicke in Ihre Reaktions- und Wiederherstellungsfähigkeiten – orientiert an regulatorischen Anforderungen, aktuellen technischen Standards und erprobten Vorgehensweisen aus der Praxis. Ergänzende Leitfäden und regelmäßige Austauschformate helfen Ihnen dabei, die Fragen effizient zu bearbeiten und ein einheitliches Verständnis im Unternehmen sicherzustellen.
Nach der Durchführung werden Ihre Ergebnisse systematisch ausgewertet. Sie sehen klar, wo Sie heute stehen, wo Risiken bestehen und welche konkreten Maßnahmen Ihre Widerstandsfähigkeit stärken – priorisiert und direkt umsetzbar.
Zur kontinuierlichen Anhebung der eigenen digitalen Resilienz empfiehlt es sich Tests in regelmäßigen Abständen zu wiederholen. Dies gilt auch für Digital-Resilience-Stresstests. Um die notwendige Vergleichbarkeit und Skalierbarkeit des Assessments sicherzustellen, bieten wir Ihnen daher die Umsetzung eines DRST in einer führenden Low-Code-Plattform an.
Im Rahmen der Umsetzung integrieren wir je nach Bedarf neben dem Basisfragebogen zur allgemeinen Evaluation der Resilienz auch mehrere szenariospezifische Fragenprofile, die in Abhängigkeit vom jeweiligen Szenario befüllt werden können, und stellen Ihnen die entsprechenden Szenarien bereit. Dabei setzen wir auf einen adaptiven Ansatz, der es ermöglicht, den Umfang des Fragebogens anzupassen oder bestehende Fragen stärker an Ihren Governance-Vorgaben auszurichten.
Im Rahmen der Durchführung ermöglicht unsere Toollösung die Delegation der enthaltenen Fragen an involvierte Rollen und Fachbereiche. Durch die Integration entsprechender Report-Funktionalitäten können Sie den aktuellen Fortschritt verfolgen und behalten so den Überblick über den Projektverlauf.
Als Ausbaustufe des DRST stehen wir Ihnen auch beratend zur Seite, um weitere für Sie und Ihr Unternehmen relevante Szenarien zu identifizieren und diese für die Verwendung im Rahmen eines DRST aufzubereiten.
Dabei unterstützen wir Sie bei der Identifikation aktueller Risiken sowie bei der Erstellung passender Szenarien und Fragestellungen. Hierbei beziehen wir nicht nur die geltende Regulatorik (DORA, NIS2 etc.) mit ein, sondern berücksichtigen auch Empfehlungen zum Stand der Technik auf Basis aktueller Normen und Standards wie ISO 27001, ISO 22301 und dem IT-Grundschutz.

Mehr KPMG Insights zum Thema

Ihre Ansprechperson

Peter Hertlein
Partner, Financial Services, IT Compliance & Cyber-Resilienz
KPMG AG Wirtschaftsprüfungsgesellschaft